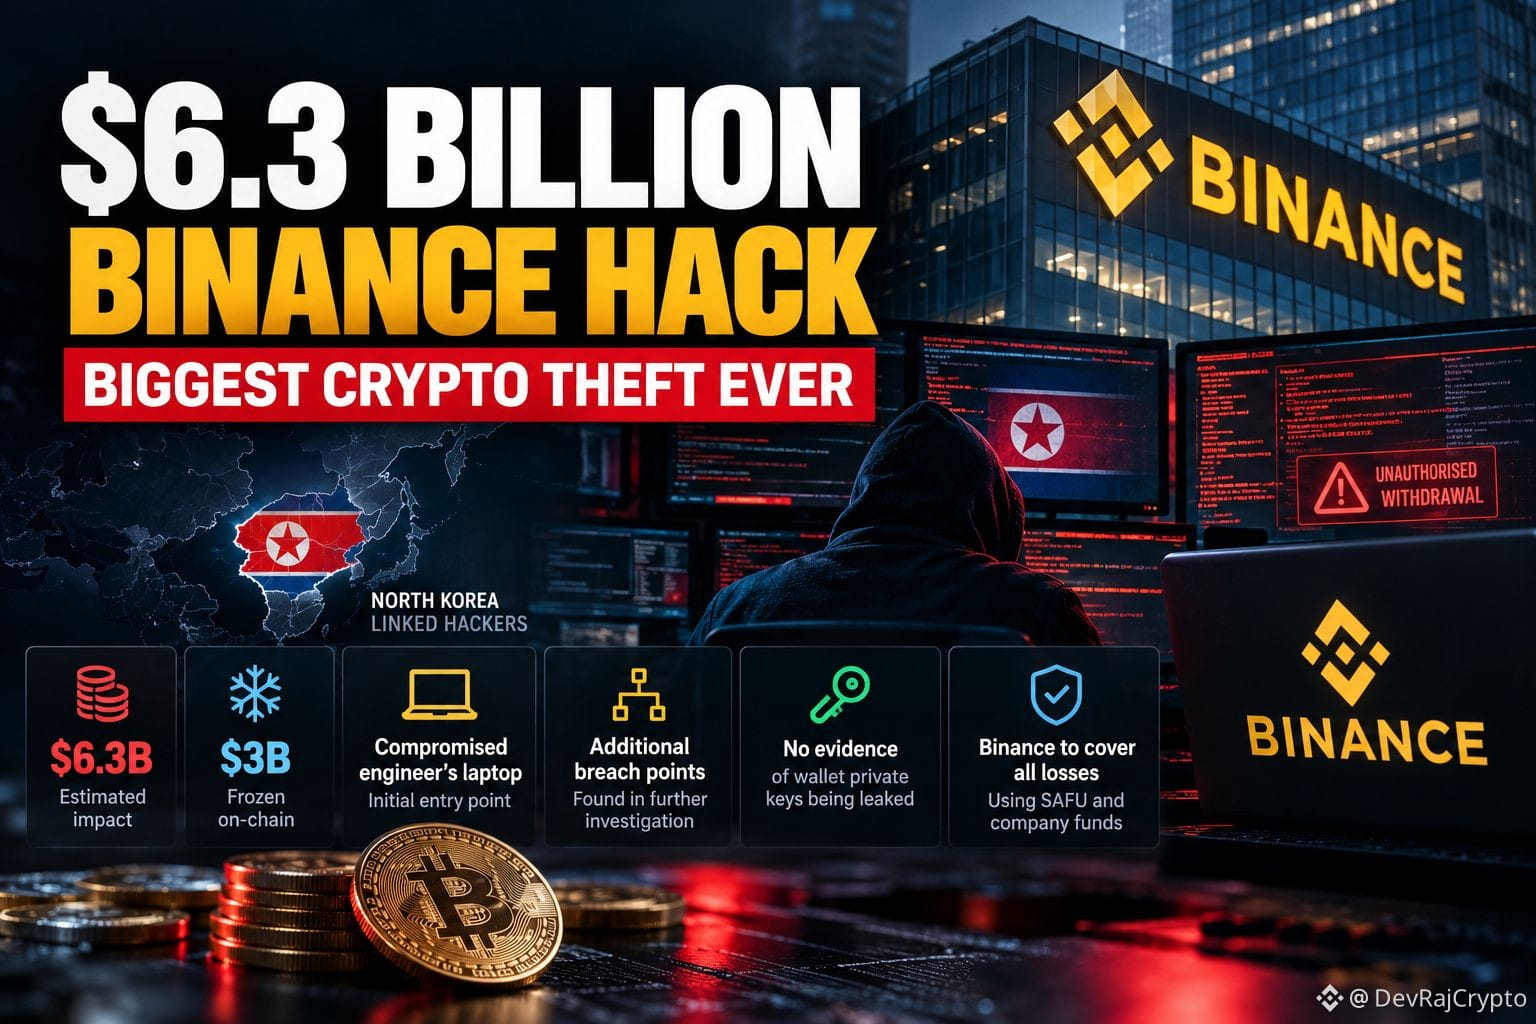
6,3 MILLIARDS DE DOLLARS.
L’incident de sécurité signalé chez Binance devrait inciter toute l’industrie des cryptomonnaies à s’arrêter pour réfléchir. Mais un détail mérite davantage d’attention que le gros titre : comment les attaquants ont-ils accédé à l’infrastructure capable d’autoriser des retraits non autorisés ?
Voici ce que nous savons pour l’instant :
• Impact financier estimé : environ 6,3 milliards de dollars.
• Environ 3 milliards de dollars d’actifs concernés gelés sur la chaîne.
• L’enquête initiale de Binance a identifié l’ordinateur portable d’un ingénieur DevOps potentiellement compromis.
• L’enquête menée par la suite a révélé d’autres points d’intrusion.
• Binance affirme n’avoir trouvé aucune preuve de fuite des clés privées des portefeuilles.
• L’entreprise s’est engagée à couvrir toutes les pertes au moyen du SAFU et des fonds de l’entreprise.
Les détails techniques comptent. La première explication de Binance évoquait un ordinateur portable compromis qui aurait pu donner accès à un conteneur de service. L’entreprise a toutefois précisé par la suite qu’il s’agissait d’une attaque complexe en plusieurs étapes, et non de la simple exploitation des autorisations d’un ingénieur dans le cadre d’une seule action. Un rapport technique complet après incident se fait encore attendre.
Ma principale préoccupation ne concerne pas seulement le montant en jeu. Elle porte sur l’architecture de sécurité qui a permis d’effectuer des transactions de retrait non autorisées. Les plateformes d’échange de cryptomonnaies ont besoin de plus que de portefeuilles sécurisés. Elles doivent mettre en place des contrôles d’accès internes rigoureux, des mesures de protection pour l’autorisation des transactions, une surveillance continue et des processus de sécurité vérifiables de manière indépendante.
Il y a ici une distinction importante : geler les actifs volés relève de la réponse à l’incident. Couvrir les pertes financières relève de la responsabilité. Empêcher la prochaine attaque relève de la sécurité.
L’industrie a besoin de ces trois éléments.
Binance doit maintenant faire preuve de transparence, fournir une vérification indépendante et démontrer des améliorations mesurables de son infrastructure de sécurité. Son engagement à couvrir les pertes est important, mais l’enquête technique complète et la mise à jour de la preuve de réserves compteront tout autant.
Une déclaration ne rétablit pas la confiance. Elle se reconstruit avec des preuves.
#Binance #CryptoSecurity #bitcoin