Des sociétés de renseignement on-chain attribuent l’affaire Binance, avec un haut degré de confiance, à TraderTraitor, un groupe nord-coréen
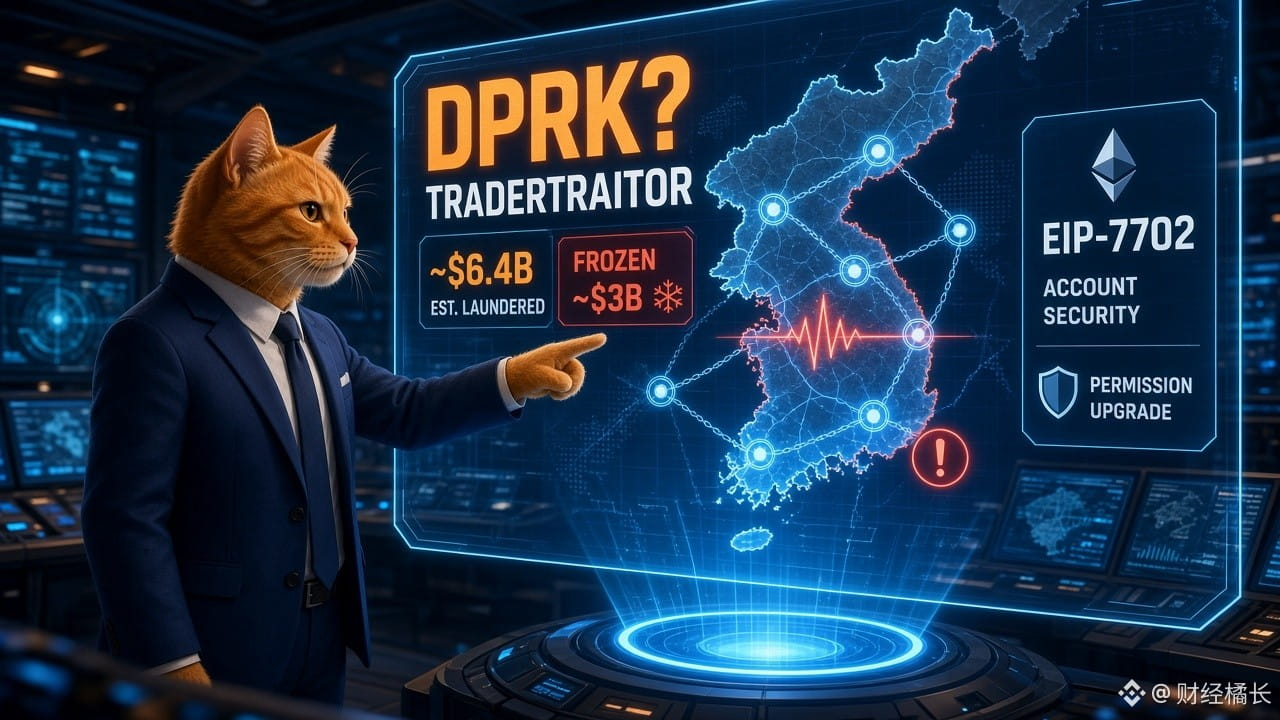
Selon TRM Labs, environ 636 milliards de fonds ont été transférés depuis les portefeuilles chauds de dix chaînes en une vingtaine de minutes. L’opération est attribuée avec un haut degré de confiance à TraderTraitor, une unité de hackers d’élite nord-coréens (le FBI avait déjà désigné le groupe comme responsable du vol d’environ 1,5 milliard de dollars chez Bybit en 2025). Elliptic estime le montant à environ 643 milliards et confirme qu’une partie des fonds volés a abouti à la même adresse Ethereum que ceux d’un incident chez Bitget probablement lié à la RPDC. Chainalysis a également observé un mélange en temps réel avec les fonds volés à Bitget. Les méthodes utilisées comprennent des autorisations pré-signées EIP-7702 et la compromission de l’infrastructure de signature des portefeuilles chauds. Tether, Circle, Ripple et d’autres ont gelé environ 2,7 à 3 milliards de stablecoins, mais les attaquants détiennent encore d’importantes quantités d’ETH et de BTC. Binance indique que l’attaque a suivi le chemin ordinateur portable DevOps → conteneur de service, qu’aucune fuite de clés privées n’a été constatée, que le fonds SAFU couvrira l’intégralité des pertes et que les retraits ont repris après environ 45 heures. Les autorités n’ont pas encore confirmé officiellement l’attribution, et Binance ne s’est pas prononcé sur la question. (Sources : TRM Labs/Elliptic/Chainalysis/AP/TechCrunch)
【Analyse】Si cette attribution est confirmée, le montant de ce seul incident est presque deux fois supérieur au total des vols de cryptomonnaies attribués à la Corée du Nord ces dernières années. Les portefeuilles chauds des CEX et l’ingénierie sociale visant les employés restent les principales cibles des adversaires étatiques. Le gel des stablecoins a bloqué près de la moitié des fonds, mais les actifs impossibles à geler ont déjà été transférés.
【Occasions/risques】Surveillez la reprise des retraits, l’avancée des gels et le transfert des parts de marché entre DEX et CEX. Méfiez-vous des adresses étiquetées sur la chaîne. À court terme, l’appétit pour le risque reste sous pression : ne courez pas après le rebond.
Faites-vous davantage confiance aux attributions on-chain ou attendez-vous une désignation officielle des autorités ?
#币安 #黑客 #朝鲜 #加密安全 $BTC $BNB
À titre informatif uniquement. Ne constitue pas un conseil en investissement.
Selon TRM Labs, environ 636 milliards de fonds ont été transférés depuis les portefeuilles chauds de dix chaînes en une vingtaine de minutes. L’opération est attribuée avec un haut degré de confiance à TraderTraitor, une unité de hackers d’élite nord-coréens (le FBI avait déjà désigné le groupe comme responsable du vol d’environ 1,5 milliard de dollars chez Bybit en 2025). Elliptic estime le montant à environ 643 milliards et confirme qu’une partie des fonds volés a abouti à la même adresse Ethereum que ceux d’un incident chez Bitget probablement lié à la RPDC. Chainalysis a également observé un mélange en temps réel avec les fonds volés à Bitget. Les méthodes utilisées comprennent des autorisations pré-signées EIP-7702 et la compromission de l’infrastructure de signature des portefeuilles chauds. Tether, Circle, Ripple et d’autres ont gelé environ 2,7 à 3 milliards de stablecoins, mais les attaquants détiennent encore d’importantes quantités d’ETH et de BTC. Binance indique que l’attaque a suivi le chemin ordinateur portable DevOps → conteneur de service, qu’aucune fuite de clés privées n’a été constatée, que le fonds SAFU couvrira l’intégralité des pertes et que les retraits ont repris après environ 45 heures. Les autorités n’ont pas encore confirmé officiellement l’attribution, et Binance ne s’est pas prononcé sur la question. (Sources : TRM Labs/Elliptic/Chainalysis/AP/TechCrunch)
【Analyse】Si cette attribution est confirmée, le montant de ce seul incident est presque deux fois supérieur au total des vols de cryptomonnaies attribués à la Corée du Nord ces dernières années. Les portefeuilles chauds des CEX et l’ingénierie sociale visant les employés restent les principales cibles des adversaires étatiques. Le gel des stablecoins a bloqué près de la moitié des fonds, mais les actifs impossibles à geler ont déjà été transférés.
【Occasions/risques】Surveillez la reprise des retraits, l’avancée des gels et le transfert des parts de marché entre DEX et CEX. Méfiez-vous des adresses étiquetées sur la chaîne. À court terme, l’appétit pour le risque reste sous pression : ne courez pas après le rebond.
Faites-vous davantage confiance aux attributions on-chain ou attendez-vous une désignation officielle des autorités ?
#币安 #黑客 #朝鲜 #加密安全 $BTC $BNB
À titre informatif uniquement. Ne constitue pas un conseil en investissement.