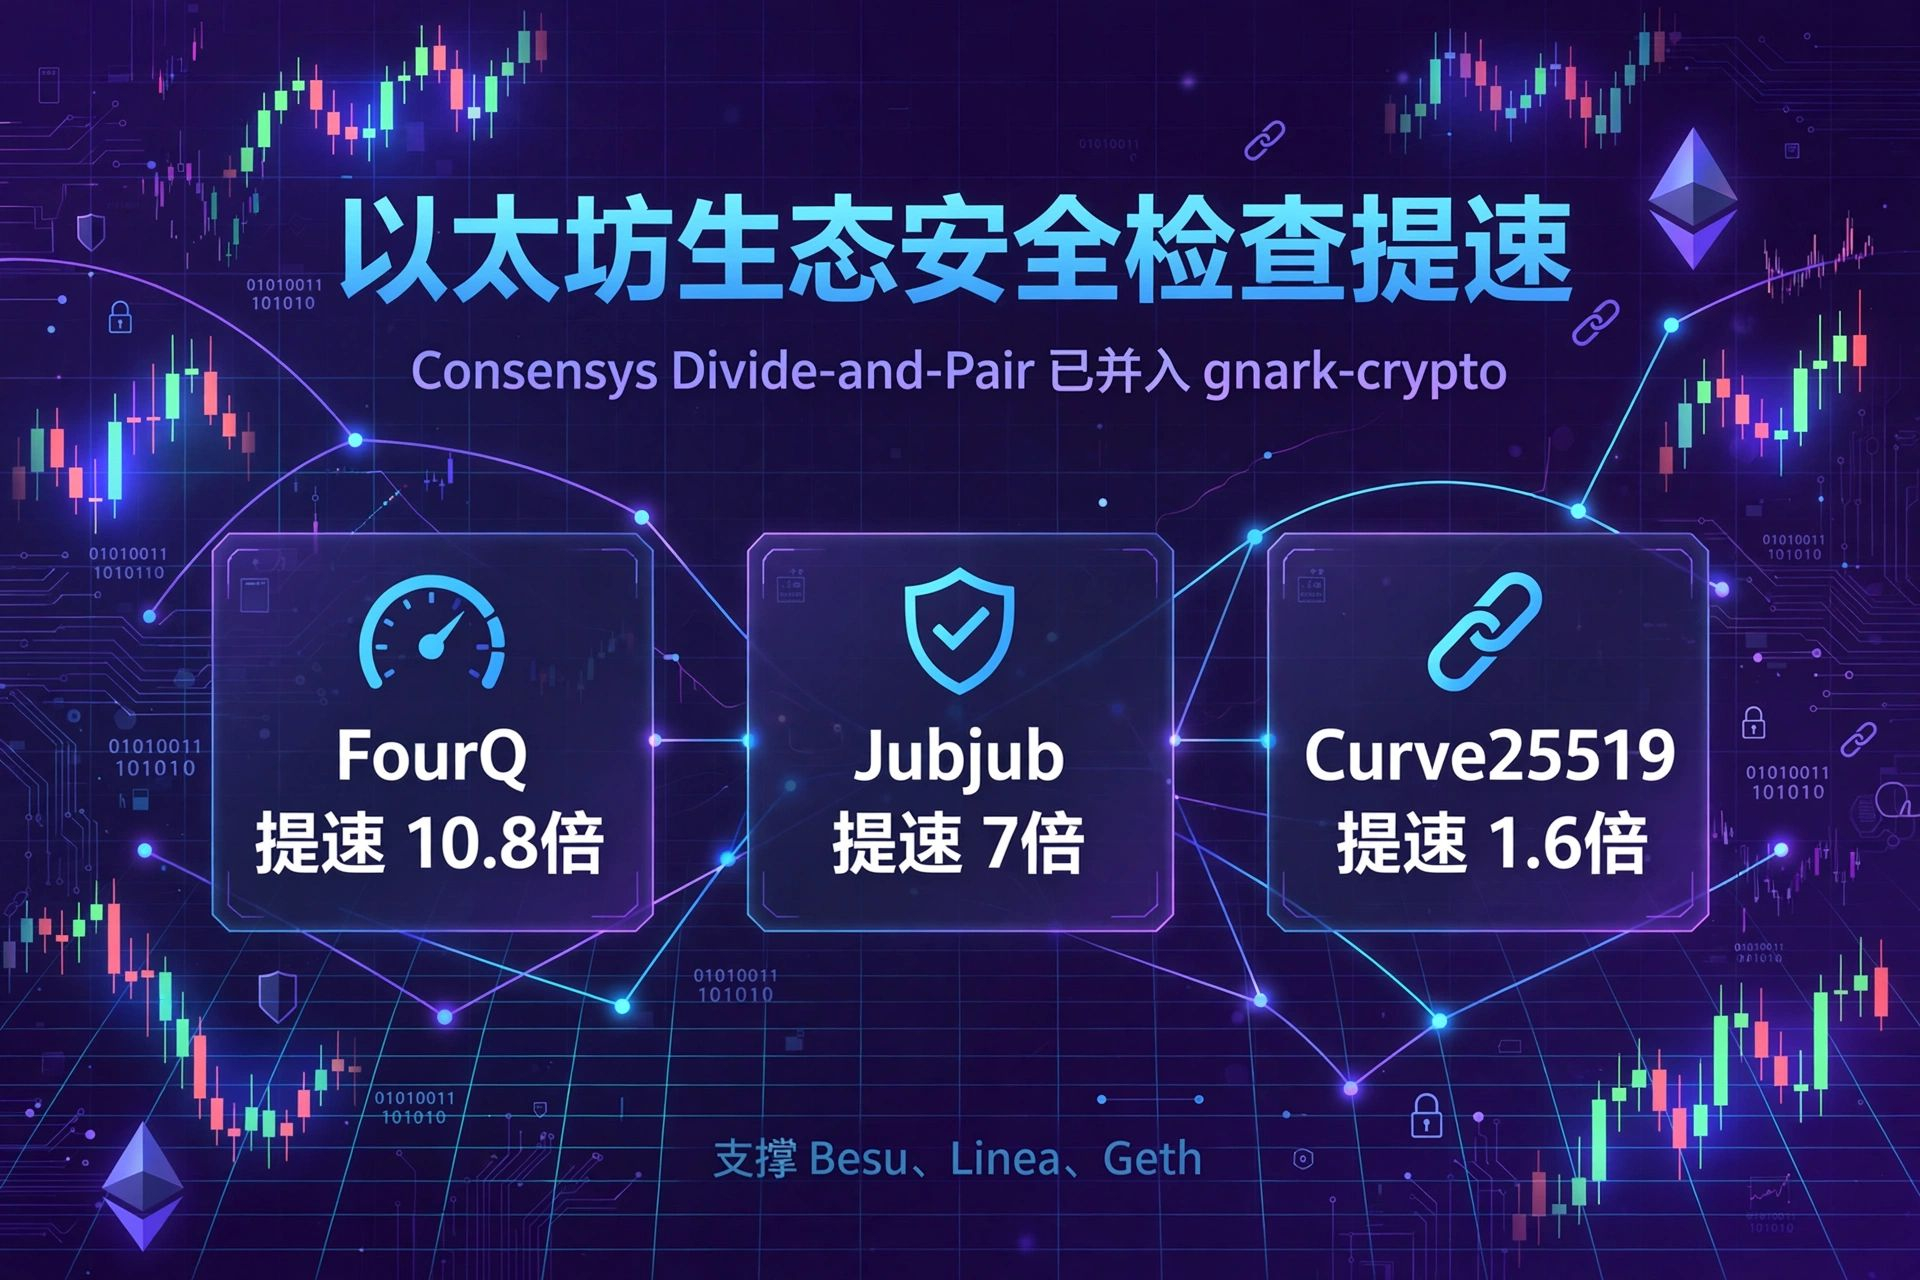
Consensys vient de dévoiler une amélioration majeure : l’étape la plus lente des contrôles de sécurité des courbes elliptiques a été accélérée, avec un gain de vitesse de 10,8 fois sur la courbe FourQ.
La nouvelle méthode, appelée Divide-and-Pair, concerne la vérification de l’appartenance à un sous-groupe : elle accélère les opérations d’environ 1,6 fois sur Curve25519, 1,3 fois sur Curve448, 1,4 fois sur GC256A, 10,8 fois sur FourQ et 7 fois sur Jubjub. Elle a été intégrée à la bibliothèque open source gnark-crypto, qui est utilisée par des systèmes comme Besu, Linea, Geth, Succinct et Lighter. L’article correspondant a été accepté par la revue IACR Transactions on Cryptographic Hardware and Embedded Systems et sera présenté à CHES 2027.
À mon avis, la vraie valeur de cette accélération tient à son adaptabilité : la même méthode n’est pas plus lente que l’ancienne sur les cinq courbes. Les développeurs n’ont donc pas besoin de choisir une solution différente pour chaque courbe. Les contrôles de sécurité pourront ainsi être activés par défaut, au lieu d’être désactivés pour gagner en vitesse.
Si vous ne pouviez déployer cette nouvelle vérification que sur l’un de ces systèmes — Besu, Linea ou Geth —, lequel choisiriez-vous en premier ?
Suivez-moi : dès que l’article sera présenté à CHES 2027, je vérifierai pour vous si les gains de vitesse annoncés se confirment lors des tests sur Besu et Linea.
$ETH
La nouvelle méthode, appelée Divide-and-Pair, concerne la vérification de l’appartenance à un sous-groupe : elle accélère les opérations d’environ 1,6 fois sur Curve25519, 1,3 fois sur Curve448, 1,4 fois sur GC256A, 10,8 fois sur FourQ et 7 fois sur Jubjub. Elle a été intégrée à la bibliothèque open source gnark-crypto, qui est utilisée par des systèmes comme Besu, Linea, Geth, Succinct et Lighter. L’article correspondant a été accepté par la revue IACR Transactions on Cryptographic Hardware and Embedded Systems et sera présenté à CHES 2027.
À mon avis, la vraie valeur de cette accélération tient à son adaptabilité : la même méthode n’est pas plus lente que l’ancienne sur les cinq courbes. Les développeurs n’ont donc pas besoin de choisir une solution différente pour chaque courbe. Les contrôles de sécurité pourront ainsi être activés par défaut, au lieu d’être désactivés pour gagner en vitesse.
Si vous ne pouviez déployer cette nouvelle vérification que sur l’un de ces systèmes — Besu, Linea ou Geth —, lequel choisiriez-vous en premier ?
Suivez-moi : dès que l’article sera présenté à CHES 2027, je vérifierai pour vous si les gains de vitesse annoncés se confirment lors des tests sur Besu et Linea.
$ETH