$BNB $BTC
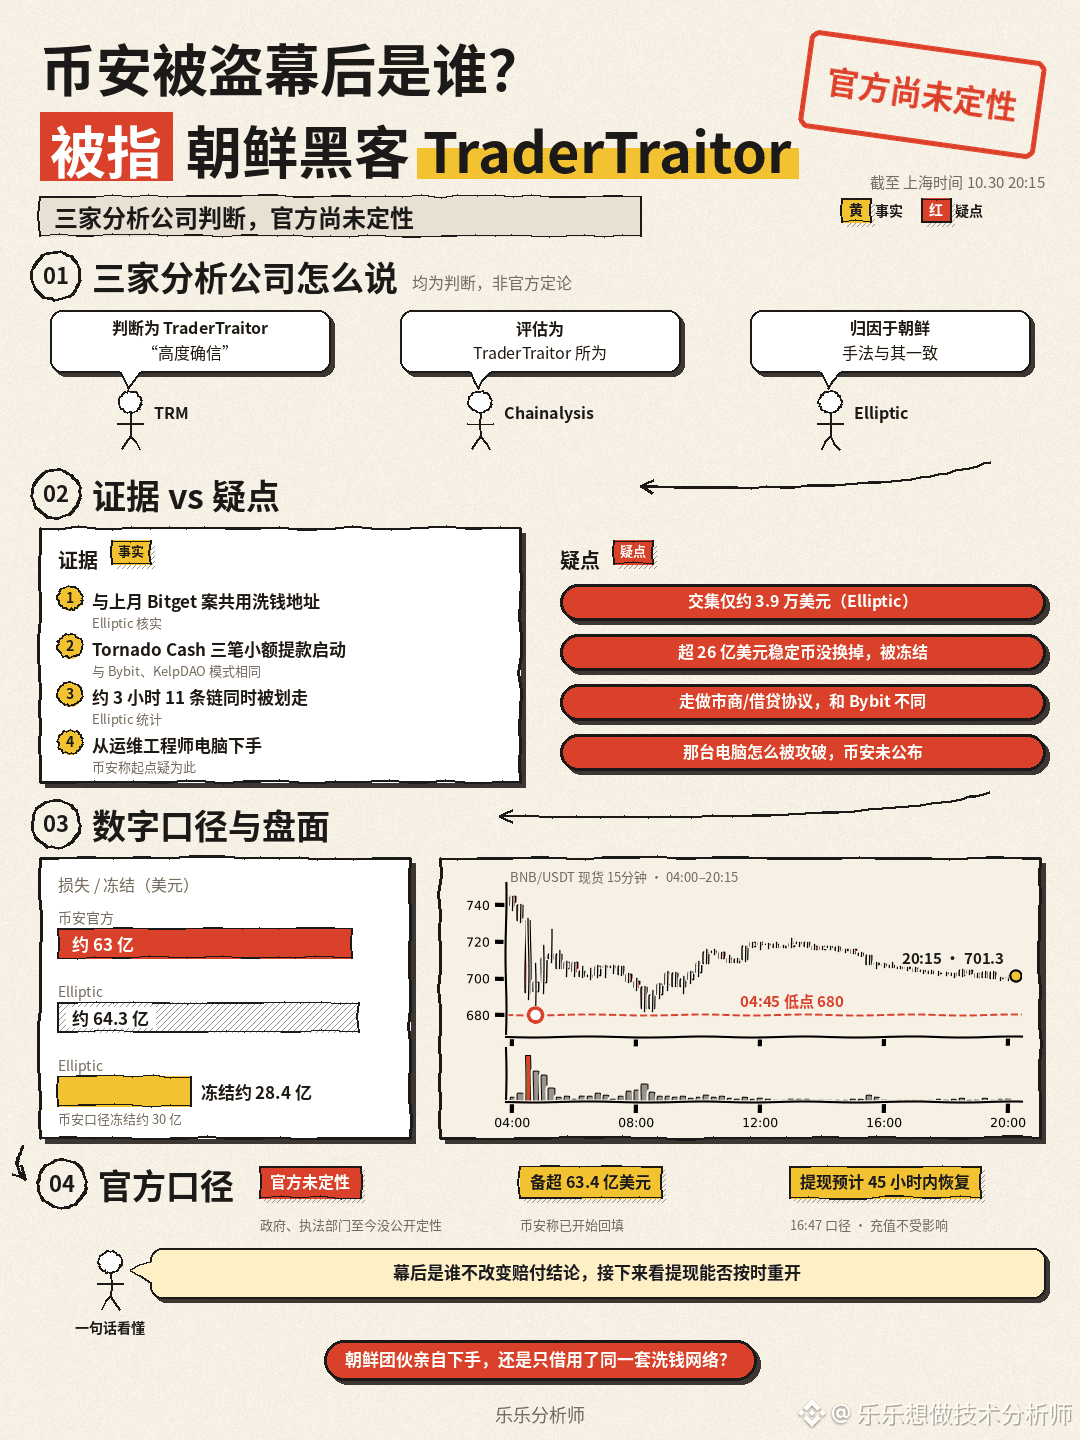
Qui se cache derrière le piratage de Binance ? Trois sociétés d’analyse on-chain pointent toutes dans la même direction : le groupe de hackers nord-coréen TraderTraitor, une branche de Lazarus. Mais il s’agit encore de l’analyse de ces sociétés, pas d’une conclusion officielle.
【Ce que disent les sociétés d’analyse】
· TRM : attribue l’attaque à TraderTraitor et se dit « hautement confiant »
· Chainalysis : estime que TraderTraitor est responsable et indique avoir observé une méthode de blanchiment automatisée sans précédent : des milliers de transactions en peu de temps, les fonds circulant en boucle entre différentes adresses
· Elliptic : attribue l’affaire à la Corée du Nord et affirme que la méthode correspond à celle de TraderTraitor
Montant des pertes : Binance estime officiellement les pertes à environ 6,3 milliards de dollars ; Elliptic les évalue à environ 6,43 milliards, Chainalysis à environ 6,4 milliards et TRM à environ 6,36 milliards.
【Éléments de preuve】
· Une même adresse de blanchiment : selon les vérifications d’Elliptic, une partie des fonds volés a été fractionnée en environ 28 étapes sur Tron, puis transférée vers Ethereum, où elle a abouti à une adresse ayant également reçu des fonds volés lors du piratage de Bitget le mois dernier. Les sociétés d’analyse avaient déjà estimé que l’affaire Bitget était liée à la Corée du Nord
· Fonds de départ : le portefeuille des hackers a été approvisionné par trois petits retraits depuis le service de mixage Tornado Cash. Le code de l’attaque a été testé et répété à l’avance, puis des transactions pré-signées ont été envoyées en masse, selon un schéma identique à ceux des affaires Bybit et KelpDAO
· Ampleur : selon les estimations d’Elliptic, 11 blockchains ont été siphonnées simultanément en environ 3 heures. Chaque blockchain utilise un système de signature différent ; très peu d’équipes sont capables d’une telle opération
· S’en prendre aux personnes : Binance estime que le point de départ pourrait être l’intrusion dans l’ordinateur d’un ingénieur système. Elliptic souligne que l’affaire Bybit avait également commencé par une attaque visant l’ordinateur d’un développeur
【Zones d’ombre】
· Un lien ténu : selon Elliptic, les fonds volés à Binance qui ont abouti à l’adresse commune ne représentent pour l’instant qu’environ 39 000 dollars. Il se peut qu’il s’agisse simplement de l’utilisation d’un même réseau de blanchiment, ce qui ne prouve pas qu’il s’agisse du même groupe
· Une rapidité peu caractéristique de la Corée du Nord : les groupes liés à la Corée du Nord convertissent généralement les stablecoins en quelques minutes. Cette fois, plus de 2,6 milliards de dollars en stablecoins n’ont pas pu être convertis à temps et ont été gelés par leurs émetteurs
· Des méthodes différentes : cette fois, une grande partie des fonds est passée par des teneurs de marché et des protocoles de prêt, contrairement à l’affaire Bybit, où le blanchiment reposait principalement sur des bridges inter-chaînes
· Des faits essentiels manquent : Binance n’a pas encore révélé comment l’ordinateur a été compromis au départ
【Déclarations officielles】
· À ce jour, aucun gouvernement ni service de maintien de l’ordre n’a publiquement attribué l’attaque. Dans l’affaire Bybit, une attribution officielle avait été annoncée en 5 jours ; ce n’est pas encore le cas ici. Par ailleurs, selon des sources au fait du dossier, le FBI et d’autres agences américaines coopèrent avec Binance
· Binance n’a désigné aucun groupe et indique seulement coopérer avec les autorités pour confirmer l’identité des responsables. Dans une mise à jour publiée à 16:47, la plateforme a déclaré que l’enquête avait révélé d’autres points d’intrusion possibles, que l’attaque était assez complexe et qu’un compte rendu détaillé serait publié ultérieurement. Elle avait indiqué auparavant n’avoir constaté aucune fuite de clés privées de portefeuille
· Gel des fonds : Elliptic a confirmé le gel d’environ 2,84 milliards de dollars, contre environ 3 milliards selon Binance
· Indemnisation : à 18:55, Binance a déclaré avoir préparé plus de 6,34 milliards de dollars de fonds propres ; plus de 5 milliards sont déjà dans les mêmes actifs que ceux qui ont été volés. Le reste est en cours d’achat sur les marchés centralisés et de gré à gré. Le remboursement a commencé
· Retraits : leur rétablissement se poursuit comme prévu ; à 16:47, Binance estimait qu’ils reprendraient dans les 45 heures. Les dépôts ne sont pas affectés
【Marchés】
À 20:15, heure de Shanghai, le BNB au comptant sur Binance s’échangeait à 701.3 dollars, en baisse de -5.3 % sur 24 heures, avec un plus bas à 680 ; le BTC s’échangeait à 77459 dollars, en baisse de -3.2 %.
En résumé : l’identité des responsables ne change rien aux conclusions sur l’indemnisation. Binance a préparé suffisamment de fonds et a commencé à rembourser. Pour le BNB, la suite dépendra de la reprise des retraits à la date prévue. À court terme, le cours évolue au-dessus de 680 ; évitez de vendre à découvert.
Quelle hypothèse vous semble la plus probable : un groupe nord-coréen a-t-il mené l’attaque lui-même, ou a-t-il simplement utilisé le même réseau de blanchiment ?
Avertissement : cette analyse est fournie à titre informatif uniquement et ne constitue en aucun cas un conseil en investissement !
#BNB #币安被盗 #LOracleDeBinance