Que s’est-il passé chez Binance, depuis le début jusqu’à maintenant ?
L’affaire a commencé jeudi soir, le 29 octobre, lorsque d’importants transferts suspects ont été repérés depuis des portefeuilles Binance. La plateforme a annoncé enquêter sur un problème de sécurité et a suspendu les retraits sur plusieurs réseaux par mesure de précaution. D’après le suivi de TRM Labs, la plupart des transferts ont eu lieu en une vingtaine de minutes et ont concerné des portefeuilles sur 10 réseaux.
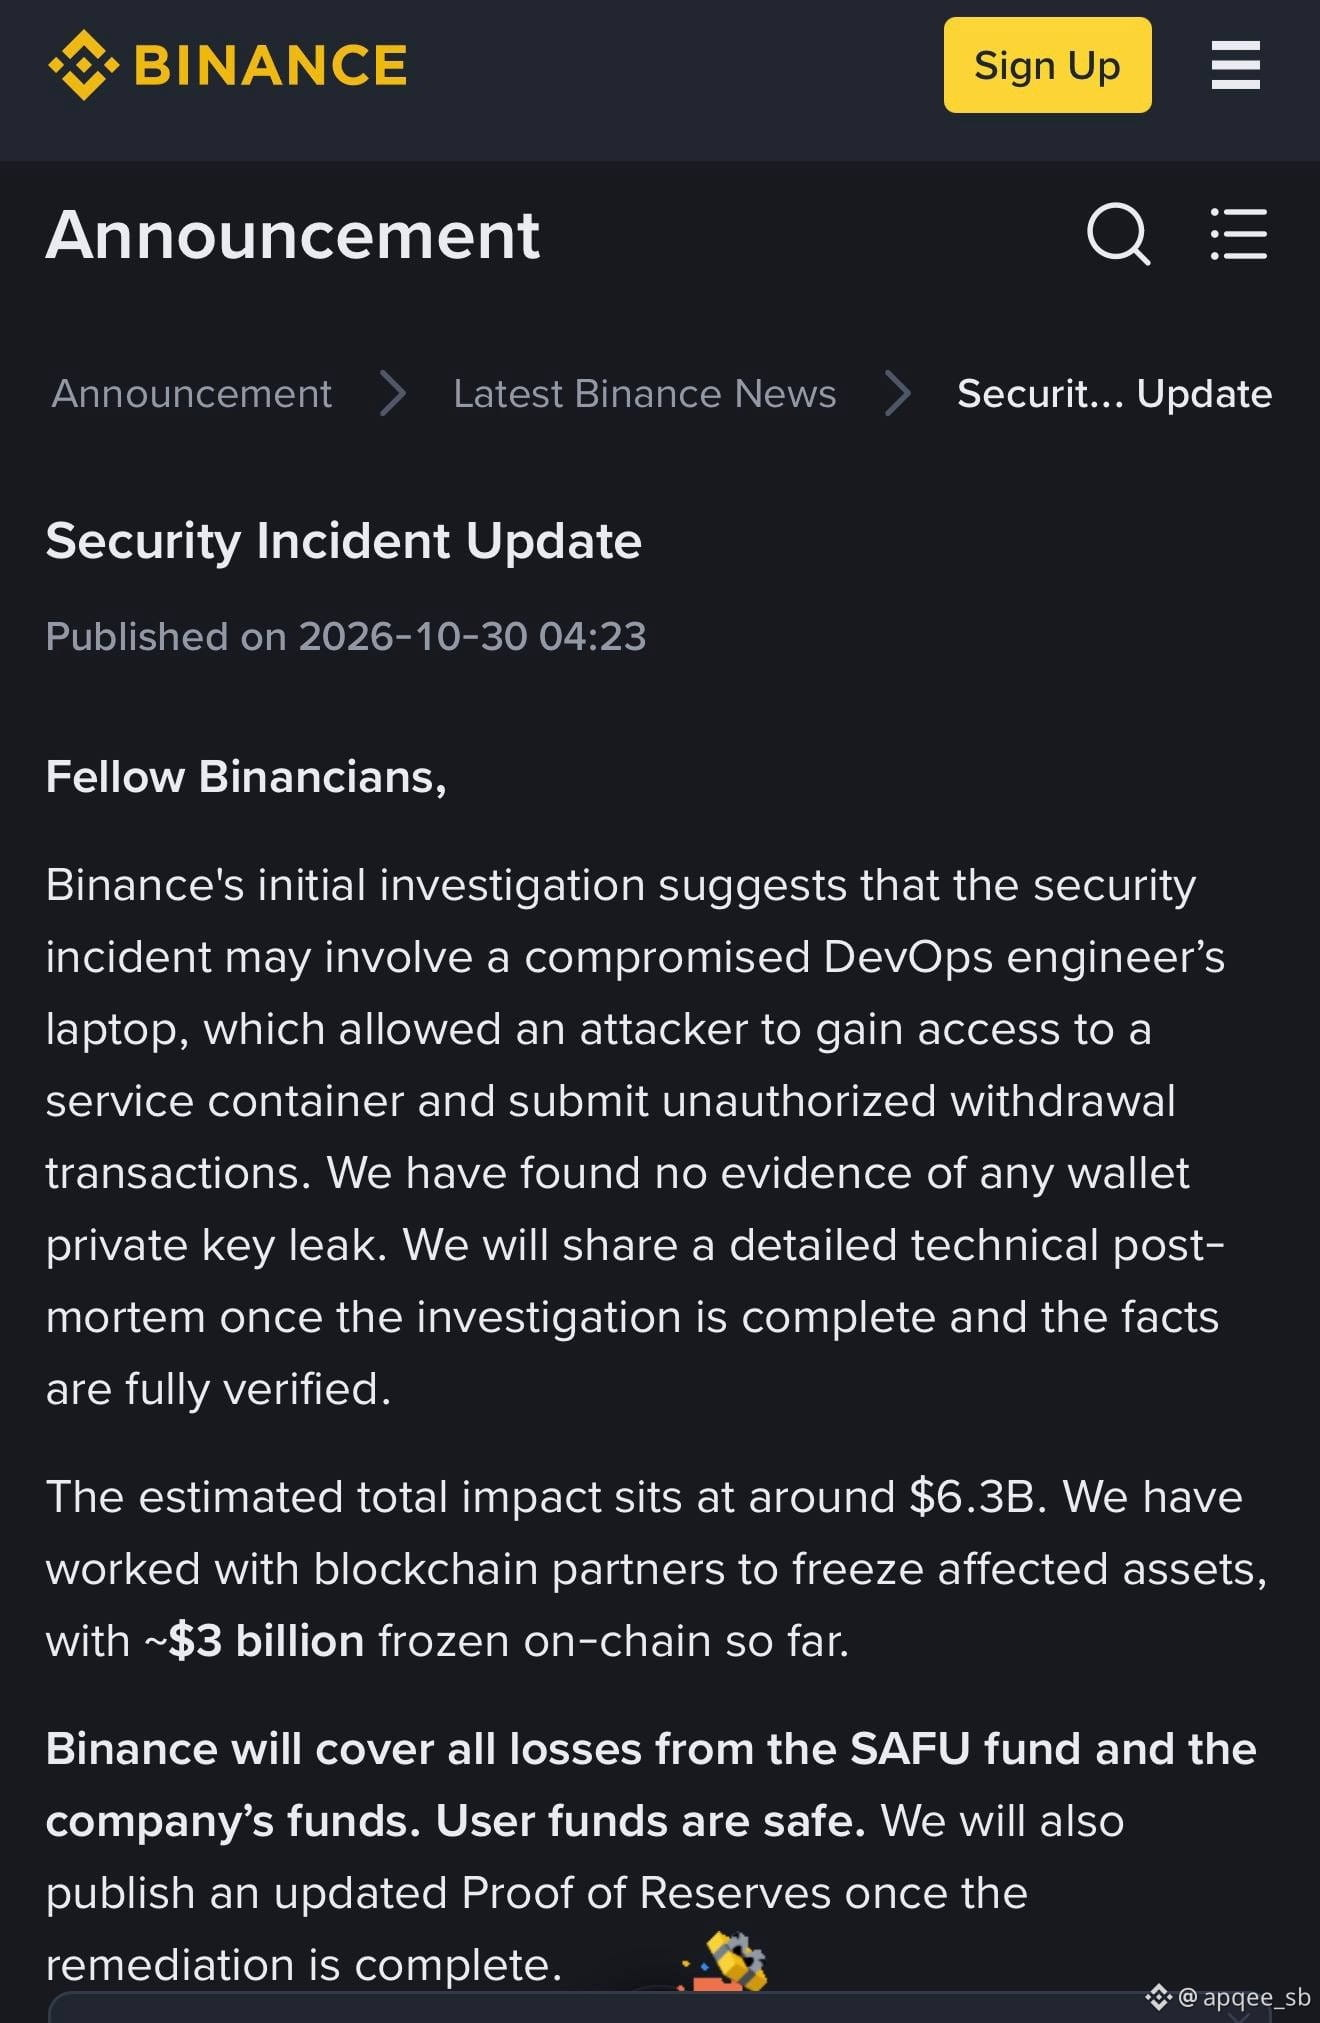
Au fil de l’enquête, Binance a annoncé que le montant des actifs touchés par l’incident était estimé à environ 6,3 milliards de dollars et qu’avec ses partenaires, elle avait réussi à geler environ 3 milliards de dollars sur la blockchain. Il est toutefois important de distinguer le gel des fonds de leur récupération effective, car ces chiffres ne constituent pas une annonce du montant net des pertes définitives.
Alors, comment le piratage a-t-il eu lieu ?
L’enquête préliminaire de Binance évoque la possibilité qu’un ordinateur portable appartenant à un ingénieur des opérations ait été piraté, puis utilisé pour accéder à un service interne et envoyer des demandes de retrait non autorisées. La plateforme a déclaré n’avoir, à ce stade, trouvé aucune preuve d’une fuite des clés privées des portefeuilles. Il s’agit toutefois d’une première hypothèse, et le rapport technique final n’a pas encore été publié.
Richard Teng a ensuite précisé que l’attaque était plus complexe que le simple fait d’utiliser les autorisations d’un seul employé ou d’effectuer une seule action. Il a également confirmé que l’enquête n’avait encore attribué la responsabilité à personne.
Quant aux auteurs de l’attaque, TRM Labs l’a attribuée avec un degré de confiance élevé au groupe TraderTraitor, lié à la Corée du Nord. Il s’agit de l’évaluation d’une société spécialisée dans l’analyse et les enquêtes sur la blockchain.