

AI随缘俱乐部
 Compte Square Vérifié+
坚持长期价值投资,晚上10点-11点直播不见不散!承接KOL宣发项目推广。X@czmh34626087
Ouvert au trading

Détenteur pour BNB
Trade occasionnellement
3.3 an(s)
11.8K+ Suivis
60.0K+ Abonnés
16.9K+ J’aime
Publications
Portefeuille
Tous
Citations
Direct
AI随缘俱乐部
·
--
[Revoir] 🎙️ Parlons tous de l’attaque de hackers ! Quel avenir pour le BNB ?
01 h 54 min 52 sec · 9.4k auditeurs
Yuuki Trading
·
--
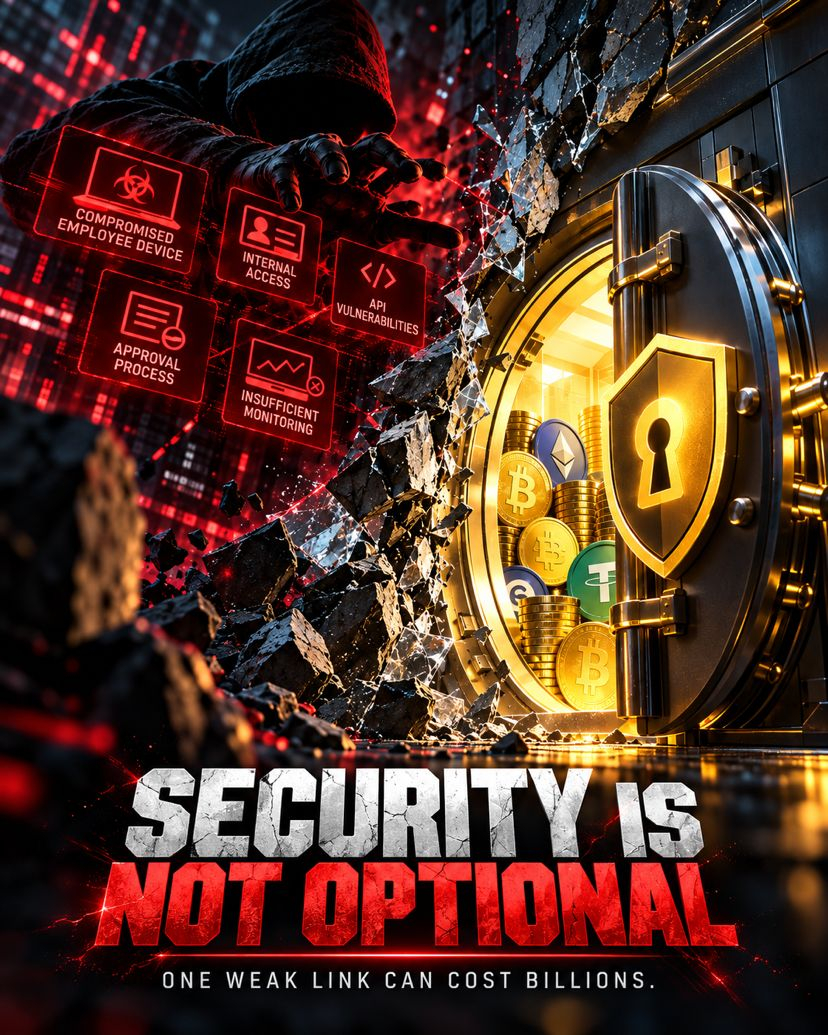
🔐 Dans la crypto, la sécurité n’est pas une fonctionnalité supplémentaire. C’est le fondement de tout le système.
Un incident majeur sur le marché a une nouvelle fois mis en évidence une vérité importante :
Les clés privées ne sont pas les seules choses à protéger.
Une plateforme peut sécuriser ses portefeuilles de manière irréprochable et rester exposée à de sérieux risques si le maillon faible se trouve ailleurs :
• Les appareils des employés
• Les autorisations d’accès internes
• Les API et les systèmes backend
• Les processus d’approbation des transactions
• Les mécanismes de surveillance et d’alerte
Un seul maillon faible peut devenir le point d’entrée de pertes se chiffrant en milliards de dollars.
🏢 Pour les plateformes centralisées
La sécurité doit être assurée à plusieurs niveaux :
→ Appliquer le principe du moindre privilège
→ Isoler les systèmes critiques des environnements de travail habituels
→ Exiger plusieurs niveaux d’authentification pour les transactions importantes
→ Surveiller les activités inhabituelles en temps réel
→ Maintenir des mécanismes d’urgence pour geler les opérations et intervenir
→ Auditer régulièrement les processus technologiques et humains
👤 Pour les utilisateurs
La leçon est tout aussi claire :
Ne conservez pas tous vos actifs au même endroit.
Activez l’authentification à deux facteurs (2FA), utilisez une liste blanche d’adresses de retrait, vérifiez régulièrement les appareils connectés à votre compte et restez vigilant face aux tentatives d’hameçonnage.
Pour les actifs détenus à long terme, la conservation autonome peut également être envisagée — mais uniquement si vous comprenez parfaitement comment protéger vos clés privées et votre phrase de récupération.
La crypto repose sur la technologie.
Mais la confiance se protège par la discipline.
Un système n’est véritablement sécurisé que s’il est conçu en partant du principe suivant :
Toute couche de protection peut finir par être contournée.
Et parfois, une petite vulnérabilité suffit à donner une leçon qui se chiffre en milliards de dollars.


币安广场
·
--
[Revoir] 🎙️ AMA en chinois sur le lancement des produits Binance Smart|Animatrice : Sisi|Invités : Yijie, Jeff et Jackson
01 h 39 min 26 sec · 92.9k auditeurs

Binance Square Official
·
--
[Revoir] Binance en ligne | CZ, Adam Back, Pompliano, Leadership de Binance & Plus
04 h 43 min 49 sec · 715k vues
Connectez-vous pour découvrir plus de contenu