
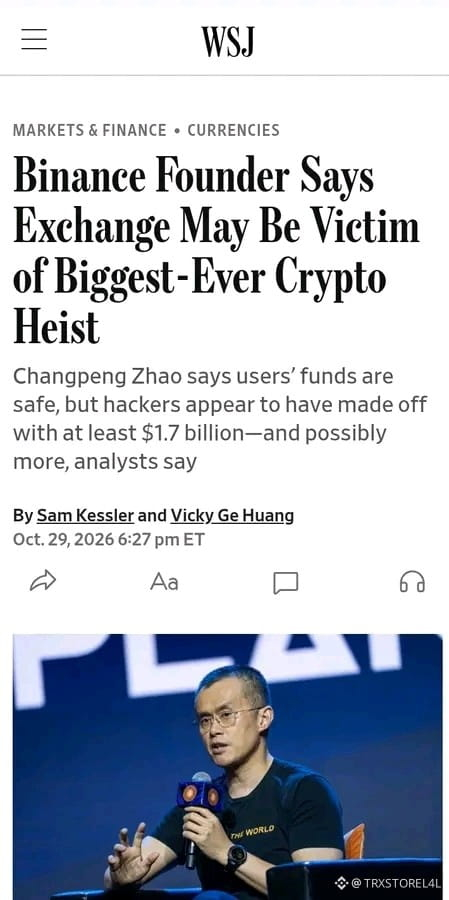
BINANCE VICTIME DU PLUS GRAND PIRATAGE CRYPTO DE L’HISTOIRE ! DES MILLIARDS DE DOLLARS D’ACTIFS NUMÉRIQUES DISPARAISSENT EN UN INSTANT. Le monde des cryptomonnaies a été secoué par une nouvelle stupéfiante. Binance, la plus grande plateforme d’échange de cryptomonnaies au monde, aurait été victime d’une cyberattaque, avec des actifs estimés à 5,5 milliards de dollars US — soit plus de 90 000 milliards de roupies indonésiennes — transférés ! Le fondateur de Binance, Changpeng Zhao (CZ), a même reconnu que certains éléments indiquaient que la plateforme avait pu être touchée par un piratage de grande ampleur. Si ces estimations sont confirmées et qu’il s’agit bien de pertes dues à un vol, cet incident dépasserait le piratage de Bybit en 2025, qui avait entraîné des pertes d’environ 1,5 milliard de dollars US. Les chiffres donnent le vertige. Il ne s’agit pas d’un simple vol numérique, mais d’un possible braquage portant sur des actifs d’une valeur de dizaines de milliers de milliards de roupies ! Ce qui est à la fois intrigant et préoccupant, c’est que le problème ne concerne pas uniquement la sécurité de la technologie blockchain elle-même. Les vulnérabilités critiques pourraient plutôt se situer dans l’infrastructure de gestion des actifs, depuis les portefeuilles en ligne et les mécanismes de clés privées jusqu’aux systèmes d’autorisation des transactions. Les premières analyses évoquent une possible utilisation abusive du mécanisme de délégation de compte Ethereum via EIP-7702. Par ailleurs, Tether et Circle auraient gelé plus de 2,38 milliards de dollars US en stablecoins liés à l’incident. Cela soulève un paradoxe intéressant : alors que la blockchain repose sur les principes de décentralisation et d’irréversibilité des transactions, les émetteurs de stablecoins semblent conserver le pouvoir de geler des jetons à des adresses spécifiques. Du point de vue de la cybersécurité et de l’investigation numérique, une question bien plus importante se pose au-delà de la simple valeur des actifs transférés : comment les attaquants ont-ils obtenu l’autorisation de transférer ces actifs ? Les clés privées ont-elles été compromises ? Le mécanisme de signature des transactions a-t-il été exploité ? Ou existe-t-il des faiblesses inhérentes à l’architecture de sécurité des portefeuilles ou aux systèmes de contrôle interne ? Ces questions nécessitent une enquête technique approfondie, comprenant le traçage des transactions sur la chaîne et la corrélation des adresses de portefeuilles#BİNANCE #news_update
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone