


En bref, l’attaquant a passé un certain temps à préparer l’opération publiquement sur la chaîne, puis a utilisé une délégation EIP-7702 pour transformer le portefeuille chaud Binance 14 de Binance en son propre contrat et a commencé à vider les fonds au petit matin. À l’aube, environ 5,643 milliards de dollars avaient quitté des adresses liées aux portefeuilles chauds de Binance, sur Ethereum, Bitcoin, Tron et plusieurs réseaux L2. Tether, Circle, Ripple, World Liberty et d’autres émetteurs se sont associés pour geler environ 2,54 milliards de dollars, soit près de 45 % des fonds sortis. À ce jour, cette délégation malveillante n’a toujours pas été révoquée.
La position officielle de Binance reste inchangée : l’entreprise enquête sur un éventuel problème de sécurité et les fonds des utilisateurs sont entièrement sécurisés.
Binance réagit : le vol ne résulte pas du piratage d’un seul appareil ou d’un employé ; aucune preuve de fuite des clés privées des portefeuilles n’a été trouvée à ce jour
Le 30 octobre, sisi, du service client de Binance, a répondu aux questions de la communauté sur les réseaux sociaux : cette attaque n’est pas un événement qui aurait pu être mené à bien à partir d’un seul appareil ; le piratage de l’ordinateur d’un employé en a été le point de départ. Les attaques visant des institutions du secteur des cryptomonnaies sont généralement très ciblées, et les attaquants tentent souvent de s’infiltrer en recourant à des méthodes sophistiquées.
Binance a déjà identifié des pistes importantes liées à l’incident et a pris sans délai des mesures pour maîtriser les risques. Les enquêtes et les travaux visant à remonter à l’origine de l’attaque se poursuivent. À ce stade, les principaux dispositifs de gestion des risques et de réponse aux urgences de la plateforme ont été activés. La sécurité des actifs des utilisateurs est notre priorité absolue.
À propos de la question « les ingénieurs disposent-ils de privilèges trop étendus ? », sisi a indiqué qu’il ne s’agissait pas d’un transfert de fonds rendu possible par l’exploitation directe des privilèges d’un ingénieur, ni d’un résultat qu’une seule personne aurait pu provoquer « en un clic ». Les anomalies constatées impliquent un processus d’attaque plus complexe. Il convient de souligner qu’à ce stade, l’enquête n’a imputé la responsabilité à aucune personne. L’entreprise assumera les responsabilités qui lui incombent et poursuivra les mesures correctives ainsi que le renforcement de la sécurité.
Par ailleurs, aucun élément ne permet actuellement de conclure à une fuite des clés privées des portefeuilles. La sécurité des fonds des utilisateurs est assurée : l’intégralité des pertes liées aux sommes dérobées lors de cet incident sera prise en charge par le fonds SAFU et les fonds de l’entreprise, sans que les utilisateurs aient à en supporter le coût. Environ 3 milliards de dollars d’actifs concernés ont déjà été gelés sur la blockchain. Binance coopère avec les autorités et les sociétés de renseignement blockchain pour mener les recherches ; les mouvements de fonds sur la blockchain sont consultables publiquement.
Les dépôts sont restés ouverts normalement pendant toute la durée de l’incident et n’ont pas été affectés. Les retraits ont été suspendus à titre préventif et devraient reprendre dans les 48 heures. L’heure précise sera communiquée dans une annonce officielle. Binance continuera de communiquer sur l’avancée de la situation tout en veillant à l’exactitude de l’enquête, puis publiera des informations détaillées et des mesures de sécurité supplémentaires une fois la gestion de l’incident et l’analyse rétrospective terminées.
SlowMist : les attaquants de Binance seraient le groupe nord-coréen Lazarus Group
BlockBeats rapporte que, le 30 octobre, SlowMist a publié sur les réseaux sociaux que, selon ses observations, les hackers de Binance avaient transféré des TRX volés via le pont inter-chaînes de Bitget Wallet au cours du blanchiment des fonds. L’adresse de destination avait déjà été utilisée par les hackers de Phemex. Il convient de noter que les hackers de Phemex sont également ceux impliqués dans l’attaque de Bybit, à savoir le groupe nord-coréen Lazarus Group.
He Yi : la reprise des retraits devrait commencer dans les 48 prochaines heures
He Yi, co-PDG de Binance, a indiqué sur les réseaux sociaux que les dépôts sur la plateforme Binance n’étaient pas affectés et continuaient de fonctionner normalement. L’équipe de Binance optimise et met à niveau le service de retrait ainsi que le contrôle des adresses concernées. La reprise des retraits devrait commencer dans les 48 prochaines heures.
Binance : le fonds SAFU et les fonds de l’entreprise prendront en charge toutes les pertes
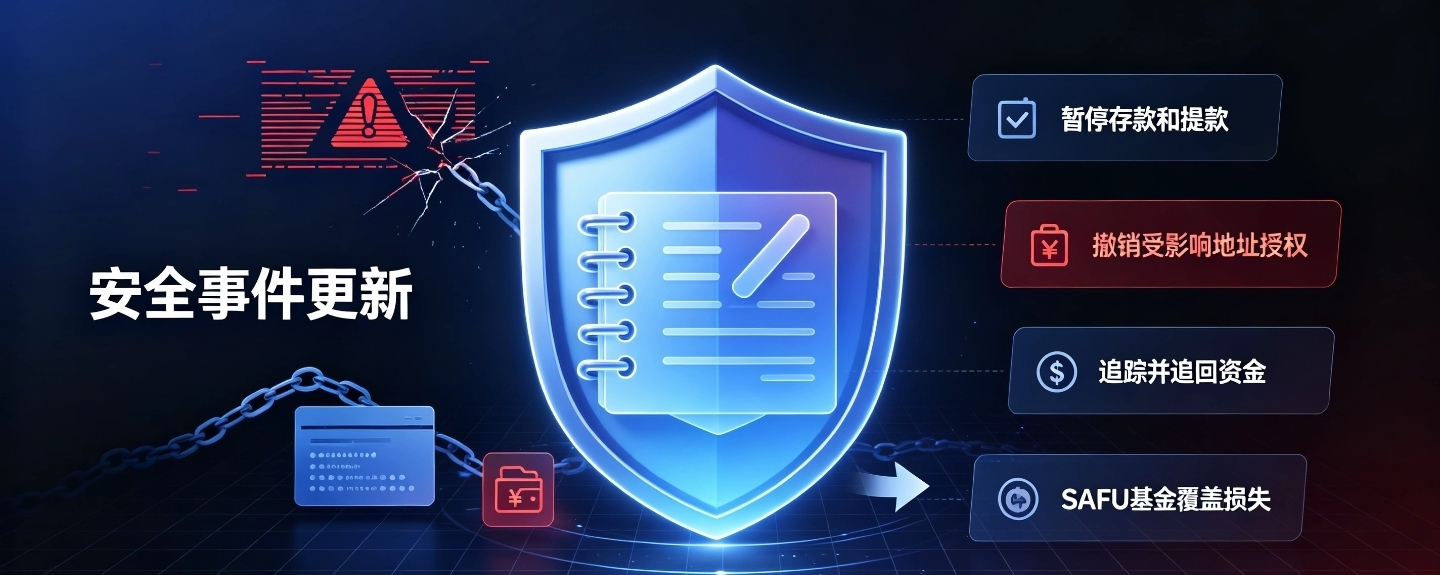
Dans sa dernière annonce, Binance confirme qu’elle prendra en charge toutes les pertes liées à cette attaque informatique au moyen du fonds SAFU et des fonds de l’entreprise. Binance réaffirme que les fonds des utilisateurs sont en sécurité. Une preuve de réserves actualisée sera publiée une fois les réparations terminées. À titre de mesure préventive immédiate, Binance a : suspendu temporairement les dépôts et les retraits jusqu’à la fin des contrôles de sécurité ; révoqué les autorisations des adresses concernées ; contacté les autorités et ses partenaires spécialisés en renseignement blockchain afin de suivre les fonds et de les récupérer.
Binance : l’incident de sécurité pourrait impliquer le piratage de l’ordinateur portable d’un ingénieur DevOps, pour un impact estimé à environ 6,3 milliards de dollars
Le 30 octobre, Binance a publié une mise à jour sur l’incident de sécurité. Les premières vérifications indiquent que l’incident pourrait être lié au piratage de l’ordinateur portable d’un ingénieur DevOps (développement et opérations). Les attaquants s’en seraient servis pour accéder à un conteneur de service et soumettre des transactions de retrait non autorisées. Aucune preuve de fuite des clés privées des portefeuilles n’a été trouvée à ce jour. L’impact total est estimé à environ 6,3 milliards de dollars. Des actifs concernés ont été gelés en collaboration avec des partenaires blockchain, et environ 3 milliards de dollars ont été gelés sur la blockchain. Binance couvrira l’intégralité des pertes au moyen du fonds SAFU et des fonds de l’entreprise. Les fonds des utilisateurs sont en sécurité et une preuve de réserves actualisée sera publiée une fois les réparations terminées.
À titre de mesure immédiate, Binance a temporairement suspendu les dépôts et les retraits afin de procéder à des contrôles de sécurité, révoqué les autorisations des adresses concernées et uni ses efforts à ceux des autorités et de ses partenaires spécialisés en renseignement blockchain pour suivre les fonds et les récupérer. Un compte rendu technique complet sera publié une fois l’enquête terminée et les faits vérifiés. Pour les dernières informations, veuillez consulter uniquement les canaux officiels.
