

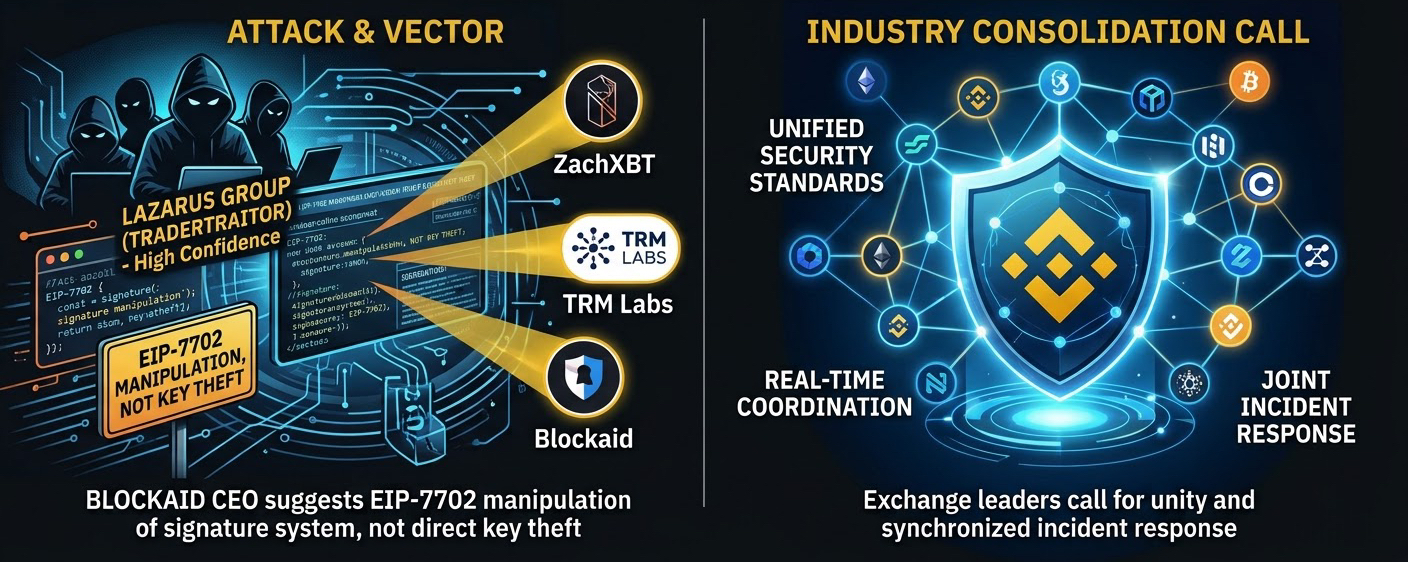
Dans le Web3, la sécurité est une confrontation permanente avec un adversaire redoutable. Selon ZachXBT et TRM Labs, le groupe nord-coréen Lazarus (TraderTraitor), connu pour les plus grands piratages du secteur des cryptomonnaies, serait derrière la récente attaque contre Binance.
🔎 Vecteur d’attaque : EIP-7702
Important : aucune clé privée de Binance n’a été directement volée.
Selon le PDG de Blockaid, les pirates ont manipulé le système de signature en exploitant le mécanisme d’autorisation du protocole EIP-7702. Les attaquants délaissent le piratage direct des serveurs au profit de l’exploitation de mécanismes on-chain complexes et des normes d’abstraction de compte. Tout en améliorant l’expérience utilisateur et en introduisant de nouvelles technologies, le secteur doit aussi mettre en place des mesures de protection préventives.
🚨 Un défi pour l’ensemble du secteur des cryptomonnaies
Il est impossible de faire face seul aux menaces à l’échelle étatique. La direction de Binance et les leaders du marché appellent à une consolidation immédiate :
Normes uniformes : des règles de bout en bout pour vérifier les signatures et auditer les contrats intelligents sur toutes les plateformes Web3.
Réponse en temps réel : échange instantané de renseignements sur les menaces entre les plateformes d’échange afin d’intercepter les attaques.
Blocage coordonné : gel conjoint des actifs volés, avec la collaboration d’analystes et d’émetteurs de stablecoins.