

Chronologie du piratage de Binance :
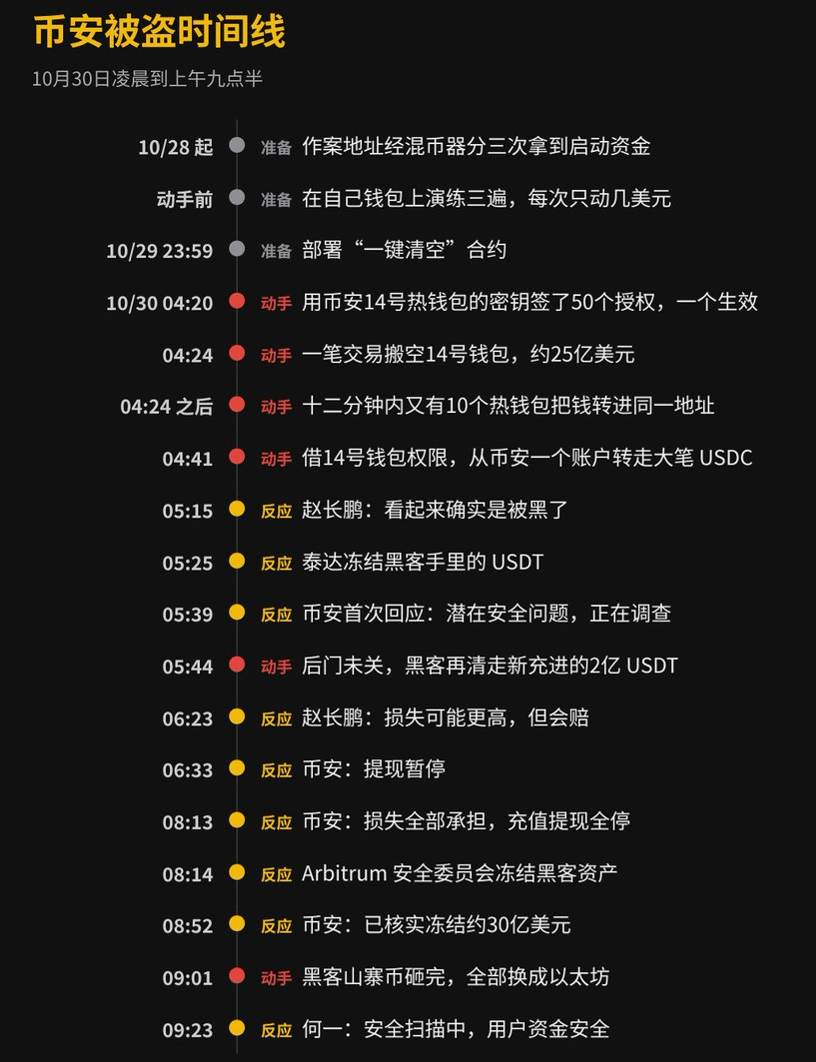
Un : à 4 h 24 du matin, une transaction suffit à vider un portefeuille.
Au milieu de la nuit, l’un des portefeuilles chauds les plus actifs de Binance sur Ethereum — le « Binance 14 » — a été vidé en une seule transaction.
167 000 ethers, plus de 1,6 milliard d’USDT et une soixantaine d’autres cryptomonnaies : tout a été transféré d’un coup vers une adresse qui venait d’être créée et n’avait aucun historique. Après le transfert, il ne restait plus qu’un ether dans le portefeuille numéro 14. Au cours de l’époque, cette transaction représentait environ 2,5 milliards de dollars.
24 secondes plus tard, le portefeuille Binance 16 a lui aussi envoyé 28 000 ethers et plusieurs stablecoins à la même adresse. Au cours des 12 minutes suivantes, plusieurs portefeuilles chauds sur différentes blockchains ont transféré des fonds à leur tour : dix portefeuilles au total.
À 4 h 41, le pirate a exploité les autorisations du portefeuille numéro 14 pour transférer 780 millions d’USDC supplémentaires depuis un compte de contrat appartenant à Binance, puis a ajouté 43 millions.
À cette heure-là, la plupart des gens étaient endormis en Asie, tandis qu’aux États-Unis, la journée de travail touchait à sa fin. Les sociétés d’analyse on-chain ont ensuite estimé le montant total entre 5,8 et 5,9 milliards de dollars. Binance n’a toujours pas communiqué de chiffre définitif.
Deux : le pirate s’entraînait déjà la veille.
Selon l’analyse rétrospective de la société de sécurité Blockaid, l’adresse utilisée pour le vol a retiré des fonds d’un mixeur à trois reprises à partir du 28, pour financer ses opérations. Avant de passer à l’acte, elle a testé l’ensemble du processus trois fois sur trois portefeuilles sous son contrôle, en ne transférant que deux à six dollars à chaque fois.
Le 29, à 23 h 59, le contrat conçu pour « tout vider en un clic » a été déployé sur la blockchain. Il n’acceptait les appels que d’une seule personne, le pirate, et n’avait qu’une fonction : transférer tous les jetons et tous les ethers répertoriés dans le portefeuille.
Le passage à l’acte a eu lieu à 4 h 20. À l’aide de la clé privée du portefeuille Binance 14, le pirate a signé d’un coup 50 autorisations, chacune correspondant à un numéro de transaction. Le portefeuille continuait alors à traiter normalement les retraits des utilisateurs, et les numéros de transaction défilaient. Impossible de deviner lequel était le bon : il a donc signé toute une série. 49 ont été invalidées, une a fonctionné. Trois minutes et 24 secondes plus tard, la transaction de vidage total était inscrite sur la blockchain.
Les autorisations ont été signées avec la clé privée du portefeuille Binance lui-même. Selon Blockaid, quelqu’un a mis la main sur cette clé, mais Binance n’a pas encore expliqué comment.
L’autorisation utilisée pour vider le portefeuille n’a jamais été révoquée. À 5 h 44, 200 millions d’USDT et une dizaine d’autres jetons ont été normalement déposés sur le portefeuille numéro 14. Le pirate n’a même pas eu besoin de signer : il l’a vidé une nouvelle fois.
Trois : les premières à intervenir pour bloquer les fonds ont été les entreprises émettrices de stablecoins.
Les stablecoins peuvent être gelés : c’est le plus gros problème auquel le pirate a dû faire face cette fois-ci.
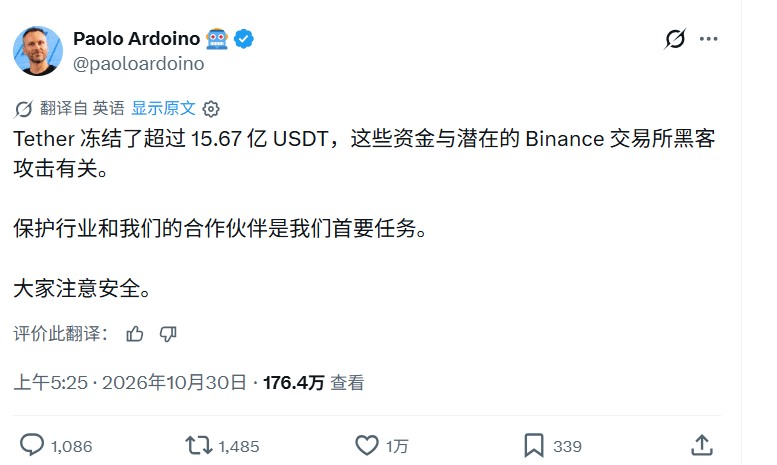
À 5 h 25, le PDG de Tether a publié un message indiquant que plus de 1,567 milliard d’USDT avaient été gelés. Circle en a gelé plus de 800 millions d’USDC. Un peu plus tôt, Zhao Changpeng avait avancé les chiffres de 971 millions pour Tether et de 823 millions pour Circle. Tether a ensuite revu son chiffre à la hausse.
Plusieurs autres entreprises ont suivi. Ripple a annoncé qu’elle gelait les RLUSD détenus par le pirate, et l’émetteur d’USD1 a gelé 27 millions d’USD1.
À 8 h 14, le conseil de sécurité d’Arbitrum a exécuté une transaction pour geler environ 30,5 millions de dollars que le pirate avait laissés sur cette blockchain. L’enquêteur on-chain ZachXBT figurait parmi les signataires. Selon l’analyse d’Ember, il s’agissait de 8 426 ethers et de 74,56 millions d’ARB. Le pirate a probablement pensé que les jetons natifs ne risquaient rien et n’a pas jugé urgent de les transférer.
À 8 h 52, Binance a actualisé ses chiffres : le montant total des fonds gelés était estimé à environ 3 milliards de dollars.
Les fonds gelés sont pour l’essentiel des stablecoins. Les actifs natifs comme l’ether et le bitcoin ne peuvent pas être gelés sur la blockchain et sont toujours entre les mains du pirate.
Quatre : CZ prend la parole à 5 h 15.
Le premier à qualifier l’incident a été Zhao Changpeng. À 5 h 15, il a publié un message indiquant qu’il s’agissait bien, à première vue, d’un piratage, et que les fonds des utilisateurs étaient en sécurité. Il a ajouté qu’il ne dirigeait plus Binance et qu’il s’exprimait en tant qu’actionnaire, en précisant qu’il s’attendait à ce que les utilisateurs soient intégralement indemnisés.
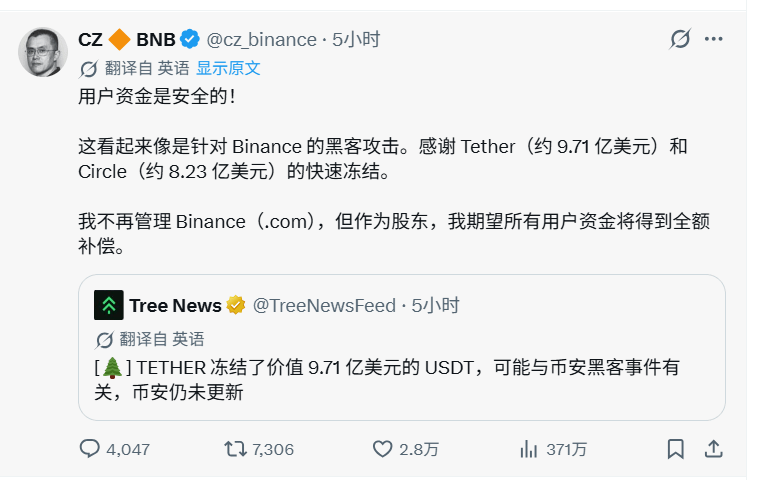
À 5 h 26, le fondateur de DefiLlama a fait un calcul : Binance détient environ 144 milliards de dollars d’actifs en dépôt. Une fois les stablecoins gelés déduits, la perte nette ne serait que d’environ un milliard, soit moins de 1 % du total des actifs conservés. À 6 h 23, Zhao Changpeng a partagé ce message en ajoutant : « La perte pourrait être un peu plus élevée, mais les utilisateurs seront indemnisés. »
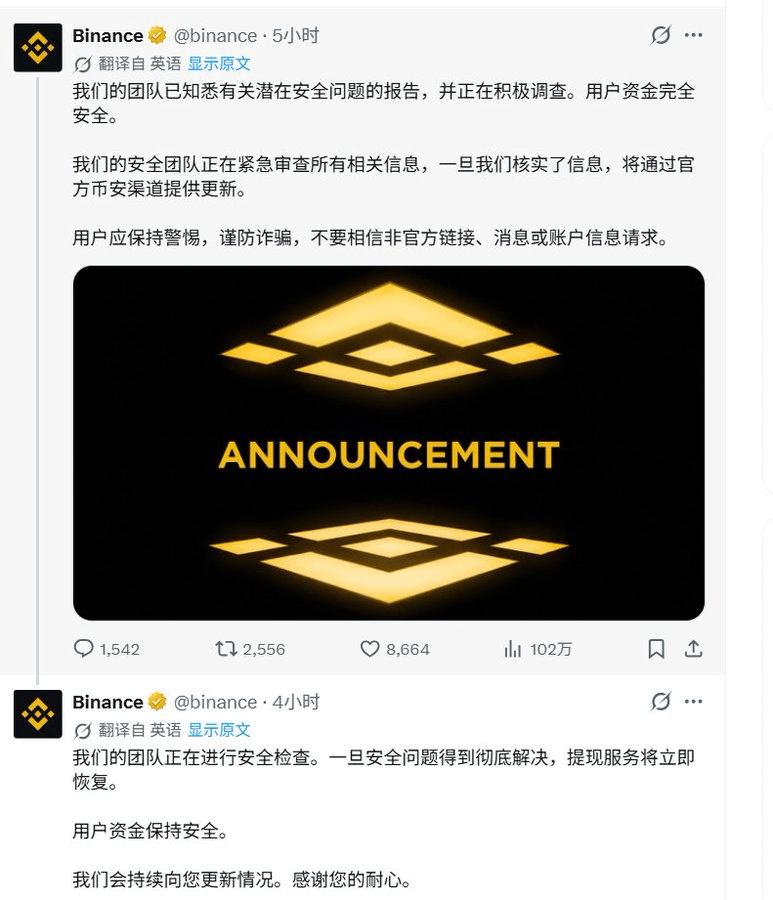
Le premier communiqué officiel de Binance a été publié à 5 h 39 sur son compte en chinois. Il évoquait un « éventuel problème de sécurité », indiquait qu’une enquête était en cours et que les fonds des utilisateurs étaient en sécurité, tout en rappelant de ne pas cliquer sur des liens non officiels.
À 8 h 04, He Yi a publié un communiqué ; à 8 h 13, Binance a publié le sien. Le message était le même : Binance assumerait l’intégralité des pertes, les dépôts et les retraits étaient suspendus, les contrôles de sécurité et le gel des fonds étaient en cours, et l’entreprise coopérait avec les autorités. Un rapport détaillé serait publié à l’issue de l’enquête.
Cinq : qu’a fait le pirate pendant ces quelques heures ?
Il s’est affairé à convertir les jetons qu’il détenait en actifs impossibles à geler.
Selon Lookonchain, à l’aube, le pirate a commencé à vendre sur la blockchain des cryptomonnaies alternatives comme UNI et PEPE. Il en a vendu sept en tout, jusqu’aux alentours de 9 h, et a récupéré environ 70 000 ethers. À lui seul, le PEPE représentait plus de 7 700 milliards de jetons vendus.
Il a aussi utilisé les USDT volés comme garantie pour emprunter 20 000 WETH sur le protocole de prêt Aave, soit environ 44 millions de dollars. Selon CoinDesk, si cette somme ne peut pas être récupérée, Aave pourrait y laisser des plumes.
Vers 9 h 30, PeckShield a de nouveau repéré le pirate regroupant sur une nouvelle adresse les ethers convertis depuis plusieurs adresses.
Six : près de quatre fois plus que le piratage de Bybit.
Le précédent record remontait à février 2025, avec le piratage de Bybit et environ 1,5 milliard de dollars. C’était déjà le plus gros vol de l’histoire des cryptomonnaies. Cette fois, selon les estimations on-chain, le montant est presque quatre fois supérieur.
Ce n’est pas la première fois que Binance est touchée. En mai 2019, 7 000 bitcoins lui avaient été dérobés, et les victimes avaient été indemnisées par le fonds SAFU. Le montant de cette fois-ci est deux ordres de grandeur supérieur.
Sept : quelle est la situation actuelle pour ceux qui ont des fonds chez Binance ?
Les dépôts et les retraits sont temporairement suspendus, tout comme les fonctions Alpha liées aux transactions on-chain. Selon Cointelegraph, la plateforme Binance US n’est pas concernée.
Depuis le milieu de la nuit, Binance a répété au moins cinq ou six fois que « les fonds des utilisateurs sont en sécurité » et a clairement indiqué qu’elle assumerait elle-même l’intégralité des pertes. Vers 9 h 20, He Yi a publié un nouveau message indiquant que l’analyse de sécurité de l’ensemble de la plateforme était toujours en cours.
C’est dans ce genre de situation que les escrocs se font le plus passer pour le service client et envoient de faux « liens de remboursement ». Binance l’a expressément rappelé dans son premier communiqué : ne cliquez pas dessus.
Comment la clé privée a-t-elle été compromise ? Quel est le montant exact des pertes ? Quand les dépôts et les retraits reprendront-ils ? Quand le rapport d’analyse sera-t-il publié ? Pour l’instant, aucune réponse à ces questions.
À 9 h 30, les dépôts et les retraits étaient toujours suspendus, et le rapport d’analyse n’avait pas encore été publié. Binance devrait pouvoir absorber les pertes cette fois-ci ; c’est surtout la façon dont elle expliquera la compromission de cette clé privée dans son rapport qui m’intéresse.