


Le 29 octobre, Mistral a mis les poids de son modèle Large 4 à disposition en téléchargement. Les entreprises et les gouvernements peuvent ainsi déployer en interne ce modèle d’IA de cybersécurité, au lieu de dépendre d’entreprises américaines ou chinoises. Cette liberté a toutefois un prix. Comme Mistral exerce peu de contrôle sur le modèle, l’entreprise ne peut pas déterminer qui pourra l’utiliser ni à quelles fins.
De l’aperçu de l’API au téléchargement des poids
Large 4 de Mistral a d’abord été lancé via une API le 6 octobre, puis ses poids ont été mis à disposition en téléchargement le 29 octobre. L’accès via API reste une option de déploiement. Les spécifications officielles de Large 4 indiquent qu’il compte 1 050 milliards de paramètres, dont 52 milliards de paramètres actifs, soit un peu plus que les 49 milliards mentionnés précédemment par Cryptopolitan.
Les entreprises peuvent personnaliser et héberger elles-mêmes le modèle. Mais celles qui souhaitent le revendre sous forme de service hébergé ont besoin d’une licence commerciale distincte. Cette indépendance est au cœur de l’argumentaire de Mistral. Comme l’a déclaré au site TechCrunch Pierre Stock, dirigeant de l’entreprise, l’accès « ne peut pas être coupé ».
Ce que montrent les benchmarks, et ce qu’ils ne montrent pas
Mistral indique que Large 4 a obtenu un score de 48 % à l’indice Coding Agent, le plaçant presque au même niveau que GLM-5.3. Large 4 a toutefois utilisé 47 % de jetons en moins par tâche. L’entreprise a également fait état de scores de 19,7 % à FrontierCode 2.0 et de 41 % à Terminal-Bench 4.0.
Le tableau est légèrement différent en matière de cybersécurité. Large 4 a obtenu un score de 51 à l’indice Cyber d’Artificial Analysis, derrière Kimi K3.1 Pro (64), DeepSeek V4.1 Flash (57) et Grok 4.7 (56). Mais ces scores doivent être replacés dans leur contexte. L’indice mesure la capacité des modèles d’IA à détecter et à corriger les failles de sécurité. Il n’évalue pas leur aptitude à mener des cyberattaques.
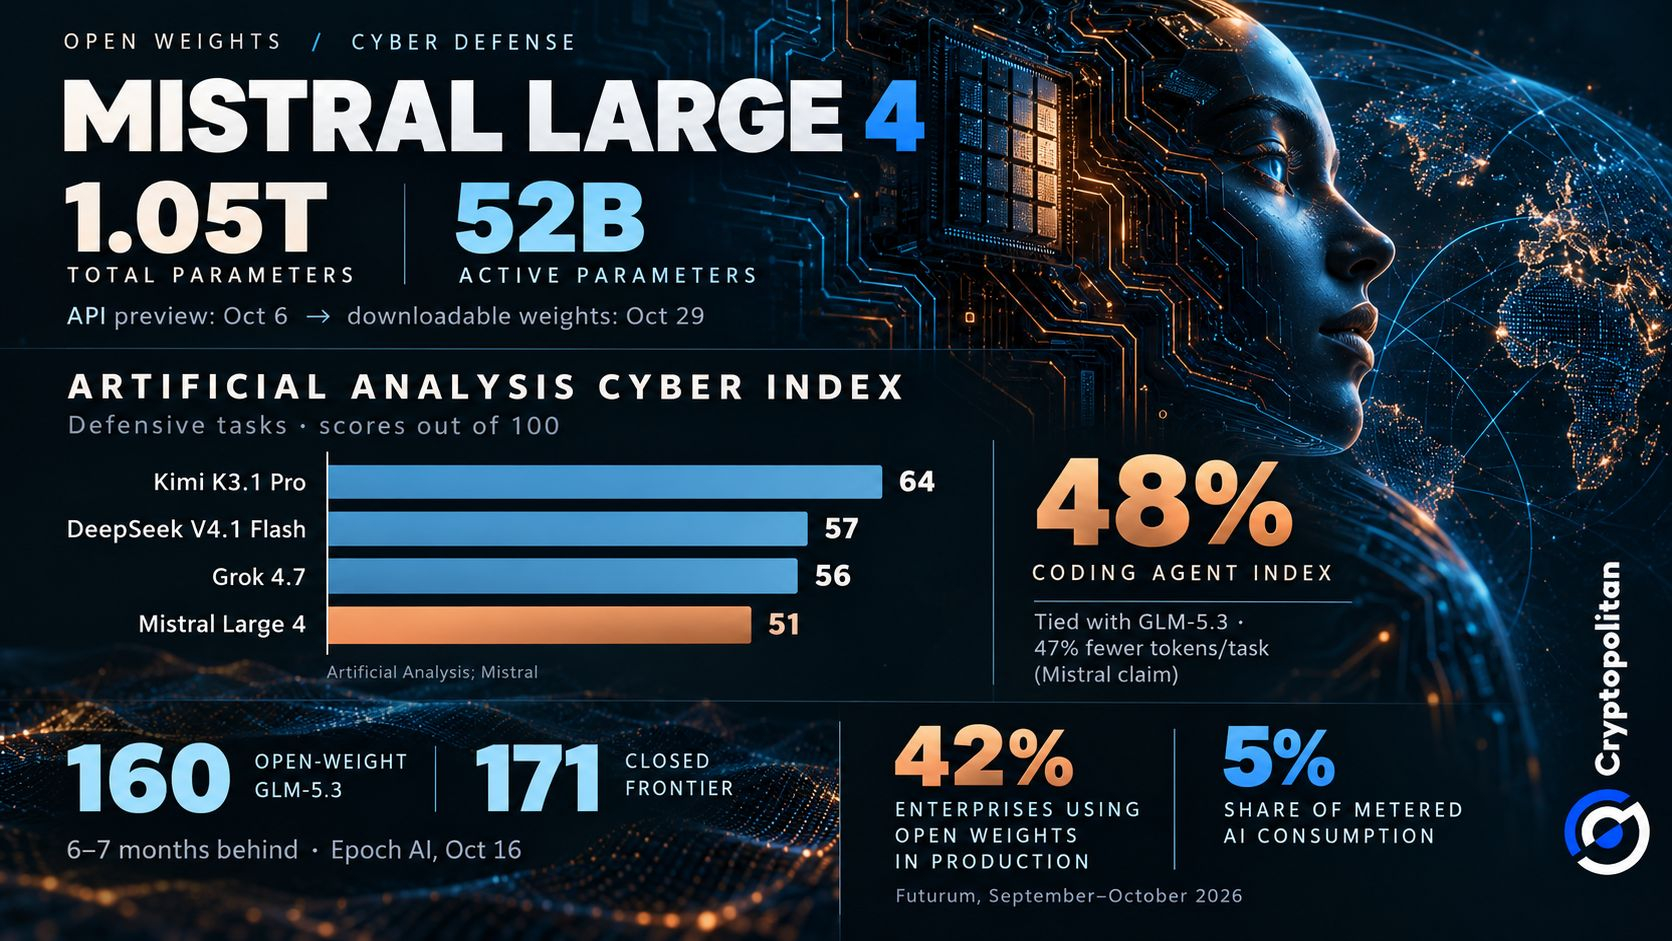 Benchmarks de cybersécurité de Mistral Large 4 face à ses concurrents et adoption des modèles à poids ouverts
L’écart avec les modèles propriétaires de pointe
Malgré les progrès rapportés de Large 4 en programmation et en cybersécurité défensive, les principaux modèles à poids ouverts restent à la traîne des systèmes propriétaires les plus performants. Une analyse d’Epoch AI datée du 16 octobre a attribué un score Cyber ECI de 160 à GLM-5.3, le modèle à poids ouverts le plus performant. Les meilleurs modèles propriétaires ont obtenu 171. En examinant les performances passées, Epoch a estimé que les modèles à poids ouverts avaient six à sept mois de retard sur les modèles propriétaires de pointe. Toutefois, son évaluation a été publiée avant la sortie de la version définitive de Large 4.
L’Institut britannique pour la sécurité de l’IA est arrivé à une conclusion similaire. Il a estimé que les modèles à poids ouverts accusaient un retard de quatre à sept mois sur leurs concurrents à poids fermés, même si ses tests différaient de ceux d’Epoch AI.
Le problème ne se limite pas aux capacités défensives. Dans le cadre de ses tests contrôlés, Anthropic a indiqué que GLM-5.3 avait exploité avec succès des vulnérabilités existantes lors de 50 essais sur 410. Au cours de leurs différentes simulations, les chercheurs sont parvenus à contourner les dispositifs de sécurité du modèle dans 64 à 100 % des cas.
La promesse de souveraineté face à la réalité de l’adoption
Les entreprises s’intéressent davantage à la maîtrise de leurs systèmes d’IA, mais les dépenses racontent une autre histoire. Selon les informations publiées, 42 % des entreprises interrogées utilisaient des modèles à poids ouverts en production en septembre, contre 31 % en juillet.
Pourtant, les modèles à poids ouverts ne représentaient que 5 % de la consommation d’IA mesurée en octobre. Claude en représentait 29 %, tandis que Microsoft 365 Copilot en totalisait 36 %.
Futurum a également constaté que l’origine du modèle influençait les décisions de 47 % des utilisateurs en production. Toutefois, son enquête portait principalement sur l’Amérique du Nord, ce qui limite la portée des conclusions.
Pour les entreprises, une plus grande indépendance implique aussi davantage de responsabilités. PwC a averti que les entreprises qui choisissent des modèles à poids ouverts doivent gérer elles-mêmes leur sécurité et leur maintenance.
Des garde-fous impossibles à rétablir
Cette responsabilité devient particulièrement importante lorsque les modèles d’IA peuvent effectuer des tâches sensibles en cybersécurité. Mistral affirme que Large 4 refuse 96,6 % des requêtes malveillantes liées à la cybersécurité. Toutefois, ces garde-fous peuvent être supprimés une fois le modèle téléchargé. L’AISI avertit également que les développeurs ne peuvent ni surveiller ni retirer les copies hébergées de manière privée.
Moonshot a adopté une approche différente. L’entreprise a retiré du matériel de formation en cybersécurité de Kimi K3.1 Pro avant la publication prévue de ses poids, le 4 novembre. Son score au benchmark offensif interne est ensuite passé de 90,5 % à 81,0 %. Ces résultats n’ont toutefois pas été vérifiés de manière indépendante.
Au 30 octobre, aucune cyberattaque documentée publiquement n’avait été attribuée aux poids nouvellement publiés de Large 4.
Ne vous contentez pas de lire l’actualité crypto. Comprenez-la. Abonnez-vous à notre newsletter. C’est gratuit.