



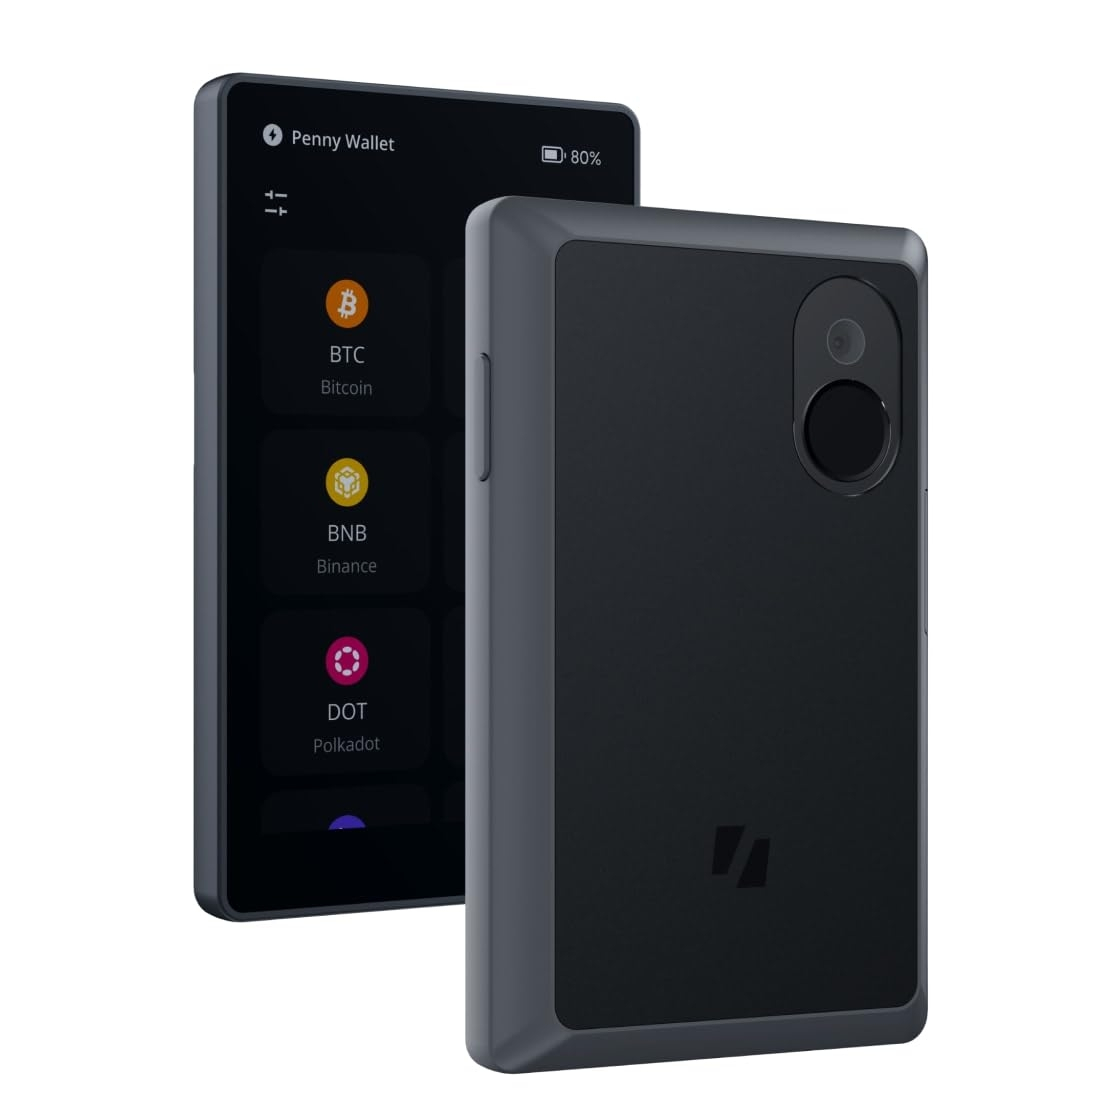
Keystone affirme que des attaquants ont volé sa clé WebAuth, ce qui pourrait permettre à de faux portefeuilles matériels de passer le contrôle d’authentification officiel de l’entreprise.
Voici ce qui s’est passé :
▪️ La faille a été détectée le 20 octobre 2026 à l’aide d’un outil de surveillance tiers.
▪️ La clé compromise est intégrée lors de la fabrication et ne peut être ni effacée ni remplacée.
▪️ Les 18 835 portefeuilles en stock seront détruits. Les expéditions sont suspendues et les ventes passeront aux précommandes jusqu’à ce qu’une nouvelle clé soit prête.
▪️ Les données de 25 964 clients ont été exposées, notamment leurs noms, adresses e-mail, numéros de téléphone et adresses de livraison.
▪️ Keystone affirme que les phrases de récupération, les clés privées et les informations de paiement n’ont pas été affectées.
🔐 LE PROBLÈME PLUS IMPORTANT ?
Un portefeuille matériel peut protéger vos clés privées, mais comment savoir si l’appareil lui-même est authentique ?
Si le système d’authentification peut être compromis, la vérification réussie d’un appareil peut ne plus offrir le même niveau de garantie.
Pour toute personne qui détient du $BTC ou d’autres cryptomonnaies en stockage à froid, cela rappelle que la sécurité de l’autoconservation commence avant même que vous ne stockiez votre première pièce.
La fiabilité de votre portefeuille dépend des mesures de sécurité qui le protègent.
💬 Feriez-vous encore confiance à un portefeuille matériel si sa clé d’authentification était compromise ?