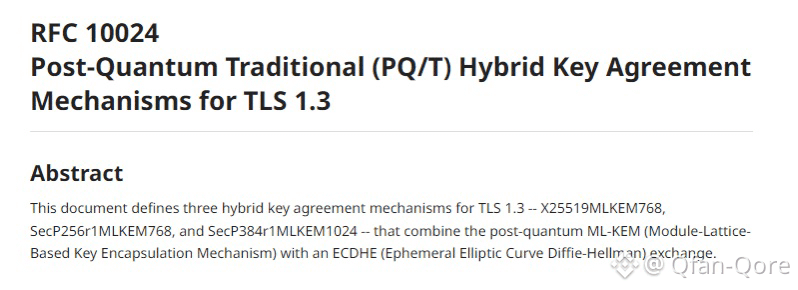
L'IETF a publié la RFC 10024, définissant trois mécanismes hybrides de partage de clé post-quantique pour TLS 1.3.
L'option la plus sécurisée combine P-384 avec ML-KEM-1024. Son partage de clé client mesure 1 665 octets : 97 octets pour P-384 et 1 568 octets pour ML-KEM.
Cette distinction est importante pour l'infrastructure blockchain. ML-KEM protège la manière dont les nœuds établissent des connexions chiffrées. ML-DSA protège l'autorisation des transactions.
QoreChain utilise ML-KEM-1024 entre les nœuds et ML-DSA-87 pour la sécurité des transactions. Une affirmation crédible de sécurité post-quantique devrait toujours identifier l'algorithme, la norme et la couche où elle est appliquée. $BTC