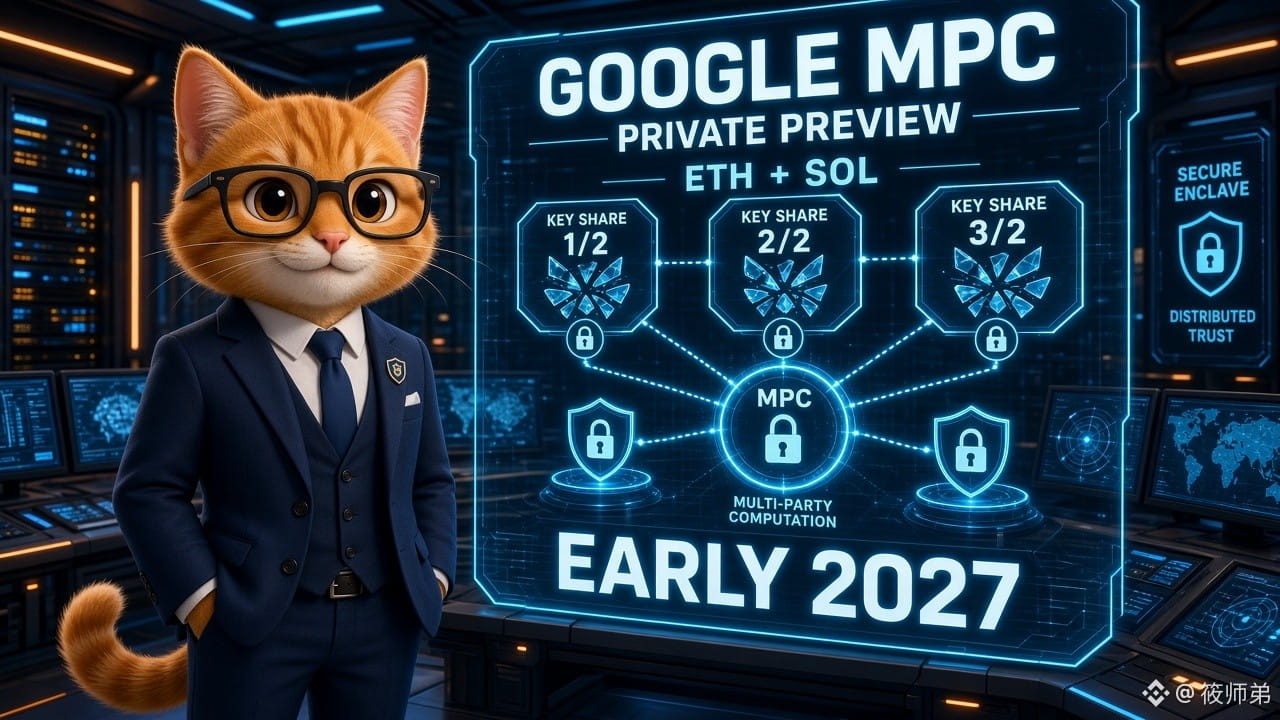
Google présente un nouvel outil de conservation chiffrée : le calcul multipartite MPC, déjà utilisé par Alphabet pour ses actifs sur ETH/SOL
Selon un article de CoinDesk du 10/28, Google présentera sa solution de conservation de clés privées Google Multi-Party Compute (MPC) lors d’un séminaire sur les actifs numériques à New York. Actuellement en aperçu privé, elle est testée par plusieurs institutions financières. Alphabet, sa maison mère, l’utilise déjà pour protéger ses propres actifs sur les blockchains Ethereum et Solana. Son lancement commercial est prévu pour début 2027.
Mécanisme clé : les fragments de la clé privée sont répartis dans plusieurs environnements isolés. Avant la signature d’une transaction, celle-ci est vérifiée par le moteur de règles de l’institution. La clé privée complète n’est jamais stockée sur une seule machine et Google affirme ne pas pouvoir accéder en clair aux éléments des clés de ses clients. Selon Chainalysis, environ 43,8 % des cryptoactifs volés en 2024 étaient liés à la compromission de clés privées. Au mois de juin de cette année, les pertes cumulées dues aux piratages s’élevaient à environ 16,69 milliards de dollars, selon DeFiLlama, dont environ 40 % seraient attribuables aux clés privées.
【Analyse】 Un géant du cloud entre officiellement sur le marché de la conservation institutionnelle, en concurrence directe avec des spécialistes comme Fireblocks et BitGo. Les banques accordent plus d’importance à une « infrastructure neutre » qu’à un dépositaire qui chercherait à leur faire concurrence : c’est précisément là-dessus que mise Google. La réunion du FOMC et les résultats de Microsoft et d’Alphabet sont également attendus ce soir. La convergence des récits autour du cloud et de la sécurité pourrait amplifier les mouvements de sentiment sur les actifs à risque.
【Occasions/risques】 Cette annonce soutient le récit des entrées de capitaux institutionnels et des infrastructures de règlement par tokenisation. La demande de services de conservation liés à $ETH /$BTC pourrait être réévaluée, mais le produit ne sera commercialisé qu’en 2027 et devrait donc peu influer sur les flux de capitaux à court terme. La sécurité offerte par le fractionnement des clés privées dépend toujours de la configuration des règles d’approbation par les institutions, et le risque d’autorisations obtenues par hameçonnage n’a pas disparu. À surveiller : la liste des institutions qui testent le produit, sa tarification et sa complémentarité ou sa concurrence avec les solutions KMS/HSM existantes.
À votre avis, les grandes banques feront-elles davantage confiance au MPC de Google Cloud, ou continueront-elles à miser sur des solutions spécialisées comme Fireblocks ?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
À titre informatif uniquement, ceci ne constitue pas un conseil en investissement.