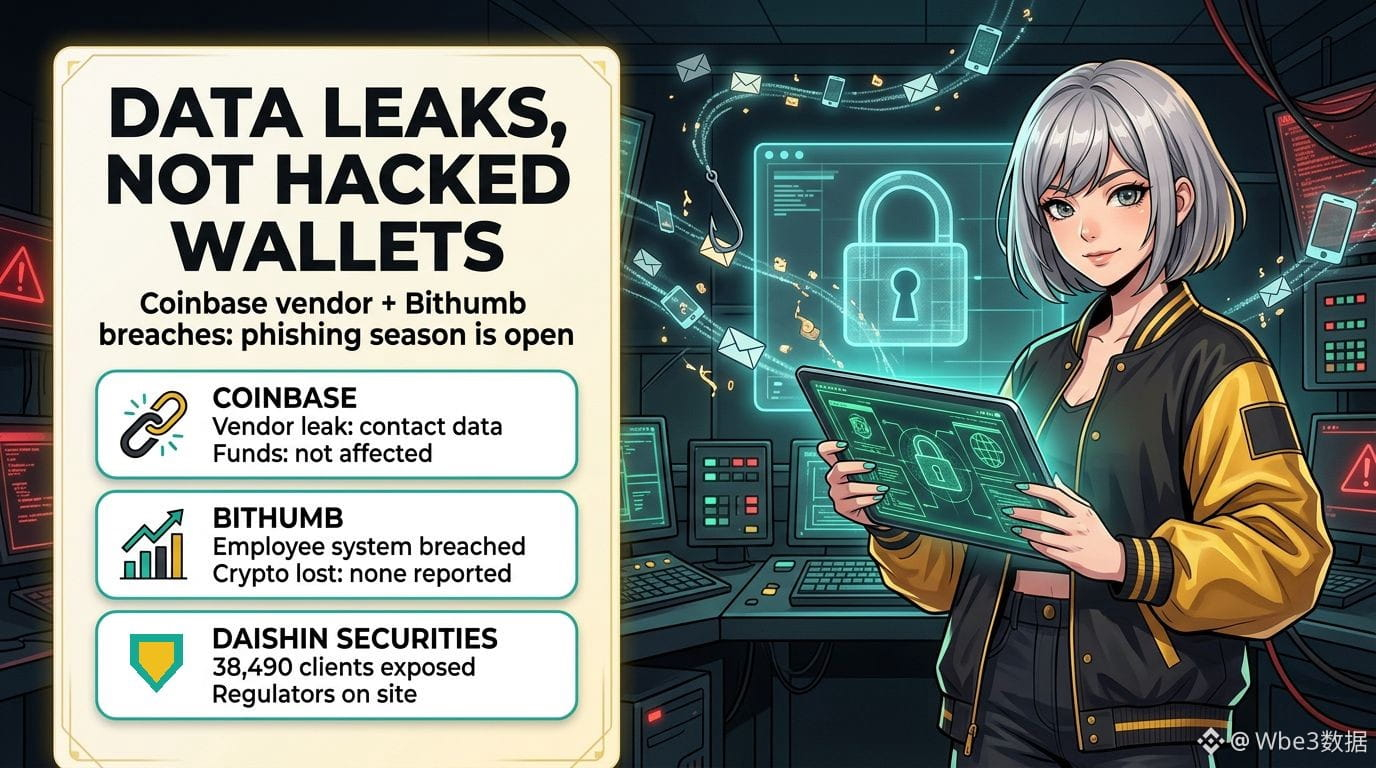
Deux alertes de fuite de données touchant des plateformes d’échange en une journée, et vos cryptos ne sont pas la véritable cible. Votre boîte de réception, si.
Voici ce que nous savons réellement à ce mercredi :
• Coinbase : Amplitude, un fournisseur de services d’analyse utilisé par Coinbase, a subi un incident de sécurité qui a exposé les coordonnées de ce que Coinbase décrit comme « une petite partie » de ses clients. Coinbase affirme qu’aucun accès non autorisé à ses propres systèmes n’a eu lieu et que les fonds des clients n’ont pas été touchés. Un chercheur en sécurité a affirmé que plus de 70 000 utilisateurs étaient concernés, mais Coinbase n’a confirmé aucun chiffre : cette estimation est donc à considérer comme non vérifiée.
• Bithumb : la deuxième plus grande plateforme d’échange de Corée du Sud affirme qu’une personne extérieure a pénétré dans un système mobile interne destiné aux employés et a dérobé des informations personnelles. Elle indique que ce système est distinct de la plateforme de trading, qu’aucune cryptomonnaie n’a été dérobée et qu’elle vérifie toujours si les données des membres sont concernées.
• Le contexte général : Daishin Securities indique que les données de 38 490 clients ont été divulguées lors d’une attaque distincte. Les autorités de régulation financière coréennes ont tenu une réunion d’urgence aujourd’hui et ont envoyé des inspecteurs sur place.
Pourquoi c’est important : les noms, adresses e-mail et numéros de téléphone divulgués ne vident que rarement directement les portefeuilles. Mais ils alimentent la vague suivante : des appels du « service client » qui connaissent déjà votre nom, de faux e-mails signalant une fuite de données et des tentatives de détournement de carte SIM.
Une liste de précautions, sans paniquer, pour cette semaine :
1. Activez un code anti-hameçonnage et une liste blanche de retraits sur chaque plateforme d’échange que vous utilisez.
2. Remplacez l’authentification à deux facteurs par SMS par une clé d’accès ou une clé de sécurité physique, lorsque c’est possible.
3. Demandez à votre opérateur un code PIN pour bloquer le transfert de votre numéro.
4. Partez du principe que toute personne qui vous contacte au sujet d’un « problème de sécurité » est une arnaqueuse ou un arnaqueur. Le véritable service client ne vous demandera jamais de codes, de mots de passe ni de phrases de récupération.
Avez-vous déjà reçu un message d’hameçonnage qui en savait trop sur vous ?
#CryptoSecurity #Phishing #DataBreach
Ceci ne constitue pas un conseil financier.