Après la mise à niveau d’Electrum, une « réception non confirmée » apparaît dans le portefeuille, mais cela ne signifie toujours pas que les fonds sont effectivement arrivés. Le complément porte ici sur les limites du correctif : bloquer une attaque spécifique par augmentation des frais et vérifier toutes les transactions non confirmées sont deux choses différentes.
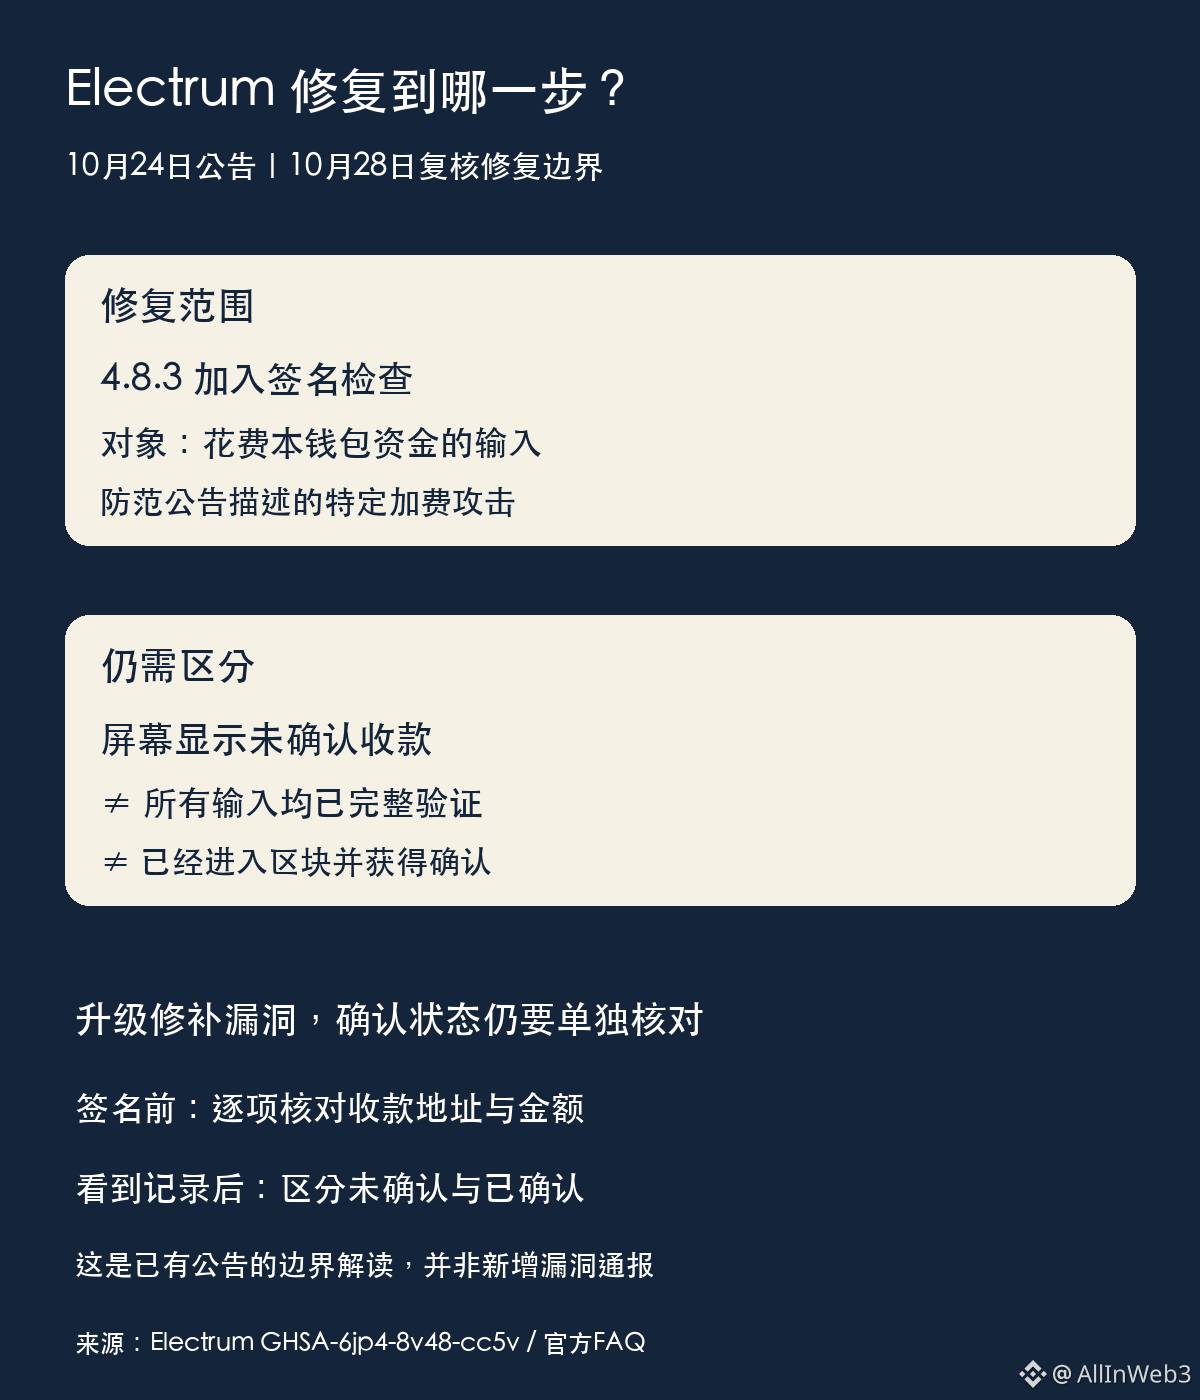
Avancée clé : l’avis de sécurité officiel du 24 octobre indique que les versions concernées sont antérieures à la 4.8.3 et que le correctif est inclus dans la 4.8.3. Il s’agit ici de revenir sur un avis déjà publié, et non de présenter une ancienne vulnérabilité comme un nouvel incident survenu aujourd’hui.
Portée du correctif : le correctif vérifie la signature des entrées qui dépensent les fonds de ce portefeuille, puis ajoute les transactions non confirmées correspondantes à l’historique local. L’avis précise également que les transactions entrantes non confirmées ne bénéficient pas pour autant du même niveau de vérification.
Impact concret : la FAQ officielle distingue les transactions confirmées et vérifiées par SPV des enregistrements non confirmés qui reposent sur les informations du serveur. Il faut donc distinguer « une entrée apparaît dans l’interface » de « la transaction a été confirmée dans un bloc » ; la mise à jour ne remplace pas non plus la confirmation.
À surveiller ensuite : vérifiez d’abord la version du portefeuille et les canaux officiels de mise à niveau ; avant de signer, contrôlez l’adresse de réception complète et le montant, puis vérifiez séparément si la transaction a été confirmée après réception.
Limites du risque : la portée décrite ci-dessus ne signifie pas que le correctif est inefficace et ne permet pas non plus d’affirmer que toutes les transactions entrantes posent problème. Il s’agit d’un rappel sur les limites de confiance des portefeuilles légers, et non d’un signal de trading. Sources : avis de sécurité officiel d’Electrum, commit du correctif et FAQ ; vérification le 28 octobre.