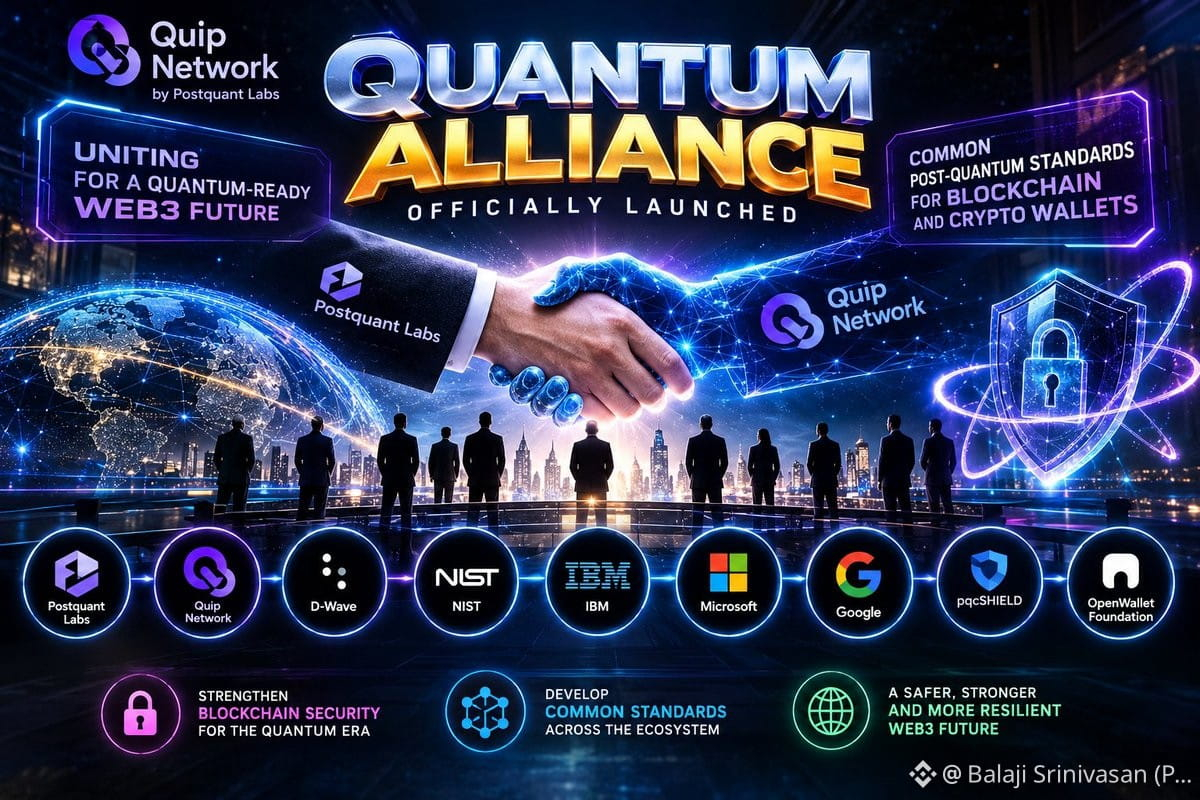
Quantum Alliance vient d'être lancée — Postquant Labs (l'équipe de @quipnetwork) et 8 organisations s'associent pour standardiser la cryptographie post-quantique pour la blockchain et les portefeuilles crypto.
Le modèle de menace : les ordinateurs quantiques finiront par casser la cryptographie à courbe elliptique actuelle (ECDSA, EdDSA), utilisée par la plupart des chaînes. Ce n'est plus de la science-fiction : le NIST a déjà publié des normes de cryptographie post-quantique (ML-KEM, ML-DSA, SLH-DSA) en 2024.
Concrètement, cela signifie que :
- Les portefeuilles doivent adopter des algorithmes de dérivation de clés et de signature résistants aux attaques quantiques
- Les blockchains doivent migrer vers des schémas de signature post-quantiques sans perturber l'infrastructure existante
- Les ponts inter-chaînes et les portefeuilles multisignatures deviennent des vecteurs d'attaque à haut risque s'ils ne sont pas mis à niveau
L'objectif de l'alliance : créer des normes communes afin d'éviter que les développeurs ne se dispersent entre des implémentations post-quantiques incompatibles. Voyez cela comme un « EIP pour la résistance quantique », mais à l'échelle de plusieurs écosystèmes.
Pourquoi c'est important : si vous développez une infrastructure blockchain destinée à durer, ignorer la cryptographie post-quantique, c'est comme ignorer TLS en 2010. La fenêtre de migration est étroite : dès que les attaques quantiques seront réalisables, il sera trop tard pour adapter l'existant.
$QUIP se positionne comme la chaîne qui intègre la cryptographie post-quantique dès le premier jour. Une décision judicieuse s'ils la mettent en œuvre.