#ETH $ETH
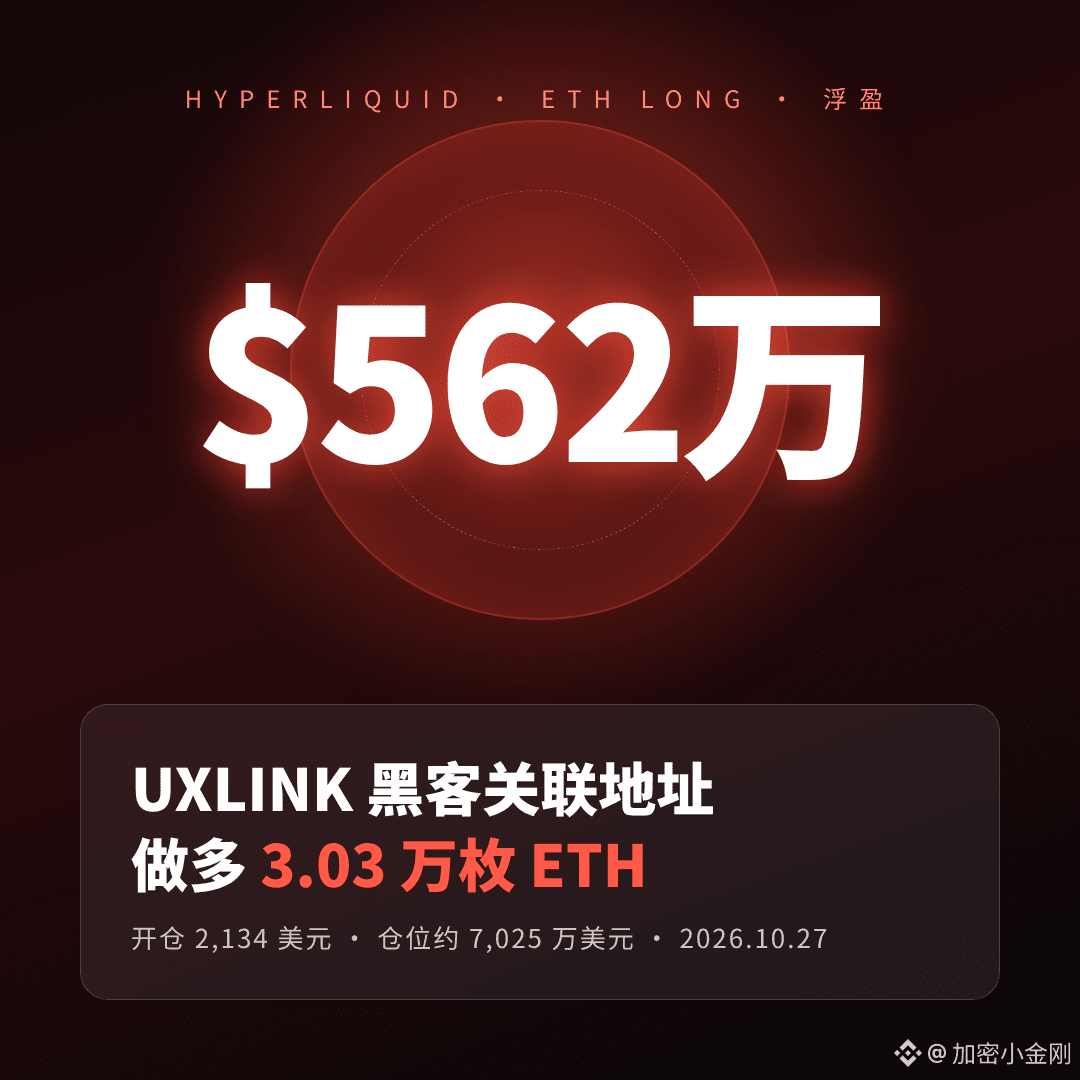
【Le hacker qui a dérobé environ 40 millions à UXLINK prend une position longue de 30 000 ETH sur Hyperliquid, avec 5,62 millions de dollars de gains latents】
Il utilise l’argent volé pour trader des contrats, et ses gains ne cessent d’augmenter ? 😶
L’analyste on-chain Ember a repéré un compte lié financièrement à une adresse impliquée dans le piratage d’UXLINK. Ce compte a ouvert une position longue d’environ 30 300 ETH sur Hyperliquid :
🔹 Prix moyen d’entrée : 2 134 dollars
🔹 Valeur de la position : environ 70,25 millions de dollars
🔹 Gains latents : environ 5,62 millions de dollars
Ce compte a déjà fait ses preuves sur Hyperliquid. Début août, il a regroupé 11,54 millions d’USDC provenant de plusieurs sources, puis a tradé l’ETH à plusieurs reprises. Il a gagné sur 5 de ses 6 trades, pour un bénéfice réalisé de 5,71 millions de dollars.
Faites le calcul : 11,54 millions de capital initial, 5,71 millions de bénéfices encaissés, auxquels s’ajoutent les 5,62 millions de cette position toujours ouverte. Au total, cela représente environ 11,33 millions, soit presque le double.
Comment savoir qu’il s’agit de la même personne ? Environ un mois plus tôt, cette adresse de fonds et celle du hacker d’UXLINK ont transféré le solde restant d’ETH destiné aux frais de gas vers le même portefeuille, le même jour.
Trois points à garder à l’esprit :
1️⃣ Un lien entre des fonds on-chain ne confirme pas une identité. Il s’agit pour l’instant de l’hypothèse d’un analyste ; on ignore si la plateforme prendra des mesures.
2️⃣ Une position visible ne signifie pas qu’on peut la copier. Vous voyez les 5 trades gagnants, mais pas la stratégie de gestion des positions ni les règles de stop-loss.
3️⃣ Aujourd’hui, un autre utilisateur aurait perdu 1,58 million de dollars sur Ethereum et Base, probablement à la suite d’une fuite de sa clé privée. Le capital des hackers provient toujours, au bout du compte, du portefeuille de quelqu’un.
Ma règle personnelle : je ne copie les trades d’aucune adresse et je conserve ma phrase de récupération hors ligne.
Avez-vous déjà suivi les trades de baleines on-chain ? Quel a été le résultat ?
Ceci est fourni à titre informatif uniquement et ne constitue pas un conseil en investissement. Faites vos propres recherches (DYOR).
#Hyperliquid #加密安全 #uxlink