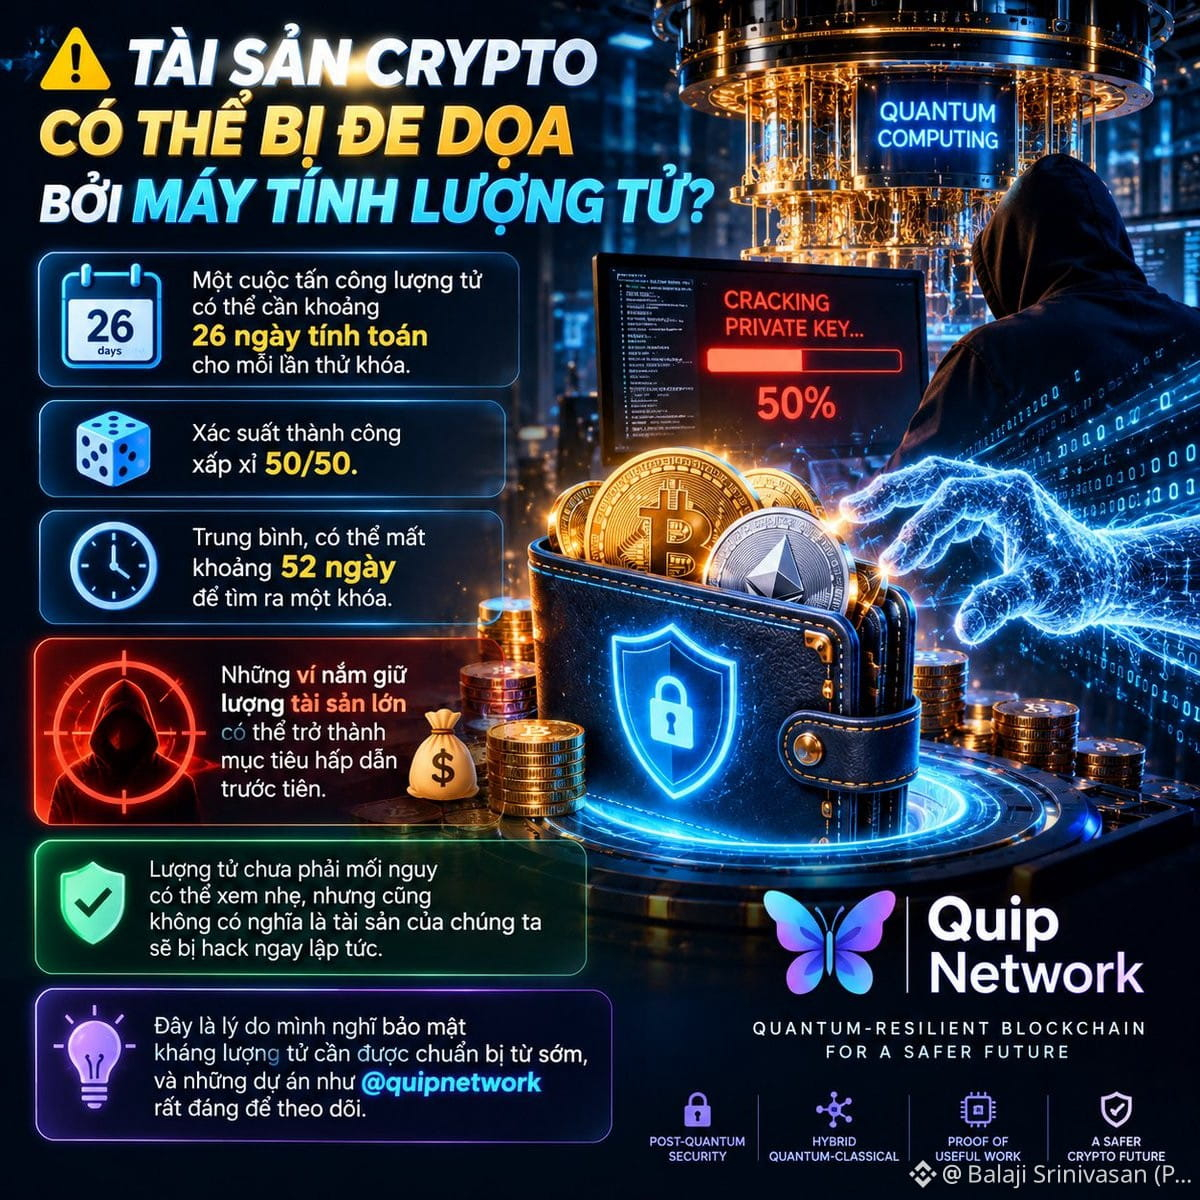
La menace de l’informatique quantique pour les portefeuilles crypto n’a plus rien de la science-fiction. Décomposons les calculs : environ 26 jours de calcul par tentative de clé, avec un taux de réussite d’environ 50 %, signifie qu’il faut en moyenne 52 jours pour déchiffrer une seule clé privée.
Le vecteur d’attaque est évident : les portefeuilles de grande valeur deviennent les premières cibles, car le coût de calcul doit être justifié par la récompense. Pensez aux portefeuilles de baleines contenant des millions en $BTC ou en $ETH.
Ce n’est pas un scénario apocalyptique imminent, mais l’échéance se rapproche. Les systèmes actuels ECDSA et SHA-256, qui sécurisent la plupart des blockchains, n’ont pas été conçus pour résister à l’informatique quantique.
Le défi technique : nous devons mettre en œuvre des normes cryptographiques post-quantiques au niveau du protocole avant que les ordinateurs quantiques n’atteignent le seuil où 52 jours deviendront 52 heures. Les projets qui travaillent sur des signatures résistantes à l’informatique quantique et sur la cryptographie fondée sur les réseaux euclidiens méritent d’être suivis dès maintenant, pas plus tard.
La période de transition se réduit : migrer des milliards d’actifs on-chain vers de nouveaux systèmes cryptographiques n’est pas quelque chose que l’on peut précipiter une fois la menace devenue concrète.