Même les fabricants de portefeuilles matériels sont touchés ⚠️
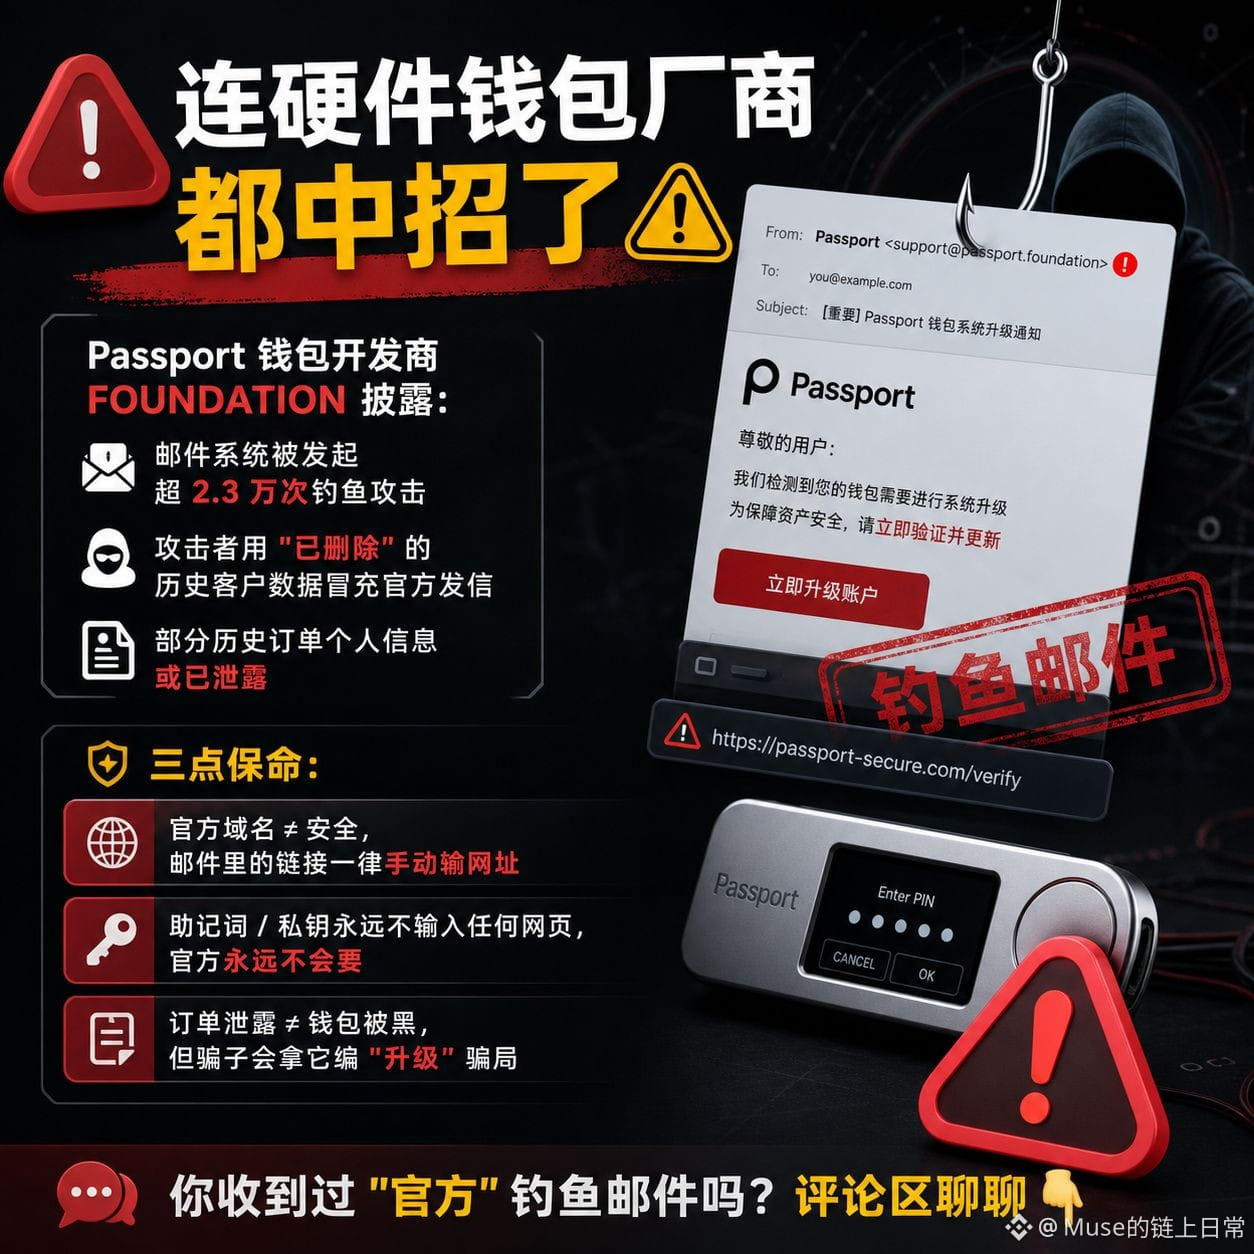
FOUNDATION, le développeur du portefeuille Passport, a révélé que :
son système de messagerie a subi plus de 23 000 tentatives de phishing
les attaquants se sont fait passer pour l'entreprise en envoyant des e-mails à partir d'anciennes données clients « supprimées »
les informations personnelles de certaines anciennes commandes auraient pu être divulguées
Trois conseils pour vous protéger :
📌 Un domaine officiel ≠ une garantie de sécurité. Saisissez toujours l'adresse du site manuellement au lieu de cliquer sur les liens dans les e-mails.
📌 Ne saisissez jamais votre phrase de récupération ni votre clé privée sur une page Web. L'entreprise ne vous les demandera jamais.
📌 Une fuite de données de commande ≠ un portefeuille piraté, mais les escrocs peuvent s'en servir pour inventer une arnaque à la « mise à niveau ».
Avez-vous déjà reçu un e-mail de phishing se faisant passer pour un e-mail « officiel » ? Racontez-nous en commentaire 👇
#钱包安全 #硬件钱包 #钓鱼
FOUNDATION, le développeur du portefeuille Passport, a révélé que :
son système de messagerie a subi plus de 23 000 tentatives de phishing
les attaquants se sont fait passer pour l'entreprise en envoyant des e-mails à partir d'anciennes données clients « supprimées »
les informations personnelles de certaines anciennes commandes auraient pu être divulguées
Trois conseils pour vous protéger :
📌 Un domaine officiel ≠ une garantie de sécurité. Saisissez toujours l'adresse du site manuellement au lieu de cliquer sur les liens dans les e-mails.
📌 Ne saisissez jamais votre phrase de récupération ni votre clé privée sur une page Web. L'entreprise ne vous les demandera jamais.
📌 Une fuite de données de commande ≠ un portefeuille piraté, mais les escrocs peuvent s'en servir pour inventer une arnaque à la « mise à niveau ».
Avez-vous déjà reçu un e-mail de phishing se faisant passer pour un e-mail « officiel » ? Racontez-nous en commentaire 👇
#钱包安全 #硬件钱包 #钓鱼