


Les internautes restent vulnérables aux attaques exploitant la faille PHP, en particulier sur les petits sites web, qui pourraient mettre plusieurs semaines à installer la mise à jour publiée mercredi dernier, selon Mitchell Amador, PDG de la plateforme de primes aux bogues Immunefi.
« C’est l’apocalypse des vulnérabilités », qui se déroule comme prévu : la découverte des vulnérabilités est devenue peu coûteuse, mais leur correction reste onéreuse, a déclaré Amador à Cointelegraph.
« Au cours des prochaines semaines, considérez chaque site auquel vous vous connectez comme s’il pouvait déjà être compromis », a déclaré Amador, qui a mis en garde les utilisateurs contre la réutilisation de mots de passe et les a invités à faire preuve de prudence lorsqu’ils connectent leurs portefeuilles de cryptomonnaies à des sites web. Il leur a également recommandé de révoquer les autorisations de jetons qu’ils ne reconnaissent pas.
Ces commentaires arrivent près d’une semaine après que la PHP Foundation a reconnu avoir tardé à corriger une faille de sécurité critique, identifiée pour la première fois en 2024, en raison d’un manque de ressources. Les développeurs PHP ont publié le même jour des correctifs d’urgence pour deux vulnérabilités critiques, mais les sites Web doivent toujours effectuer la mise à niveau eux-mêmes.
Dans une interview publiée par Cointelegraph en juin, Amador a averti que la prolifération des modèles d’IA de pointe avait changé la donne en matière de cybersécurité au profit des attaquants, provoquant une « apocalypse des vulnérabilités » à l’origine du retour en force des piratages dans la finance décentralisée (DeFi).
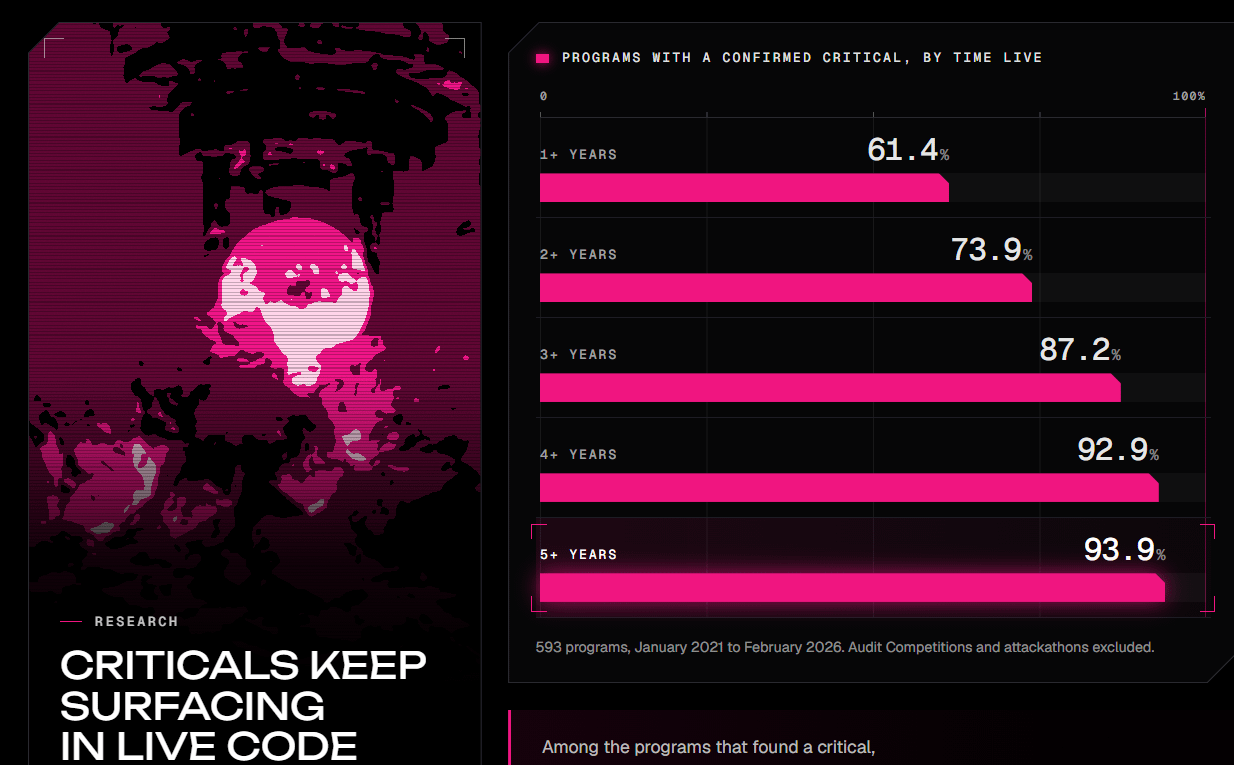
Pourcentage de programmes présentant une vulnérabilité critique confirmée, selon leur durée d’exposition.
Source : Immunefi
Selon sa page d’accueil, Immunefi est la plus grande plateforme de primes aux bogues au monde et a versé à ce jour 140 millions de dollars de primes pour 650 protocoles.
La faille de PHP a suscité des millions de tentatives d’exploitation en quelques heures
Selon Matthew Prince, PDG de Cloudflare, le réseau a enregistré des millions de tentatives d’exploitation dans les 24 heures suivant la divulgation publique des vulnérabilités de PHP, ainsi que des milliers de tentatives avant même leur révélation, a-t-il écrit jeudi dans une publication sur X.
Selon l’entreprise d’infrastructure Internet, qui aide les sites Web à se charger plus rapidement et à protéger les utilisateurs contre les cybermenaces, environ un site Web sur cinq dans le monde achemine son trafic par Cloudflare.
Le service de recherche W3Techs estime que PHP alimente environ 69 % des sites Web dont le langage de programmation côté serveur est connu. Ces vulnérabilités pourraient permettre à des attaquants de diffuser des logiciels malveillants ou d’injecter des scripts malveillants dans des sites Web du monde entier.
La division Cyber du FBI a également averti que ces vulnérabilités pourraient permettre à des acteurs malveillants « d’exécuter du code à distance dans le cœur de PHP, compromettant potentiellement des données et des réseaux sensibles », selon une publication parue mercredi sur X.
Magazine : comment un message « Mauvais numéro » s’est transformé en une arnaque crypto de 3,4 millions de dollars