


Un chercheur en sécurité a réussi à exploiter un serveur PHP volontairement laissé sans correctif et à remporter sa prime en bitcoins en un peu plus de 19 heures.
Cette opération publique visait à déterminer si les récentes failles PHP2Shell sont aussi dangereuses qu’on le prétend.
Stealmybitcoin.com a enregistré la victoire à 15 h 47 UTC le 25 octobre
Stealmybitcoin.com, le site où le jeu était hébergé, a confirmé que la prime avait été remportée. Sa page de résultats indique que les bitcoins ont été récupérés au bout de 19,28 heures, la victoire ayant été enregistrée à 15 h 47 UTC le dimanche 25 octobre.
La cagnotte s’élevait à 0.02511679 BTC, soit 2 021,22 $ à l’époque. La page indique : « Pour l’instant, il n’y a pas de bitcoins sur ce serveur », ajoutant que d’autres défis pourraient suivre.
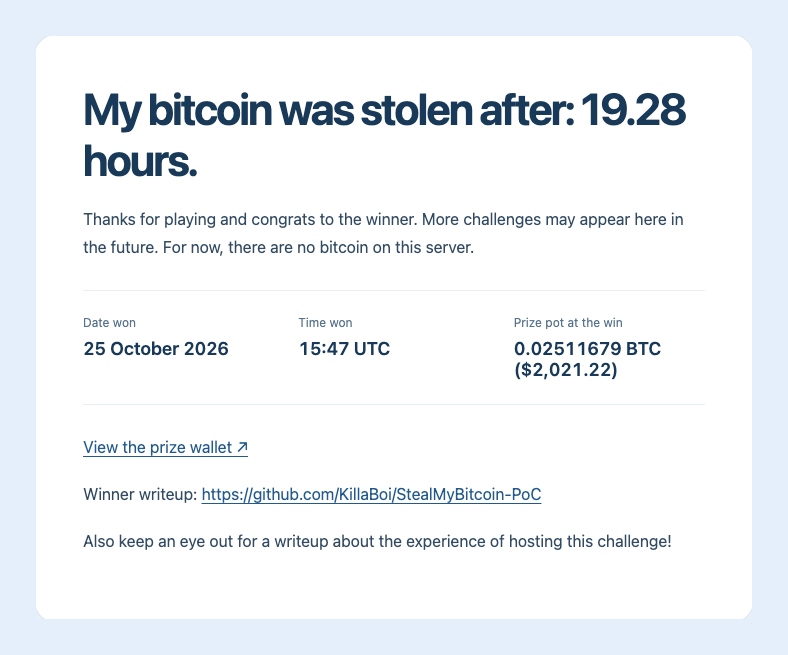 La page des résultats de stealmybitcoin.com a enregistré la victoire après 19,28 heures, le 25 octobre 2026, avec une cagnotte de 0.02511679 BTC (2 021,22 $).
Le gagnant, qui utilise le pseudonyme KillaBoi, a publié sur GitHub un compte rendu de sa preuve de concept. La cible fonctionnait sous PHP 8.4.26.
Selon le compte rendu, l’unique clé privée récupérée ne permettait pas de générer l’adresse du prix affichée sur la page d’accueil. Il qualifie cela d’erreur du créateur, reconnue par courriel, et le site indique toujours que le défi a été remporté.
Le concours a également été découvert par un plus grand nombre de personnes grâce au compte @hackerfantastic, associé à l’entreprise hacker.house. Dans une publication du 25 octobre, le compte a expliqué le fonctionnement du défi.
La victoire survient après les correctifs d’urgence de PHP2Shell du 21 octobre
L’expérience a eu lieu quelques jours après une course contre la montre pour corriger deux failles critiques dans PHP. Les détails des vulnérabilités ont fuité en ligne, poussant les responsables de PHP à publier des correctifs d’urgence le 21 octobre, un jour plus tôt que prévu, comme l’a rapporté Cryptopolitan.
Les vulnérabilités, répertoriées sous les références CVE-2026-109618 et CVE-2026-109619 et surnommées PHP2Shell, ont toutes deux reçu une note de gravité de 9,2 sur 10 et permettent l’exécution de code à distance sur les serveurs non corrigés.
PHP est utilisé par environ 70 % des sites dont le langage côté serveur est connu, et de nombreux sites ont été mis hors ligne par précaution. La Finlande, les Pays-Bas et la France ont tous temporairement mis hors ligne des sites web gouvernementaux.
Cloudflare a déclaré avoir observé des millions de tentatives d’exploitation, comme il les a qualifiées, dans les heures qui ont suivi la divulgation des failles.
Deux mois ont été accordés à une coalition comprenant OpenAI pour apporter des correctifs. OpenAI a déclaré que les mêmes outils d’IA qui avaient détecté les failles pouvaient aussi aider les attaquants à créer rapidement des exploits.
L’exploitant du site a promis de publier un compte rendu distinct sur son expérience d’hébergement.
Les esprits les plus brillants de la crypto lisent déjà notre newsletter. Vous voulez en faire partie ? Rejoignez-les.