


Keystone, fabricant de portefeuilles matériels, a déclaré qu’un intrus avait pénétré dans sa boutique en ligne propulsée par Shopify et était reparti avec les noms des clients, leurs coordonnées, leurs adresses de livraison et leurs historiques de commandes, mais pas avec leurs données de paiement, leurs phrases de récupération ni leurs clés privées.
Violation détectée le 20 octobre et confirmée le 23 octobre
L’entreprise basée à Hong Kong a présenté ses excuses sur X le samedi 24 octobre, indiquant avoir détecté le 20 octobre un accès non autorisé à son site officiel et avoir confirmé le 23 octobre, après avoir vérifié l’activité de l’API avec Shopify, qu’un tiers avait obtenu les données de livraison des clients.
« Vous nous avez confié ces informations, et nous sommes désolés de ne pas les avoir protégées », a écrit Keystone.
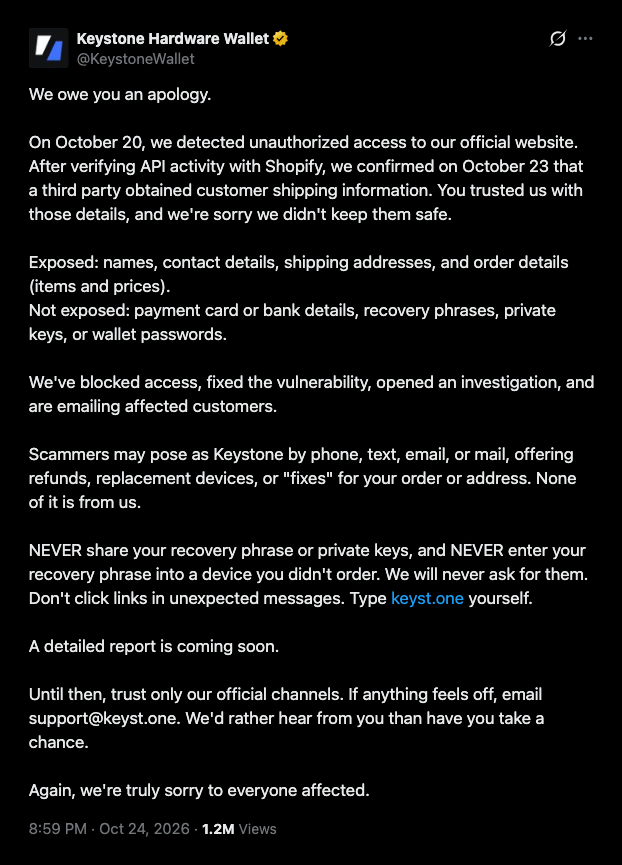 Déclaration de Keystone sur la fuite, publiée par @KeystoneWallet sur X le 24 octobre 2026.
Les données volées comprennent les noms, les coordonnées, les adresses et les informations de commande, comme les articles achetés et leur prix. En revanche, les phrases de récupération, les clés privées, les mots de passe des portefeuilles ainsi que les données de cartes et les coordonnées bancaires sont restés inaccessibles, a indiqué Keystone.
L’entreprise a déclaré avoir coupé l’accès, corrigé la vulnérabilité, lancé une enquête et commencé à envoyer des courriels aux clients concernés. Elle n’a précisé ni le nombre de victimes, ni le point d’entrée, ni l’identité de l’attaquant, mais a annoncé qu’un rapport détaillé serait publié prochainement.
Keystone a averti les acheteurs que des imposteurs pourraient les appeler, leur envoyer des SMS, des courriels ou du courrier postal en leur proposant des remboursements, de nouveaux appareils ou des « solutions » concernant une commande ou une adresse. L’entreprise leur a aussi conseillé de ne pas saisir leur phrase de récupération sur un appareil qu’ils n’avaient pas commandé et de taper eux-mêmes l’adresse keyst.one.
Avant que Keystone ne rende l’affaire publique, l’utilisateur de X @PEPE_Whale69 a signalé une possible fuite vendredi soir. Il a raconté avoir reçu un appel d’une personne usurpant un numéro de la police de Montréal, qui lui a demandé si Amazon, eBay ou Keystone lui disait quelque chose.
Selon la publication, les informations fournies par l’appelant correspondaient à la commande Keystone de 2024 de l’utilisateur. Keystone a répondu à 1 h 08 HE samedi, indiquant avoir « ouvert une enquête urgente sur cette affaire ».
Des clients affirment que des commandes datant de plus de 180 jours ont été divulguées
Keystone a présenté la suppression des données comme un argument de vente. Le 5 janvier, le jour où les clients de Ledger ont été informés d’une fuite chez son partenaire de commerce électronique Global-e, Keystone a publié que « 180 jours après votre commande, vos données d’expédition sont définitivement supprimées ».
« Les autres portefeuilles matériels conservent vos données indéfiniment. Nous supprimons vos informations d’expédition au bout de 180 jours maximum », a écrit Keystone en mars.
Samedi, @trintaetres_33 a déclaré avoir reçu le courriel concernant la fuite alors qu’il avait acheté un appareil plus de deux ans auparavant. @BlockchainBarmy a indiqué que 214 jours s’étaient écoulés entre sa dernière commande et la fuite.
La commande de 2024 liée à l’appel frauduleux date elle aussi de plus de 180 jours. Pourtant, Keystone n’a pas indiqué publiquement si elle avait respecté sa propre politique, et aucune des affirmations des clients n’a été vérifiée.
Sur sa page « Promesse de confidentialité », Keystone indique que toutes les informations d’expédition sont automatiquement supprimées 180 jours après une commande. Mais dans sa politique de confidentialité, dont la dernière modification remonte à mai 2021, l’entreprise précise que les données de commande ne sont supprimées que pour les clients qui n’ont pas passé de commande au cours des 180 derniers jours.
Un article du centre d’aide indique que les données relatives à la ville et au pays sont conservées même lorsque les acheteurs en demandent la suppression, et que la suppression définitive est effectuée par Shopify.
En août, Trezor a déclaré qu’une fuite chez son partenaire d’expédition ShipMonk avait exposé les données de près de 14 000 clients. L’entreprise a ensuite ajouté environ 67 000 autres clients américains au bilan.
Quelques jours après la première révélation de Trezor, SafePal a indiqué qu’un bug dans son système de suivi des commandes avait exposé les données de près de 40 000 clients.
Cryptopolitan a rapporté plus tôt ce mois-ci que Ledger avait confirmé que des puces cachées dans des portefeuilles vendus par CryptoBilis lisaient les phrases de récupération de 24 mots lors de la configuration et les transmettaient via LTE. Des chercheurs spécialisés dans l’analyse des chaînes de blocs ont estimé les pertes à plus de 86 millions de dollars.
Pour cette raison, Trezor cessera de vendre à certains revendeurs à compter du 1er janvier 2027.
Les portefeuilles Keystone utilisent des codes QR pour signer les transactions : ils n’ont donc pas besoin d’une connexion USB, Bluetooth ou Wi-Fi. Le piratage a touché la boutique Shopify de l’entreprise.
Si vous lisez ceci, vous avez déjà une longueur d’avance. Gardez-la grâce à notre newsletter.