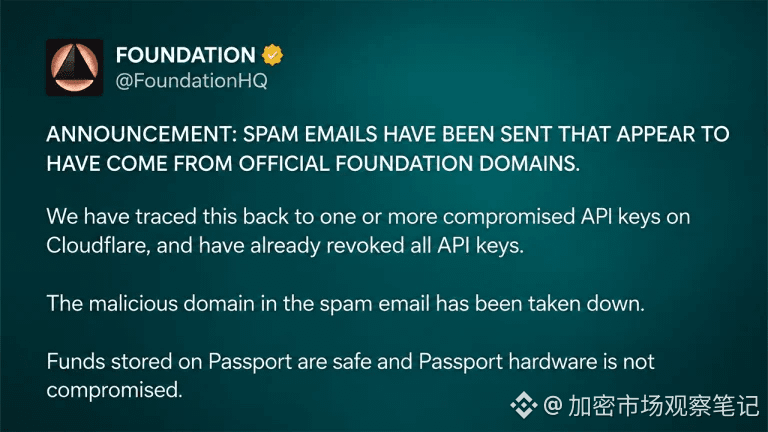
Ça a explosé ! Foundation, fabricant de portefeuilles matériels, a subi une fuite de données clients. Les attaquants se sont même fait passer pour l’entreprise en envoyant un e-mail de « rappel urgent » : ce contraste donne vraiment froid dans le dos. L’incident a été révélé dans la soirée du 25 octobre. Les attaquants ont utilisé une clé API Cloudflare volée pour envoyer des e-mails d’hameçonnage depuis le domaine officiel de Foundation. L’entreprise affirme avoir expulsé les intrus environ 10 minutes après avoir reçu le signalement d’un utilisateur et assure que les fonds conservés sur les Passport sont toujours en sécurité.
L’e-mail prétendait qu’un problème affectait l’écran du Passport et pouvait entraîner le vol de bitcoins. Il redirigeait ensuite les utilisateurs vers un site usurpant l’application compagnon Envoy, dans le but de les inciter à communiquer leur phrase de récupération ou à transférer leurs fonds. Foundation a révoqué les clés API concernées, fermé le domaine malveillant et bloqué l’envoi d’autres e-mails non autorisés, mais cela ne signifie pas que la fuite de données des utilisateurs a été entièrement élucidée.
Plus inquiétant encore, certains e-mails contenaient de vrais noms, adresses personnelles, numéros de téléphone et informations sur des achats antérieurs. Le PDG, Zach Herbert, a déclaré qu’une vulnérabilité dans une application auto-hébergée avait pu entraîner une intrusion dans l’infrastructure du serveur. Il a ensuite évoqué Cal.com et indiqué que les attaquants avaient peut-être accédé à la boîte mail du service client. Toutefois, l’ampleur exacte de la fuite et le nombre de personnes ayant reçu les e-mails malveillants n’ont pas encore été révélés. D’anciens candidats à un emploi, des personnes ayant contacté Foundation il y a plusieurs années et des clients ayant demandé la suppression de leurs données affirment eux aussi avoir reçu ces e-mails.
Du point de vue de la sécurité des appareils, Foundation affirme que les systèmes touchés sont ceux de communication et de gestion des données clients, et non les portefeuilles matériels Passport, notamment Founder’s Edition, Core et Prime. À la lumière de la récente divulgation par Keystone d’un incident impliquant des données clients, le risque d’hameçonnage pour les utilisateurs de portefeuilles matériels devient plus concret : de vraies informations personnelles rendent les fausses notifications plus crédibles. L’impact sur l’ensemble du marché du BTC semble neutre, car le texte d’origine ne fait état d’aucun effet sur le réseau Bitcoin ni sur son cours. En revanche, le risque pour la sécurité des utilisateurs concernés est plutôt baissier, en particulier pour ceux qui ont divulgué leur phrase de récupération : ils doivent transférer leurs fonds vers un nouveau portefeuille généré sur un appareil de confiance. Selon vous, quelle devrait être la priorité des fabricants de portefeuilles matériels : divulguer les détails de la vulnérabilité ou renforcer d’abord la protection des données clients ?
$BTC $ETH
Source : Bitcoin.com News