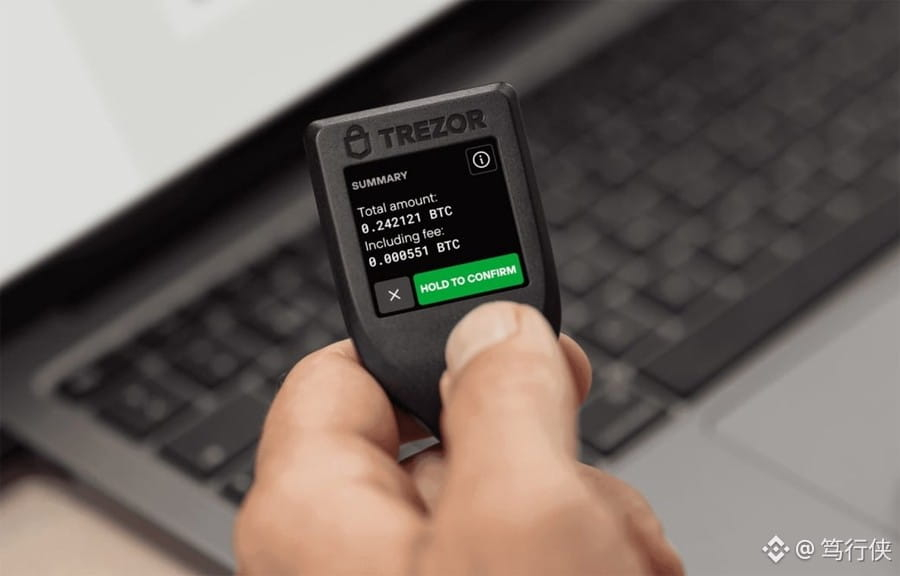
过去,你只需要记住一句话:“私钥没丢,币就是安全的。”
10月24日,Electrum撕了它:私钥锁在两台Trezor里的用户,币照样差点被转走
看三笔账:
10月11日、18日两起攻击,第二人在“加速交易”时直接丢币
攻击地址伪装到只差后四位、零手续费钓你点加速
2018年同款攻击卷走771枚$BTC
先别急着说“硬件钱包没事”——受害者用的正是双Trezor三签
原理一句话:轻钱包不下载区块链,交易真假全听陌生服务器的 ——它吞掉你的真实付款、塞进假交易,你点“加速”,签名的就是贼
翻译成人话——私钥锁住的是签名权,锁不住你的眼睛。轻钱包的“安全”是借来的,服务器随时收回
跟你有几块钱关系?四个动作按顺序做
只从electrum.org升级4.8.3,核对GPG签名——公告一出,假更新钓鱼马上跟上
签名前核对完整地址,别只看后四位——这次攻击专门骗“只看尾巴”的人
卡住的待确认交易,先查区块浏览器txid,再决定点不点“加速”
长期方案:自建节点,或大额进硬件钱包冷存
风险提示:
被盗总金额、恶意服务器数量至今未披露 。
认错线只有一条:若披露更多受害者,轻钱包信任问题升级为行业级风险,硬件钱包+自建节点从“建议”变“刚需”
验证节点:官方对损失规模的后续披露
他偷的不是你的私钥——是“看一眼就放心”的习惯
行动清单已列:升级4.8.3,今天就做
#Electrum钱包漏洞致资金被盗 #Electrum修复4.8.3前版本高危漏洞