#keystone网站遭入侵泄露买家收货地址
【Suivez Laojiu, la fortune est à vous】 Les adresses on-chain sont anonymes, mais vous ne l’êtes plus. Les vieux iPhones, voilà la vraie solution.
Beaucoup de gens achètent un portefeuille matériel pour conserver leur clé privée hors ligne et garder le contrôle de leurs actifs. Mais cet incident nous rappelle qu’un portefeuille suffisamment sécurisé ne signifie pas que tout le processus d’achat l’est aussi.
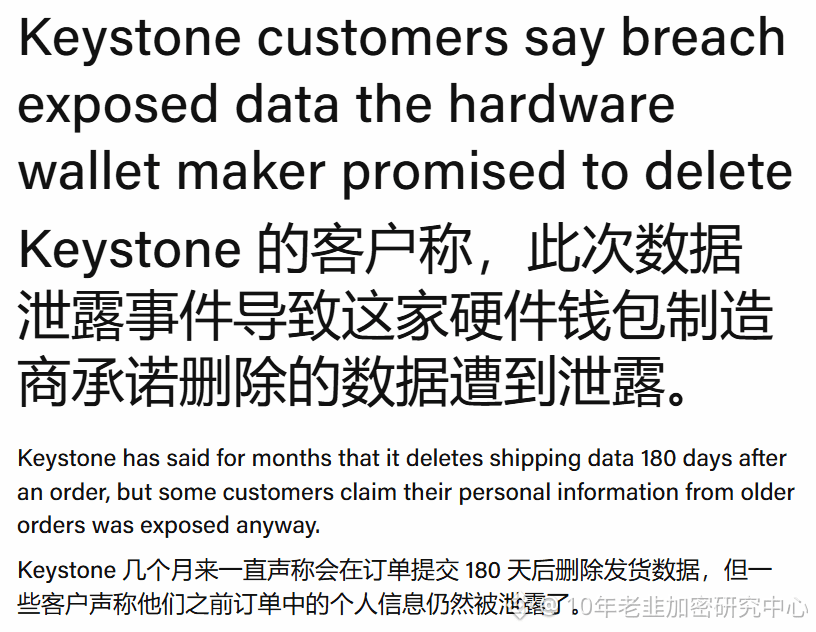
Le 24 octobre, le fabricant de portefeuilles matériels Keystone a révélé avoir détecté, le 20 octobre, un accès non autorisé à son site officiel. L’entreprise a ensuite confirmé qu’un tiers avait obtenu certaines informations sur ses clients, notamment leurs noms, coordonnées, adresses de livraison, ainsi que des détails sur leurs commandes, comme les produits achetés et leurs prix. Le nombre de personnes concernées et l’identité des attaquants n’ont pas encore été communiqués.
I. Pourquoi l’incident est-il grave si les clés privées n’ont pas été divulguées ?
Keystone indique que les cartes de paiement, les informations bancaires, les phrases de récupération, les clés privées et les mots de passe des portefeuilles n’ont pas été touchés par cet incident. On ne peut donc pas, à ce stade, assimiler directement cet événement à un vol d’actifs détenus dans les portefeuilles.
Le problème, toutefois, est que les informations de commande divulguées peuvent permettre aux fraudeurs de savoir qui a acheté un portefeuille matériel, quels moyens de contact cette personne utilise, voire où elle habite. Une fois recoupées, ces informations peuvent servir à des attaques de phishing ciblées, à de fausses prises de contact au nom du service client, et même créer des risques pour la sécurité physique des personnes. Pour les utilisateurs de cryptomonnaies, une fuite de données personnelles n’est parfois que la première étape d’une attaque.
II. Ce dont il faut vraiment se méfier, ce sont les nouvelles arnaques qui peuvent suivre
Keystone a indiqué avoir bloqué les accès concernés, corrigé la faille et commencé à prévenir les utilisateurs touchés. L’entreprise leur recommande également de se méfier des appels, SMS et courriels prétendant provenir de ses services officiels.
Méfiez-vous tout particulièrement des messages proposant un remboursement, l’envoi d’un nouvel appareil, la réparation du portefeuille ou le traitement d’un problème de commande. Si les fraudeurs ont accès à des informations réelles sur vos achats, ils peuvent plus facilement gagner votre confiance qu’avec de simples messages indésirables.$BTC $ETH $BMT