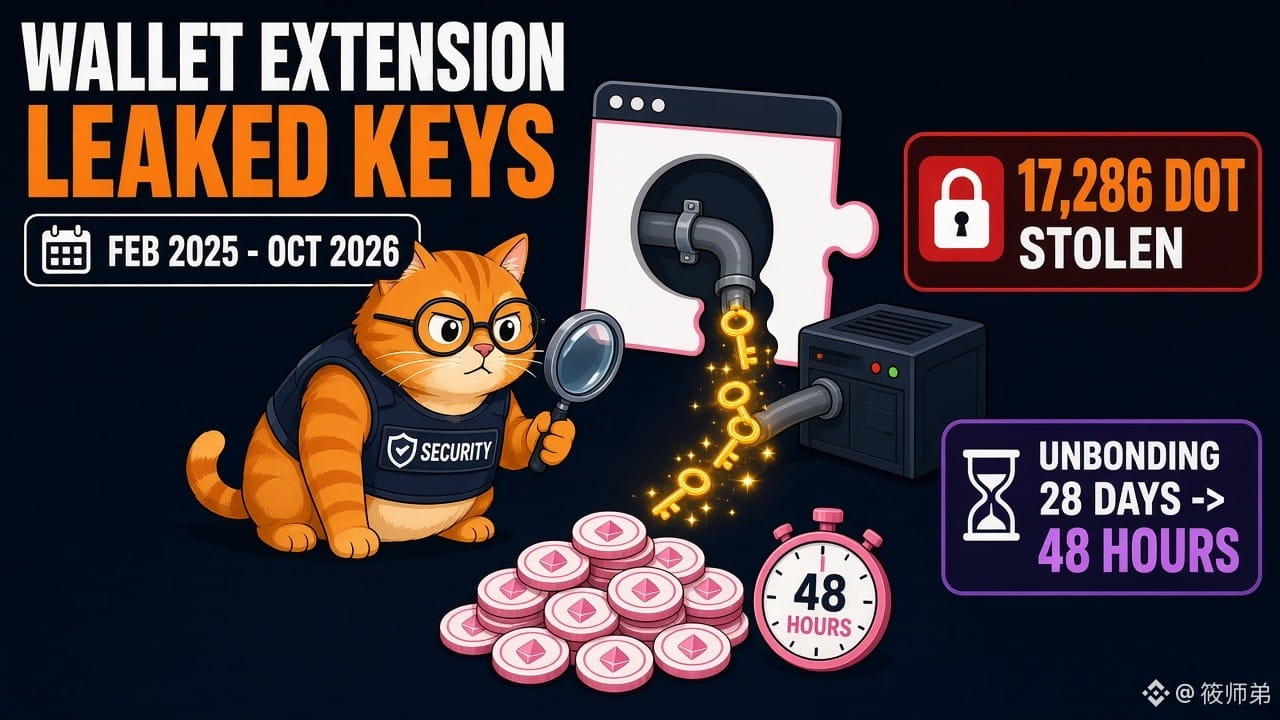
Une extension de portefeuille tierce de Polkadot a dérobé des clés privées pendant près de 20 mois ! La période de déblocage est passée de 28 à 2 jours, laissant presque aucun délai pour sauver les fonds volés
📌 Alerte de sécurité sur le forum Polkadot (21/10) : les versions 3.0.1 et 3.0.3 à 3.0.5 de l’extension de navigateur tierce Fearless Wallet contenaient du code malveillant. Lors du déverrouillage du portefeuille, les clés privées étaient envoyées au serveur des attaquants. Le code a été actif par intermittence depuis février 2025 jusqu’au 10 octobre 2026. Il ne s’agit pas d’un portefeuille officiel.
📌 Huit utilisateurs ont déjà signalé des transferts non autorisés, pour un total de 17 286 DOT. Selon SlowMist, le code malveillant pouvait collecter les phrases de récupération, les clés privées et les fichiers keystore, et pouvait être activé ou désactivé à distance.
📌 CryptoSlate, 25/10 : en juillet, le référendum 1910 a réduit la période de déblocage des fonds des nominateurs, qui pouvait atteindre 28 jours, à environ 1 ou 2 jours. Après le lancement d’une opération de déblocage par les attaquants, le délai laissé aux propriétaires et aux intervenants pour récupérer les fonds est donc considérablement raccourci.
【Point de vue】
Le problème ne vient pas de la blockchain elle-même, mais de la « chaîne d’approvisionnement » : du code malveillant s’est dissimulé dans une importante mise à jour présentée comme relevant de l’écosystème TON, et l’open source n’a pas suffi à l’empêcher. Plus important encore, la réduction de la période de déblocage améliore la liquidité, mais réduit aussi la marge de sécurité. C’est un compromis auquel toutes les blockchains PoS doivent faire face.
【Occasions / risques】
1. Si vous avez utilisé cette extension : les recommandations officielles préconisent de considérer tous les comptes comme compromis par défaut. Créez immédiatement de nouvelles clés privées avec un autre portefeuille et transférez vos fonds. Si vos actifs sont bloqués en staking, contactez d’abord une équipe d’intervention avant de lancer le déblocage.
2. À court terme, le sentiment autour de DOT pourrait être affecté, mais les pertes signalées restent pour l’instant limitées. Surveillez l’éventuelle augmentation du nombre de victimes.
3. La demande de solutions de sécurité pourrait continuer à progresser : portefeuilles matériels, signatures multiples et dispositifs de retrait différé.
4. Méfiez-vous des arnaques par message privé promettant de « récupérer vos fonds » : personne n’a besoin de votre clé privée.
Selon vous, la période de déblocage du staking devrait-elle être plus courte, au prix d’une sécurité moindre, ou plus longue, pour une meilleure sécurité ?
#Polkadot #钱包安全 #私钥泄露 #加密安全 $DOT
À titre informatif uniquement, ceci ne constitue pas un conseil en investissement