Les données sont la seule chose qui ne nécessite pas de confiance.
$ETH en baisse de 1,56 %, la blockchain n’y est pour rien
Le 24 octobre, Electrum a révélé une vulnérabilité critique touchant toutes les versions antérieures à la 4.8.3. Le mécanisme est simple : un serveur malveillant intercepte la transaction que vous envoyez et remplace ce qui s’affiche dans votre portefeuille par un faux enregistrement pointant vers une adresse contrôlée par l’attaquant. Si vous augmentez alors les frais avec RBF, un ancien portefeuille peut signer cette fausse transaction, et vos bitcoins sont transférés directement. L’équipe a confirmé avoir reçu deux signalements liés à cette vulnérabilité ; un utilisateur a déjà perdu des fonds.
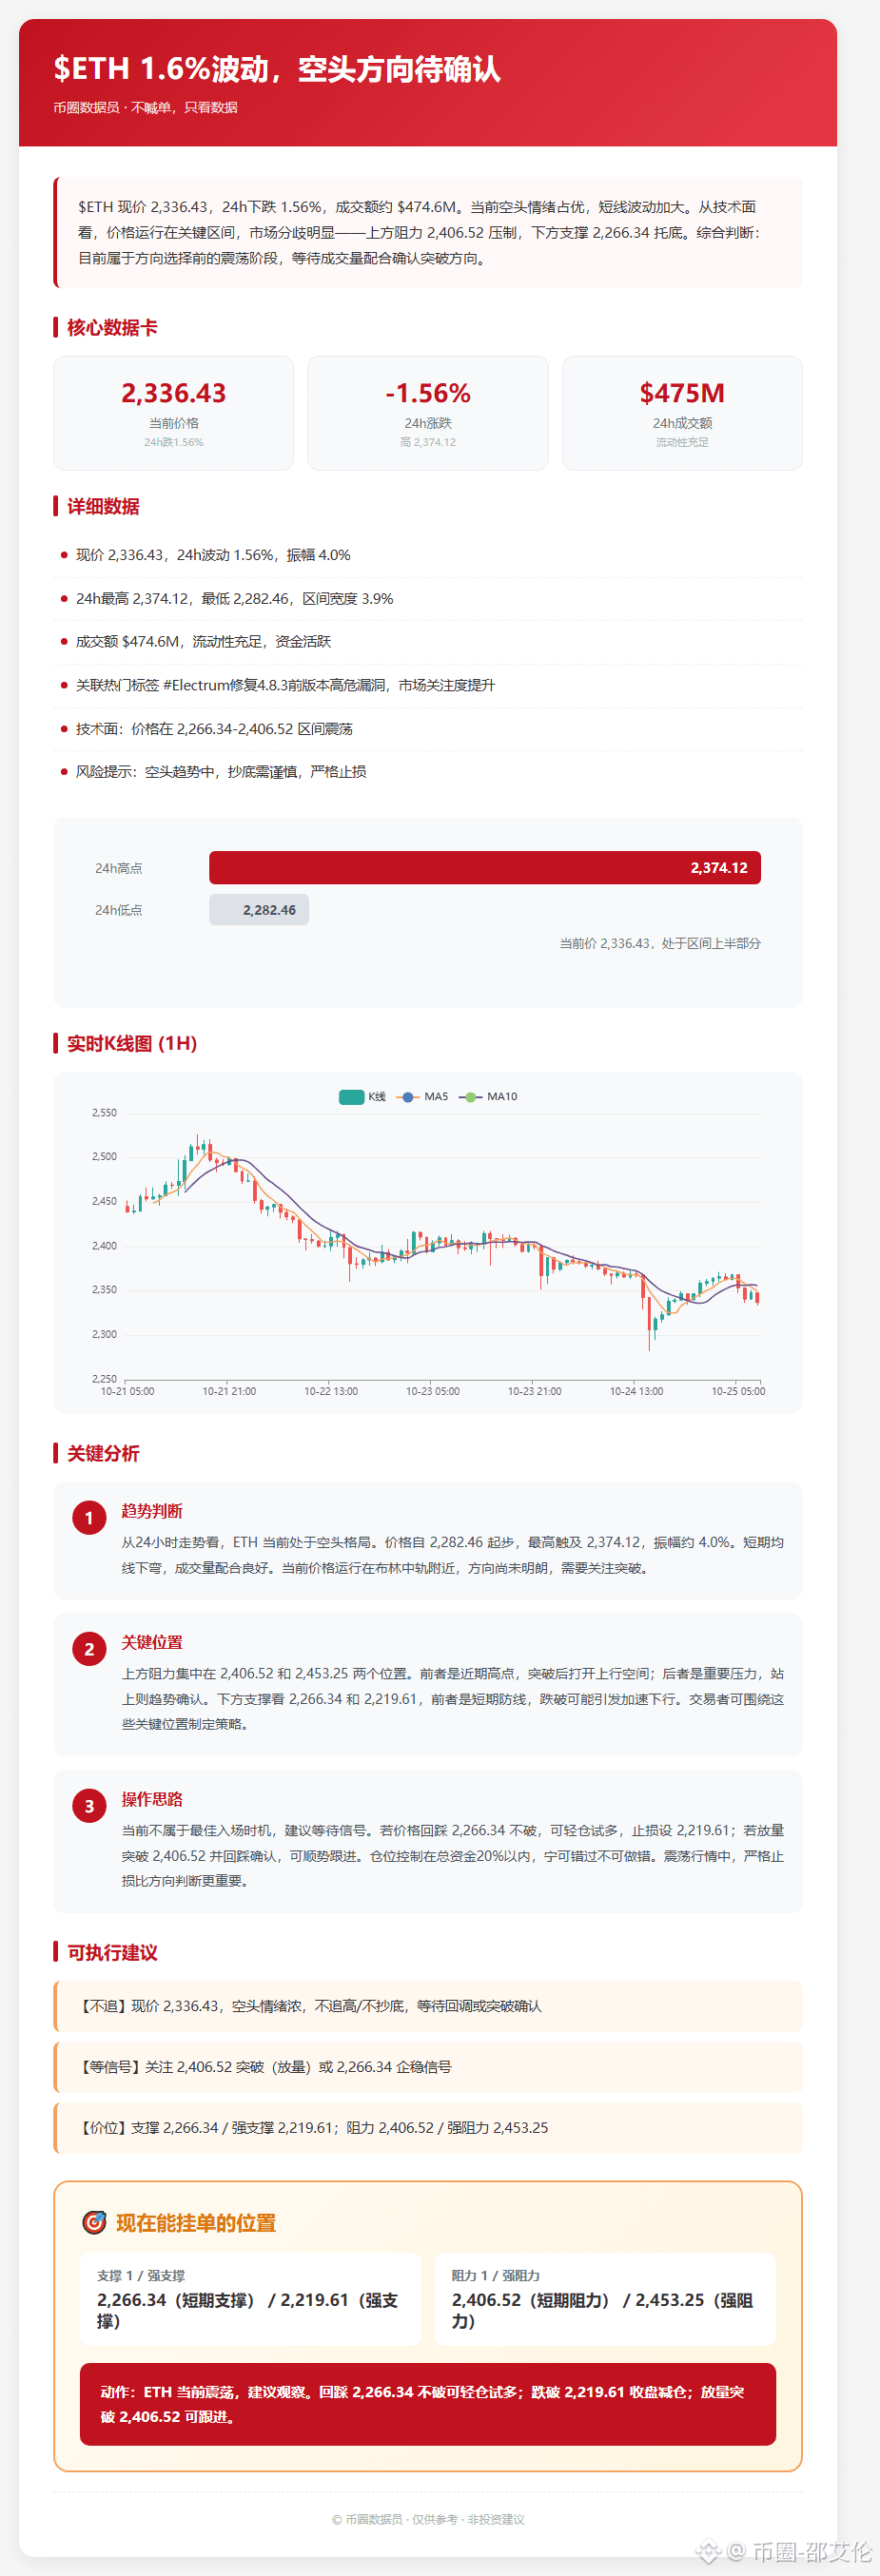
Mais interpréter cet incident comme un « problème d’ETH » relève d’une confusion classique des données. Regardons les chiffres : l’ETH s’échange actuellement à 2 336,43, en baisse de 1,56 % sur 24 h, avec un plus haut à 2 374,12 et un plus bas à 2 282,46, pour une amplitude de 4,01 %. Il s’agit d’une fluctuation normale dans la fourchette quotidienne de l’ETH, sans lien de causalité avec la vulnérabilité du portefeuille. Il n’y a aucune faille de consensus au niveau du protocole ; le problème concerne l’affichage et la logique de signature d’anciennes versions du logiciel. Ces deux sujets ne doivent pas être confondus.
La véritable combinaison à risque est « ancienne version + utilisation systématique de RBF ». Les discussions consultées sous le hashtag ont attiré 9 449 personnes : le sujet suscite un vif intérêt, mais seuls deux incidents ont été confirmés par l’équipe. L’engouement relève de l’émotion ; le numéro de version, lui, est un fait. Les données ne mentent pas,
Entrée : 2 326,02 🟢
Objectif 1 : 2 219,61 🎯
Objectif 2 : 2 102,79 🎯
Stop-loss : 2 406,52 🔴
Direction : baissière
#Electrum修复4 Vulnérabilité critique dans les versions antérieures à la 8.3 #electrum修复4 #公链 #Write2Earn
$ETH en baisse de 1,56 %, la blockchain n’y est pour rien
Le 24 octobre, Electrum a révélé une vulnérabilité critique touchant toutes les versions antérieures à la 4.8.3. Le mécanisme est simple : un serveur malveillant intercepte la transaction que vous envoyez et remplace ce qui s’affiche dans votre portefeuille par un faux enregistrement pointant vers une adresse contrôlée par l’attaquant. Si vous augmentez alors les frais avec RBF, un ancien portefeuille peut signer cette fausse transaction, et vos bitcoins sont transférés directement. L’équipe a confirmé avoir reçu deux signalements liés à cette vulnérabilité ; un utilisateur a déjà perdu des fonds.
Mais interpréter cet incident comme un « problème d’ETH » relève d’une confusion classique des données. Regardons les chiffres : l’ETH s’échange actuellement à 2 336,43, en baisse de 1,56 % sur 24 h, avec un plus haut à 2 374,12 et un plus bas à 2 282,46, pour une amplitude de 4,01 %. Il s’agit d’une fluctuation normale dans la fourchette quotidienne de l’ETH, sans lien de causalité avec la vulnérabilité du portefeuille. Il n’y a aucune faille de consensus au niveau du protocole ; le problème concerne l’affichage et la logique de signature d’anciennes versions du logiciel. Ces deux sujets ne doivent pas être confondus.
La véritable combinaison à risque est « ancienne version + utilisation systématique de RBF ». Les discussions consultées sous le hashtag ont attiré 9 449 personnes : le sujet suscite un vif intérêt, mais seuls deux incidents ont été confirmés par l’équipe. L’engouement relève de l’émotion ; le numéro de version, lui, est un fait. Les données ne mentent pas,
Entrée : 2 326,02 🟢
Objectif 1 : 2 219,61 🎯
Objectif 2 : 2 102,79 🎯
Stop-loss : 2 406,52 🔴
Direction : baissière
#Electrum修复4 Vulnérabilité critique dans les versions antérieures à la 8.3 #electrum修复4 #公链 #Write2Earn