


Le 22 octobre 2026, des millions de pirates ont tenté d’exploiter deux vulnérabilités majeures de PHP. Les gouvernements et les entreprises ont dû mettre hors service certains systèmes en ligne, tandis que des équipes spécialisées s’empressaient de déployer des correctifs d’urgence. Cela montre le peu de temps dont disposent désormais les spécialistes de la cybersécurité pour contrer les vulnérabilités graves.
Deux failles notées 9,2 qui peuvent permettre de prendre le contrôle d’un serveur
Ces vulnérabilités, connues sous le nom de PHP2Shell, sont répertoriées sous les références CVE-2026-109618 et CVE-2026-109619. Toutes deux ont obtenu un score de gravité critique de 9,2 sur 10. Le 21 octobre 2026, PHP a publié quatre correctifs pour les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35.
Le NCSC britannique indique que ces failles peuvent corrompre la mémoire interne de PHP. Dans certaines conditions, un attaquant pourrait exécuter du code sans se connecter. Wiz a également montré comment des données sensibles, notamment des mots de passe et des clés API, pouvaient fuiter depuis la mémoire.
Selon W3Techs, PHP propulse 69,3 % des sites web dont le langage côté serveur est identifiable. Ce chiffre montre à quel point PHP est répandu, pas combien de sites ont été compromis.
La fenêtre entre le correctif et l’exploitation se referme
L’IA de pointe a aidé des chercheurs à reconstituer des exploits visant des vulnérabilités enfouies dans PHP depuis des années. Cryptopolitan a rapporté que les correctifs avaient été publiés un jour plus tôt que prévu, après la fuite de détails techniques.
Les signes de l’attaque étaient visibles avant même que la moindre attaque ne soit signalée. Le 17 octobre 2026, quatre jours avant la divulgation, AWS a repéré la tentative dans les journaux de son honeypot MadPot. On ignore si l’attaque a réussi. Le responsable de la sécurité d’AWS, CJ Moses, a averti que des attaquants utilisant l’IA pourraient créer des menaces en quelques heures, voire en quelques minutes après la divulgation.
Des milliers de sondes sont devenues des millions en un jour
Matthew Prince, PDG de Cloudflare, a révélé que des milliers de tentatives avaient été effectuées au cours des 10 heures précédant la divulgation, le 21 octobre. Il a fallu moins de 45 minutes après cela pour que leur nombre grimpe à des dizaines de milliers. Deux heures à peine plus tard, les tentatives dépassaient les centaines de milliers. Peu après, elles se comptaient en millions. Il s’agissait de tentatives, et non de compromissions confirmées.
Cloudflare avait déjà déployé une protection par pare-feu, mais celle-ci ne remplaçait pas l’installation des correctifs.
Le 22 octobre, Reuters a fait état de suspensions préventives de services chez Nomura, Mitsubishi UFJ, ANA, East Japan Railway et Orange. Des sites web gouvernementaux ont également été temporairement mis hors ligne en Finlande, aux Pays-Bas et en France.
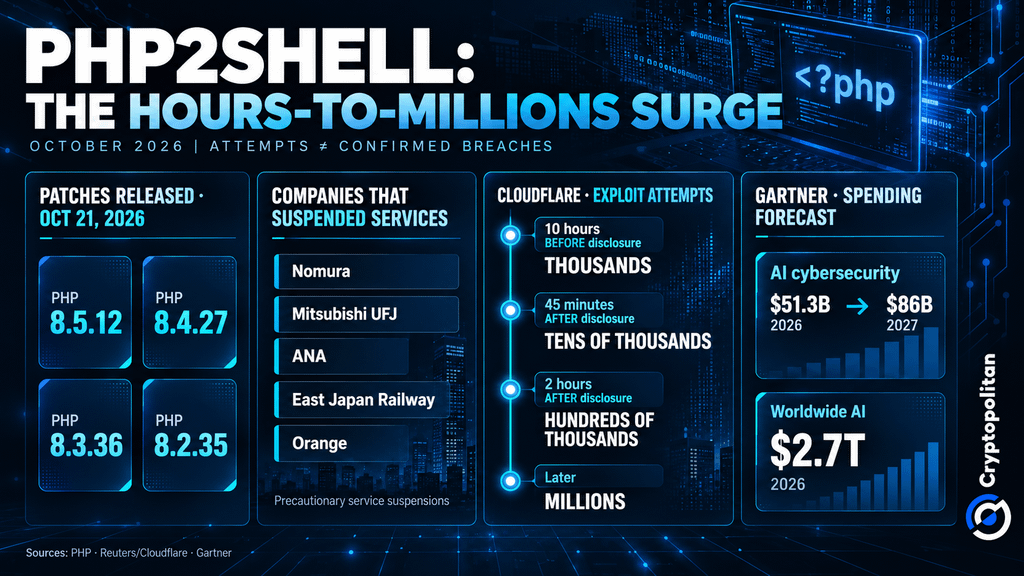 Chronologie de l’attaque PHP2Shell : des millions de tentatives d’exploitation, des correctifs PHP et des dépenses en IA
Le plus difficile, c’est de retrouver chaque copie de PHP
PHP peut se cacher dans des équipements que les administrateurs pensent rarement à vérifier. L’inventaire du NCSC néerlandais comprend des produits tiers en cours d’examen, notamment des produits Fortinet. Searchlight Cyber a publié un scanner pour repérer les hôtes vulnérables. Celui-ci teste délibérément l’épuisement de la mémoire ; son utilisation exige donc de la prudence.
Elizabeth Barron, directrice générale de la PHP Foundation, a déclaré à WIRED :
À notre connaissance, aucune tentative d’exécution de code à distance n’a réussi.
Où se dirigent déjà les dépenses de sécurité
Les prévisions de Gartner du 16 septembre évaluent les dépenses mondiales en cybersécurité liée à l’IA à 51,3 milliards de dollars en 2026 et à près de 86 milliards en 2027. Elles tablent sur 2 700 milliards de dollars de dépenses mondiales en IA en 2026.
PHP2Shell n’est pas à l’origine de ces dépenses prévues. Cette affaire illustre plutôt parfaitement à quel point il est important pour les entreprises de connaître les logiciels qu’elles utilisent, d’appliquer rapidement les correctifs aux vulnérabilités et de détecter les menaces bien avant que leurs effets néfastes ne se fassent sentir.
Si vous lisez ceci, vous avez déjà une longueur d’avance. Gardez-la grâce à notre newsletter.