


La dernière technique de calcul quantique de Google réduirait, selon certaines informations, les taux d’erreur pertinents d’un facteur 40 et atteindrait une précision de 99,9 %, faisant progresser un domaine dont les capacités futures pourraient menacer la cryptographie du Bitcoin. Toutefois, ce résultat porte sur les erreurs quantiques, et la méthode de Google doit encore faire ses preuves à plus grande échelle.
La menace immédiate pour le réseau reste donc inchangée, tandis que le risque quantique à plus long terme pour le Bitcoin devient plus difficile à écarter comme un simple problème théorique d’ingénierie. L’écart se réduit, mais il reste considérable.
 DERNIÈRE HEURE : Google pourrait rapprocher le « jour Q » de Bitcoin plus tôt que prévu, après que sa puce Willow a réduit les erreurs quantiques d’un facteur 40.
Google affirme qu’une technique appelée « cultivation d’états magiques » fonctionne désormais sur sa puce Willow, réduisant les erreurs d’environ 40 fois et atteignant une précision record de 99,99 %.
Le jour Q, c’est le moment où… pic.twitter.com/6fquMJURPH
— Coin Bureau (@coinbureau) 15 octobre 2026
Les recherches de Google portent sur les états magiques, une ressource spécialisée utilisée en informatique quantique qui, selon le rapport principal, absorbe généralement environ 95 % de la capacité d’un ordinateur quantique. Améliorer la fiabilité et la production de ces états pourrait lever un important obstacle à la création de machines plus grandes et plus utiles.
La correction des erreurs quantiques est indispensable pour disposer d’un système suffisamment puissant et tolérant aux pannes, mais la menace pour Bitcoin dépend de la réunion de nombreuses capacités exigeantes. Cette avancée renforce l’intérêt d’une préparation à long terme.
Gagnez 50 $ et participez à un tirage au sort de 300 000 $ sur EdgeXÀ quelle échéance Google situe-t-il une attaque quantique contre Bitcoin ?
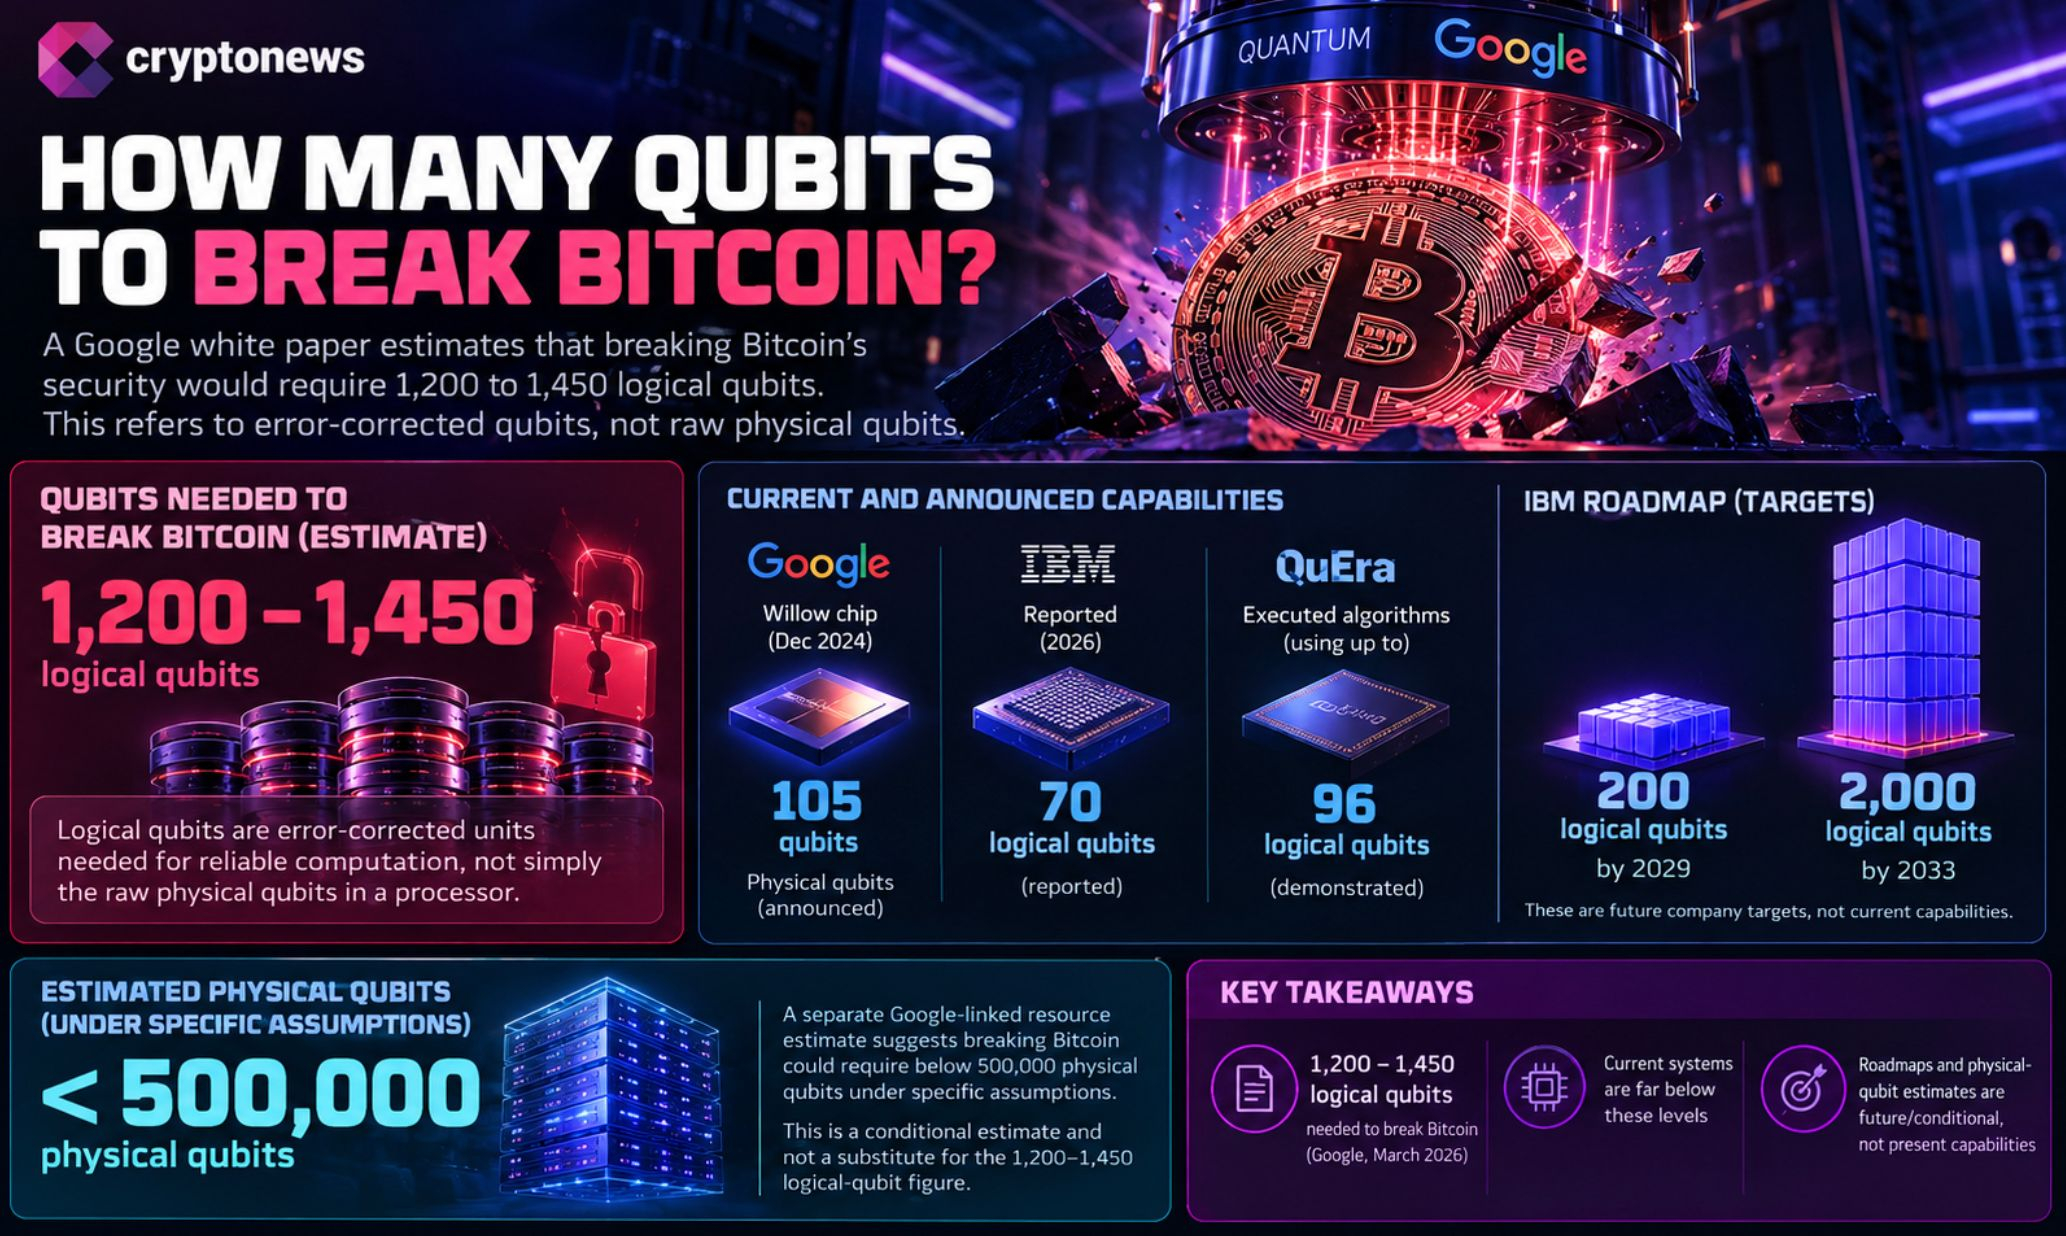
Un livre blanc de Google publié en mars estimait qu’il faudrait entre 1 200 et 1 450 qubits logiques pour compromettre la sécurité de Bitcoin. Il s’agit de qubits logiques, les unités corrigées des erreurs nécessaires à un calcul fiable, et non des simples qubits physiques bruts installés dans un processeur.
La puce Willow de Google, annoncée en décembre 2024, compte 105 qubits ; IBM a fait état de 70 qubits logiques, tandis que QuEra a exécuté des algorithmes utilisant jusqu’à 96 qubits logiques. La feuille de route d’IBM visait 200 qubits logiques d’ici 2029 et 2 000 d’ici 2033 : il s’agit donc d’objectifs futurs de l’entreprise, et non de capacités actuelles.
Une estimation distincte des ressources, liée à Google et évoquée dans d’autres articles, situe le besoin sous la barre des 500 000 qubits physiques, sous certaines hypothèses. Cette estimation conditionnelle en qubits physiques ne remplace pas le chiffre de 1 200 à 1 450 qubits logiques.
De même, le scénario selon lequel une machine avancée pourrait déduire une clé privée à partir d’une clé publique exposée en neuf minutes décrit une capacité d’attaque hypothétique, et non une machine existant actuellement.
L’exposition concrète dépendrait également de la divulgation ou non d’une clé publique. Une analyse de Google sur les vulnérabilités quantiques des cryptomonnaies traite du risque général, tandis qu’une éventuelle réponse de Bitcoin nécessiterait un parcours de migration techniquement solide et une coordination entre utilisateurs, développeurs et dépositaires.
Échangez des XRP sur Bybit et tentez de gagner notre airdrop de 1 000 $ en USDTUn enjeu de sécurité à long terme
Le rapport principal estime qu’environ 6,26 millions de BTC se trouvent sur des adresses vulnérables aux attaques quantiques. Le risque dépend de l’apparition future de machines capables de déduire des clés privées à partir de clés publiques exposées. Le débat sur la sécurité à long terme de Bitcoin porte à la fois sur la puissance du futur matériel quantique et sur la possibilité de transférer les fonds concernés vers des solutions plus sûres.
Jameson Lopp, cofondateur et directeur de la sécurité de Casa, estime qu’une machine assez puissante pour déchiffrer une clé publique Bitcoin pourrait ne pas voir le jour avant au moins une dizaine d’années. Les progrès de Google en matière de correction des erreurs montrent pourquoi cette question mérite d’être anticipée.
À la date d’aujourd’hui, Polymarket attribuait une probabilité de 1 % à cette possibilité d’ici la fin de l’année et de 11 % d’ici la fin de 2027, selon l’article source. La conclusion la plus durable est que le défi de la migration post-quantique de Bitcoin doit être pris en compte bien avant l’apparition d’une machine crédible capable de mener une attaque.
Pour le positionnement sur le BTC, le résultat de Google ne signale ni une menace immédiate pour la sécurité ni, à lui seul, un signal de vente. Il renforce toutefois le risque extrême à long terme : la correction des erreurs progresse, mais passer d’une avancée en laboratoire à un système fiable capable de compromettre Bitcoin exige encore une montée en puissance, une tolérance aux pannes et une capacité de calcul soutenue que les machines actuelles n’ont pas démontrées.
À découvrir : les meilleures préventes de jetons
L’article Google : une avancée quantique multipliant la performance par 40 ravive les craintes liées au jour Q est paru en premier sur Cryptonews.