


Un flash loan est l’un des mécanismes les plus particuliers de la finance décentralisée (DeFi).
Il permet d’emprunter des cryptomonnaies sans fournir de garantie, même en quantités énormes.
À une condition ?
Le prêt doit être utilisé puis remboursé au cours d’une même transaction.
Imaginons qu’un protocole nous prête 1 000 000 USDC.
Au cours de cette même transaction, nous pouvons utiliser cet argent pour effectuer différentes opérations : acheter un actif sur un marché, le vendre sur un autre, profiter d’un écart de prix et enfin rembourser le million, plus les frais.
Si, après avoir effectué toutes les opérations, nous ne pouvons pas rembourser le prêt, il se passe quelque chose de fondamental :
toute la transaction est annulée.
Le prêt, les achats, les ventes et les autres opérations ne sont pas validés.
C’est pourquoi il peut exister des prêts sans la garantie traditionnelle à laquelle on s’attendrait de la part d’une banque...
Mais c’est là qu’intervient la partie intéressante pour la cybersécurité.
Un prêt flash n’est pas une attaque.
Le problème survient lorsque quelqu’un utilise cette énorme quantité d’argent temporaire pour exploiter une faiblesse dans un autre protocole.
Par exemple :
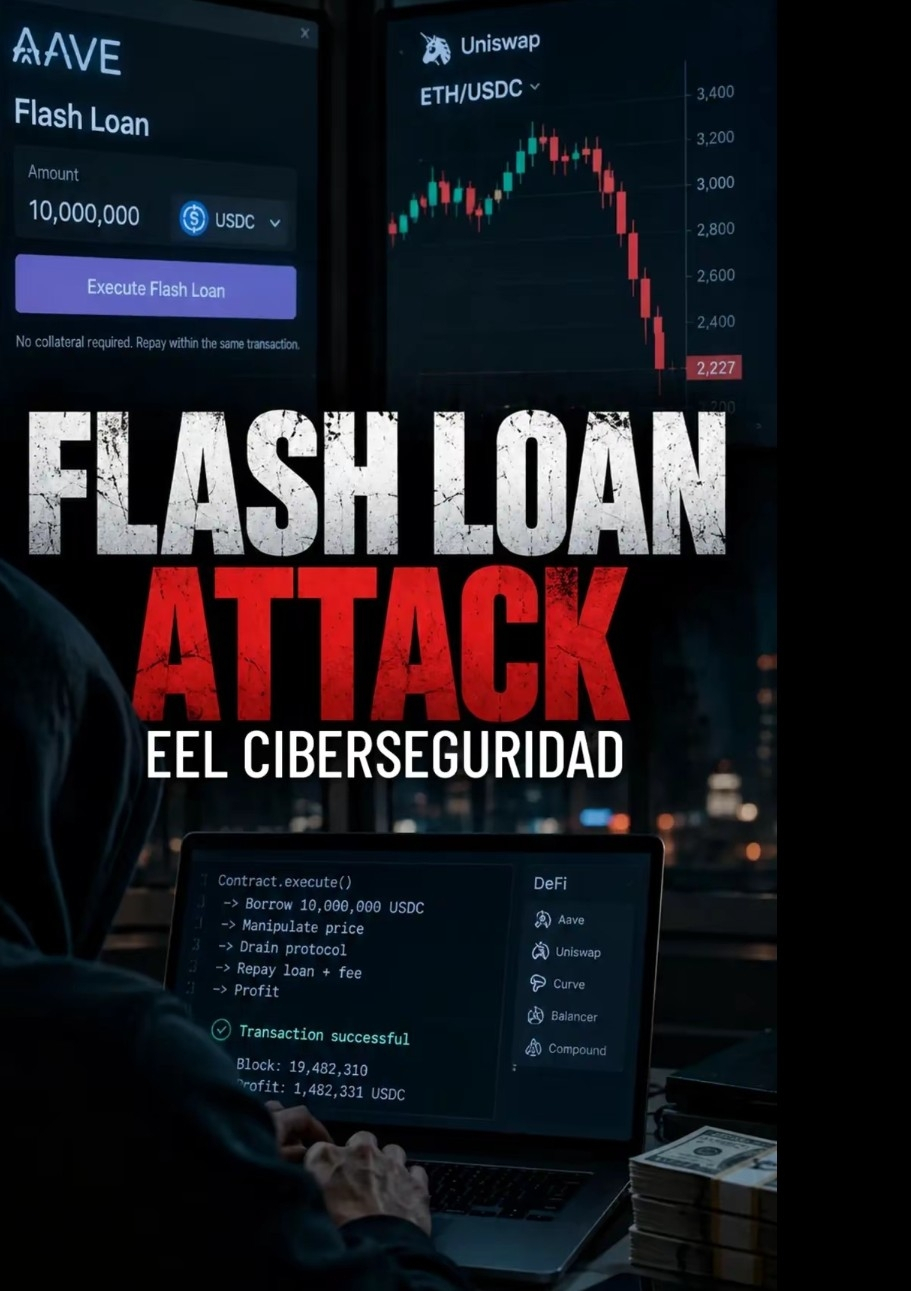
Un attaquant emprunte 10 millions.
Avec cet argent, il effectue une opération énorme sur un marché peu liquide et parvient à manipuler temporairement le prix d’un actif.
Un autre protocole a besoin de connaître la valeur de cet actif pour effectuer ses calculs.
Où trouve-t-il cette donnée ?
Dans un oracle.
En simplifiant, un oracle est une source ou un mécanisme qui permet à un contrat intelligent d’accéder aux informations dont il a besoin, par exemple :
1 ETH = 3 000 USD.
Si le protocole utilise une source de prix mal conçue ou facile à manipuler, il peut finir par croire qu’un actif vaut beaucoup plus... ou beaucoup moins... que sa valeur réelle.
Et c’est là que le problème commence.
Prêt flash - énorme quantité de capital - manipulation temporaire du marché - prix erroné - un protocole vulnérable prend des décisions en se basant sur ce prix - extraction de valeur - remboursement du prêt.
Tout peut se produire au cours d’une seule transaction sur la blockchain...
C’est pourquoi, quand on entend :
ATTAQUE PAR PRÊT FLASH
il faut comprendre quelque chose d’important.
Bien souvent, le prêt flash n’était pas la vulnérabilité.
C’était simplement l’outil qui a permis de réunir, pendant quelques instants, le capital nécessaire pour exploiter une vulnérabilité qui existait déjà.
Et c’est là que réside tout le caractère extraordinaire de ce mécanisme :
Pas besoin d’avoir des millions pour en déplacer des millions.
Tu les empruntes.
Tu les utilises.
Tu les rembourses.
Et si tu as trouvé une faille en chemin, la différence peut finir par constituer ton bénéfice....
🎥 JE T’ATTENDS ICI... AVEC PLUS D’ASTUCES BIEN BARRÉES...
PENSÉES POUR TE PROTÉGER !
ABONNE-TOI !