


Le fabricant de portefeuilles matériels Trezor a annoncé qu’il réduirait le nombre de ses revendeurs dans le cadre d’une « mesure préventive, prise par excès de prudence », à la suite d’informations selon lesquelles des implants malveillants avaient été installés dans des appareils fabriqués par son concurrent Ledger.
Dans une publication sur X mardi, Trezor a déclaré qu’il n’y avait « pas la moindre preuve que [ses] appareils aient été compromis », après des informations selon lesquelles des utilisateurs de portefeuilles matériels Ledger avaient découvert des implants malveillants exposant leurs phrases de récupération.
Trezor a toutefois déclaré qu’il réduirait le nombre de ses revendeurs, évoquant de « récents incidents dans la chaîne d’approvisionnement ». Le directeur commercial Danny Sanders a ajouté qu’il avait informé certains revendeurs qu’ils seraient retirés de la liste des entités agréées par l’entreprise le 1er janvier et que les expéditions d’appareils Trezor cesseraient dès mardi.
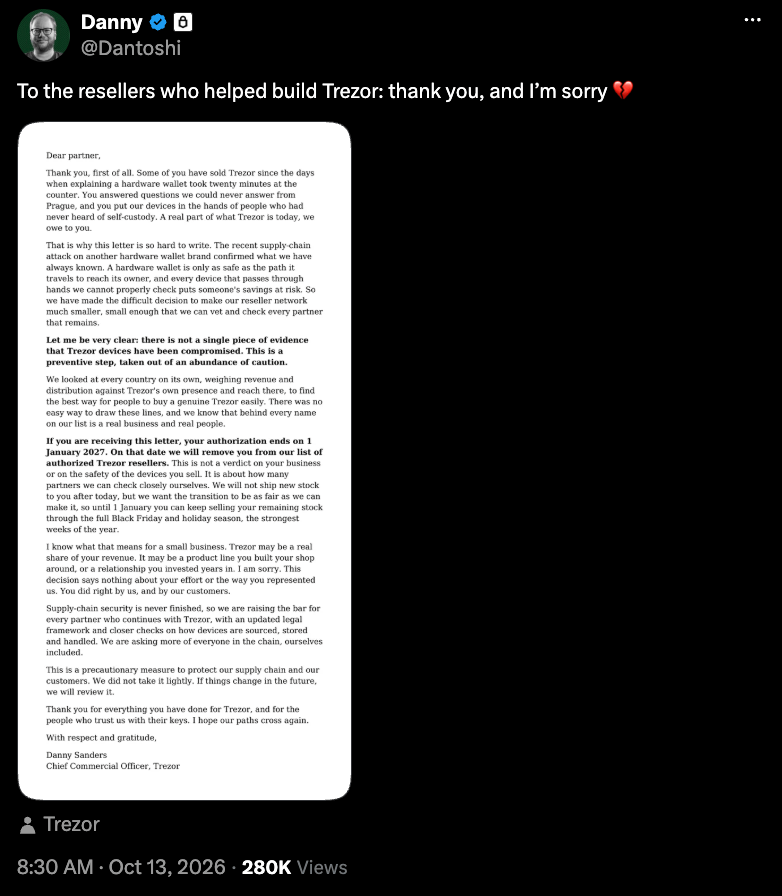
Source : Danny Sanders, directeur commercial de Trezor
La réaction de Trezor est intervenue quelques jours seulement après que Ledger a confirmé qu’au moins un de ses appareils, acheté auprès d’un revendeur d’Asie du Sud-Est, contenait un implant matériel non autorisé, susceptible d’avoir entraîné des pertes de plusieurs millions de dollars pour les utilisateurs. Les portefeuilles, vendus par le revendeur CryptoBilis, capturaient les phrases de récupération et les transmettaient via des réseaux cellulaires.
« Nos vérifications de configuration sont conçues pour détecter les appareils contrefaits et les micrologiciels modifiés », a déclaré un porte-parole de Trezor à Cointelegraph. « L’implant découvert dans un appareil acheté auprès de CryptoBilis fonctionne différemment. Il s’agit d’une méthode de sabotage inédite, qui ne modifie pas le micrologiciel, mais lit les informations affichées à l’écran et les transmet ensuite à l’attaquant. Jusqu’à présent, nous n’avons pas observé ce type précis d’attaque dans le monde réel sur des appareils Trezor. »
Pendant l’enquête, CryptoBilis, un revendeur Trezor agréé, a suspendu toutes les ventes de portefeuilles matériels. La société mère du distributeur européen d’électronique MediaMarkt a également annoncé avoir retiré tous les produits Ledger de ses magasins physiques et de ses plateformes en ligne, « par mesure de précaution ».
Quel montant de fonds appartenant aux utilisateurs a été perdu ?
Les enquêteurs spécialisés dans la blockchain cherchent toujours à déterminer l’ampleur des pertes subies par les utilisateurs de portefeuilles matériels, mais une étude menée par deux personnes les estime entre 72 et 86 millions de dollars. Mardi, Ledger a indiqué qu’elle « n’avait pas confirmé le nombre total d’utilisateurs concernés ni la valeur totale des pertes » liées aux failles de sécurité.
Le porte-parole de Trezor a conseillé aux utilisateurs d’acheter les produits directement auprès de l’entreprise, de « vérifier que le sceau est intact » et d’envisager un portefeuille à signatures multiples « utilisant des appareils de fabricants différents, afin qu’un appareil compromis ne puisse pas transférer des fonds à lui seul ».
Magazine : Les attaques contre Coldcard signifient-elles que tous les portefeuilles matériels sont désormais vulnérables ?