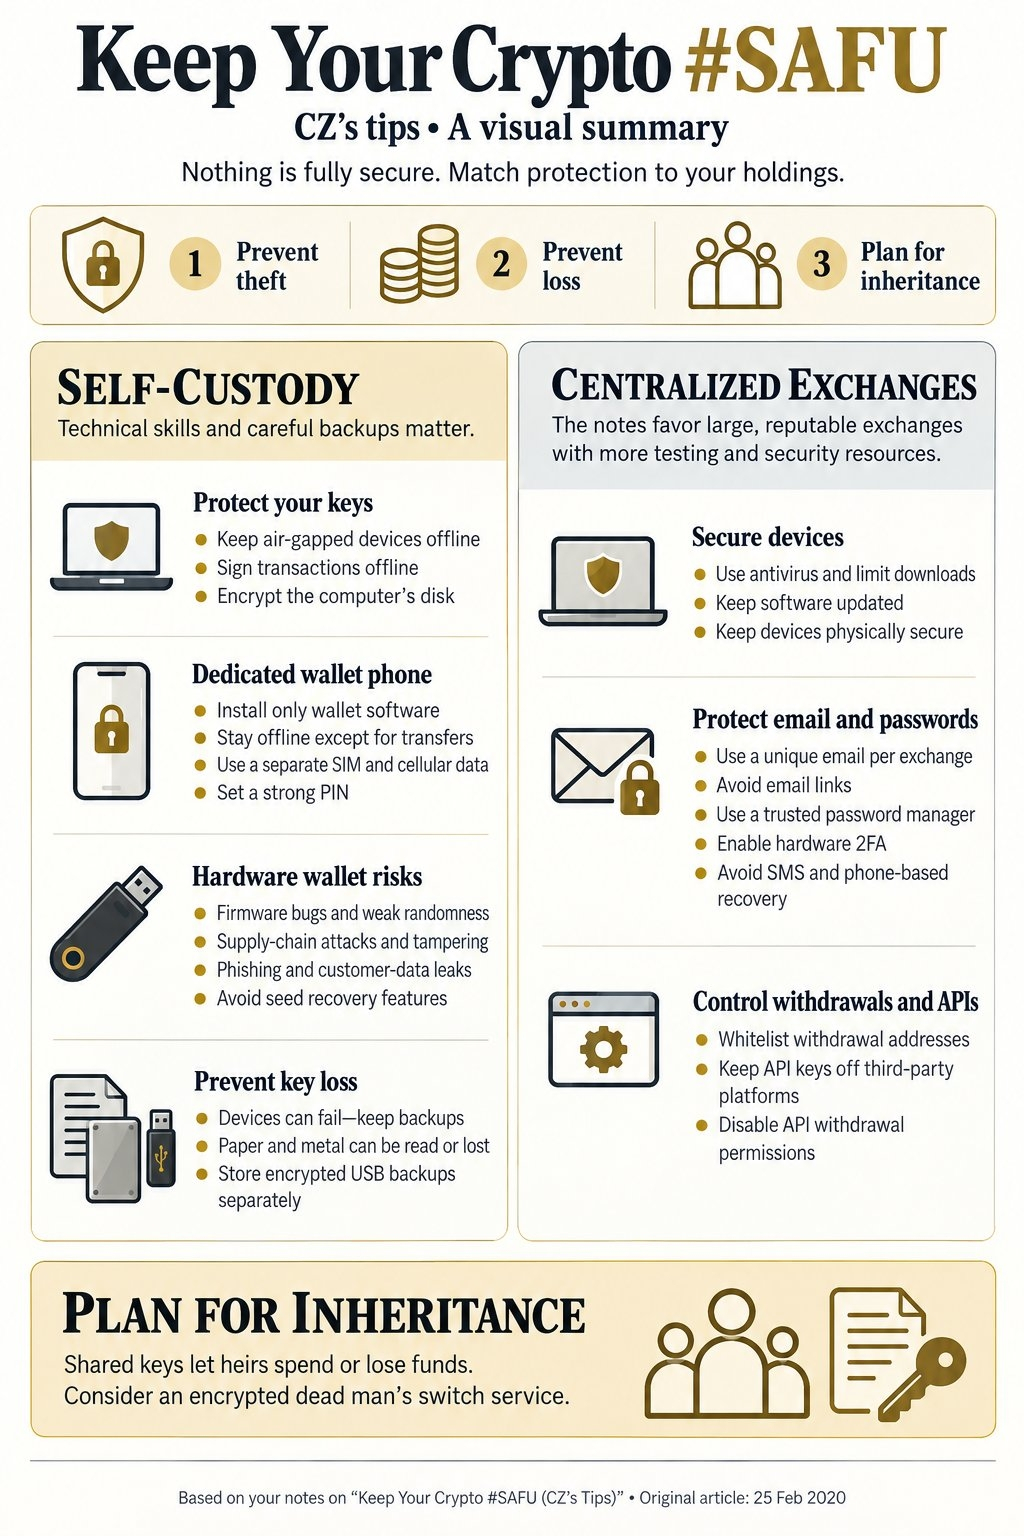


Le fondateur de Binance et ancien PDG Changpeng Zhao (CZ) a partagé sur X un guide condensé sur la sécurité des cryptomonnaies. Il a expliqué avoir créé cette version abrégée après s’être rendu compte que son article original sur le blog de Binance, consacré à la manière de conserver ses cryptomonnaies « #SAFU » en 2026, était trop long et verbeux. Son conseil principal : adapter les mesures de sécurité à la valeur de ses avoirs et à ses compétences techniques, en tenant compte de trois priorités — prévenir le vol, éviter les pertes accidentelles et prévoir la transmission de son patrimoine. Concernant l’autoconservation, il a rappelé que les clés privées autorisent l’accès aux fonds et que les phrases de récupération permettent de générer ces clés. Toute personne qui obtient l’une ou l’autre peut donc contrôler les cryptomonnaies associées. L’autoconservation exige des appareils sécurisés, des sauvegardes fiables et un plan de récupération viable.
Pour prévenir le vol de clés, il a recommandé un ordinateur hors ligne dédié au stockage des clés et à la signature des transactions, des logiciels installés uniquement depuis des sources officielles à l’aide de supports amovibles vierges, la vérification des téléchargements pour détecter les logiciels malveillants, le chiffrement du disque, un téléphone dédié réinitialisé avant l’installation du portefeuille et maintenu hors ligne avec un code d’accès robuste, ainsi que des portefeuilles matériels reconnus — tout en vérifiant les adresses de destination sur l’appareil avant d’approuver les transferts, en protégeant les sauvegardes aussi soigneusement que l’appareil lui-même et en rappelant que les portefeuilles matériels restent vulnérables aux failles logicielles, aux attaques physiques et aux sauvegardes non sécurisées. Pour éviter de perdre ses clés, il a conseillé de conserver plusieurs sauvegardes protégées dans des lieux distincts : le papier est simple à utiliser, mais vulnérable aux dommages, à la perte, aux erreurs de transcription et à la lecture non autorisée ; le métal est plus durable, mais reste lisible par autrui ; les clés USB chiffrées permettent de conserver des sauvegardes dans des lieux géographiquement éloignés, mais nécessitent un chiffrement robuste et des précautions techniques. Il a déconseillé les photos ou les captures d’écran des clés, qui risquent d’être synchronisées avec des comptes infonuagiques. Pour la succession, il a suggéré de prévoir une procédure de récupération sans exposer inutilement les fonds de son vivant, en faisant remarquer que partager les clés donne immédiatement aux bénéficiaires accès aux fonds et que confier les clés à un intermédiaire comporte des risques similaires. Un mécanisme de « clé de la dernière volonté » peut transmettre des instructions après une longue période d’inactivité, mais il faut d’abord se renseigner à son sujet et le tester. Les instructions de récupération devraient être chiffrées pour le destinataire prévu — par exemple avec sa clé publique PGP — plutôt que laissées en clair dans des messages programmés.
À propos des plateformes d’échange centralisées, CZ a déclaré qu’elles gèrent la conservation des fonds et les infrastructures, mais que les utilisateurs restent responsables de la sécurité de leur compte. Il les a exhortés à évaluer la réputation de la plateforme, ses ressources en matière de sécurité, ses pratiques de test et la viabilité de son modèle économique, à se méfier des incitations exceptionnellement généreuses ou des sources de revenus peu claires, et à reconnaître que la conservation des fonds par une plateforme comporte un risque de contrepartie. Parmi ses 11 mesures de sécurité des comptes : utiliser une adresse e-mail distincte pour chaque plateforme, avec une authentification à deux facteurs robuste, de préférence une clé de sécurité matérielle ; éviter la récupération de compte par téléphone, qui pourrait exposer les comptes aux attaques par échange de carte SIM ; utiliser des mots de passe uniques stockés dans un gestionnaire protégé ; mettre les adresses de retrait sur liste blanche ; garder les clés API privées ; effectuer la vérification d’identité afin de faciliter la vérification de la propriété du compte et les procédures de succession ; sécuriser physiquement les appareils ; et éviter l’hameçonnage en accédant aux plateformes depuis des favoris fiables ou en saisissant soigneusement leur adresse, sans jamais entrer ses identifiants après avoir suivi des liens non sollicités et en se méfiant des contacts inattendus de personnes prétendant travailler pour une plateforme. Il a conclu en conseillant aux utilisateurs de choisir une répartition des fonds entre plateformes d’échange et portefeuilles personnels, en fonction de leurs compétences techniques, de leurs pratiques de sécurité et de leurs besoins d’accès : l’autoconservation exige de protéger et de récupérer soi-même ses clés, la conservation par une plateforme suppose de faire confiance au fournisseur et de sécuriser son compte, tandis qu’un portefeuille distinct peut permettre d’accéder à ses fonds pendant la maintenance d’une plateforme.