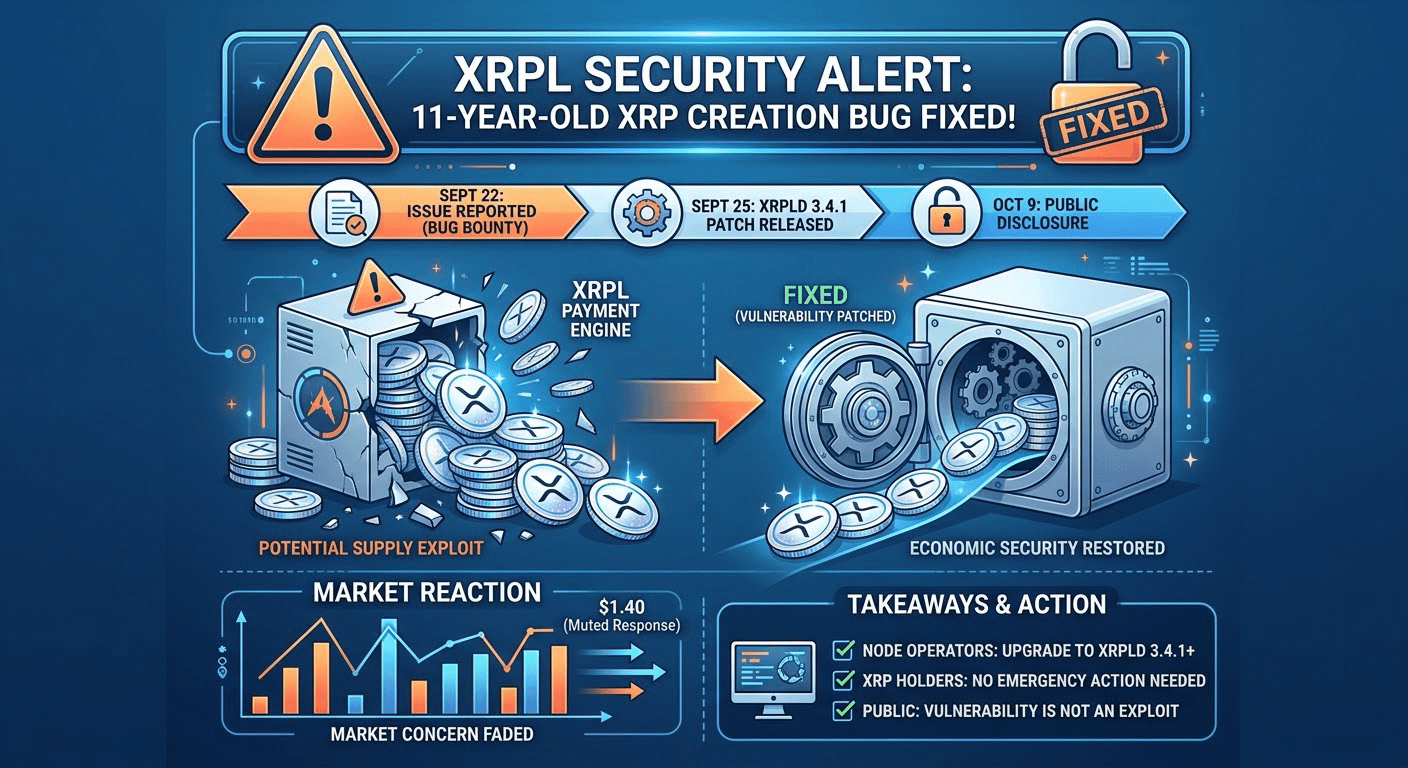
🚨 ALERTE DE SÉCURITÉ XRPL : Un bug vieux de 11 ans permettant de créer des XRP a été corrigé ! ⚠️
Le XRP Ledger a corrigé une grave vulnérabilité qui aurait potentiellement permis à un attaquant de créer des XRP dépensables à partir de rien. Voici pourquoi c’est important. 👇
🔍 Que s’est-il passé ?
🔹 Une ancienne vulnérabilité : La faille remonterait à environ 2015 et impliquait un dépassement de capacité d’entier dans le moteur de paiement du XRPL.
🔹 Un exploit potentiel de l’offre : En combinant des centaines d’offres spécialement conçues avec un seul paiement, un attaquant aurait pu exploiter le bug pour générer des XRP dépensables, menaçant potentiellement le plafond d’offre de 100 milliards de XRP du réseau.
🔹 Réponse rapide : des chercheurs en sécurité ont signalé le problème dans le cadre du programme de chasse aux bogues le 22 septembre. Le correctif a été publié dans xrpld 3.4.1 le 25 septembre.
🔹 Attaque confirmée : RippleX a reproduit l’exploitation et vérifié que les XRP nouvellement créés pouvaient effectivement être dépensés.
🔹 La vulnérabilité a-t-elle été exploitée ? Selon l’avis de divulgation, aucun signe d’exploitation dans le monde réel n’a été découvert.
🔹 Divulgation publique : la vulnérabilité a été rendue publique le 9 octobre, après que les opérateurs de nœuds ont eu le temps d’appliquer le correctif.
📊 Qu’est-ce que cela signifie pour le cours du XRP ?
La réaction du cours du XRP a été relativement modérée : il s’échange autour de 1,40 $ et a reculé d’environ 5,5 % sur la semaine, d’après les chiffres cités ici.
C’est logique. Le marché fait face à une vulnérabilité qui a été corrigée, et non à un incident confirmé impliquant le vol de fonds ou une création excessive de XRP.
💭 Mon avis :
Une vulnérabilité susceptible de compromettre l’offre fixe d’une blockchain n’est pas à prendre à la légère. Si elle était exploitée, elle pourrait gravement nuire à la confiance des investisseurs et soulever des questions sur la sécurité économique du réseau.
Le point positif ? Le problème a été signalé, reproduit et corrigé avant sa divulgation publique, et rien n’indique que des attaquants l’aient exploité.
Une leçon importante se dégage toutefois : même les réseaux blockchain bien établis peuvent présenter des vulnérabilités cachées pendant des années. Des contrôles de sécurité continus et des mises à jour rapides sont essentiels.
🛡️ Que doivent faire les utilisateurs de XRP ?
✅ Opérateurs de nœuds XRPL : passez à xrpld 3.4.1 ou à une version ultérieure prise en charge.
✅ Détenteurs de XRP : cette divulgation, à elle seule, n’indique pas que vous devez prendre des mesures d’urgence concernant vos avoirs. Suivez les annonces officielles de XRPL et des plateformes d’échange.
✅ Tout le monde : rappelez-vous qu’une vulnérabilité corrigée n’est pas la même chose qu’une exploitation confirmée.
La grande question : cet incident change-t-il votre confiance dans le XRP Ledger, ou la rapidité du correctif montre-t-elle que sa réponse en matière de sécurité est efficace ?
👇 Partagez vos réflexions !
#XRP #XRPL #Ripple #CryptoSecurity #Blockchain #CryptoNews #XRPCommunity