

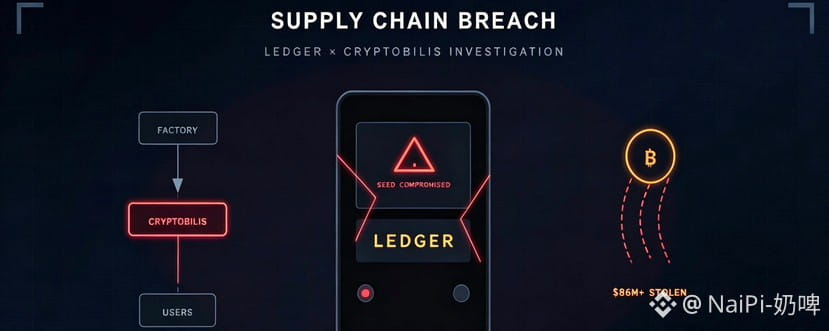
En octobre 2025, le fabricant de portefeuilles matériels Ledger a été confronté à une crise de confiance sans précédent. Plus de 300 utilisateurs ont signalé le vol de leurs actifs, et des enquêteurs indépendants estiment les pertes entre 86 et 92,9 millions de dollars. Au fil de l’enquête, un distributeur d’Asie du Sud-Est nommé CryptoBilis a attiré l’attention du public — et les nombreuses zones d’ombre entourant le changement de son actionnariat ont jeté une lumière encore plus inquiétante sur cette attaque de la chaîne d’approvisionnement.
Au cœur de l’affaire : la confirmation d’une attaque de la chaîne d’approvisionnement
Début octobre, Ledger a officiellement confirmé que certains appareils destinés à ses utilisateurs avaient été malveillamment altérés avant leur initialisation. En insérant physiquement des éléments ou en préconfigurant des phrases de récupération, les attaquants ont amené les utilisateurs à transférer leurs actifs, à leur insu, vers des portefeuilles contrôlés par les pirates. Ledger a rapidement réagi en demandant à CryptoBilis de suspendre ses ventes et en recommandant aux personnes ayant acheté un appareil par ce biais au cours des 90 derniers jours de cesser immédiatement d’utiliser les portefeuilles concernés et de transférer leurs actifs vers de nouvelles adresses sécurisées.
La particularité de cet incident est qu’il ne s’agit ni d’une faille logicielle classique ni d’une attaque par hameçonnage, mais d’une infiltration ciblée de la chaîne d’approvisionnement physique des appareils. Des chercheurs en sécurité soulignent que ce type d’attaque nécessite un accès aux étapes de production ou de distribution des appareils, ce qui fait du réseau de distributeurs un axe essentiel de l’enquête.
CryptoBilis : d’un distributeur régional au cœur de la tempête
CryptoBilis est un important distributeur agréé de Ledger sur les marchés d’Asie du Sud-Est, notamment en Malaisie et en Indonésie. C’est par ce canal qu’un grand nombre des utilisateurs touchés ont acheté les appareils altérés. Cependant, à mesure que l’enquête avançait, un fait encore plus sensible a émergé : la propriété de l’entreprise a changé en 2025.
Selon les informations publiques du registre des sociétés, CryptoBilis a été rachetée en mars 2025, et les anciens actionnaires se sont entièrement retirés des activités opérationnelles, de la gestion et des fonctions administratives de l’entreprise. Toutefois, la modification officielle de l’actionnariat n’a été enregistrée que le 3 août. Le nouvel actionnaire inscrit est une personne nommée Jiaming, dont l’adresse enregistrée se trouve dans la province du Heilongjiang, en Chine.
Cet écart de près de cinq mois soulève de nombreuses questions. Pendant combien de temps l’ancien actionnaire a-t-il conservé le contrôle effectif après la conclusion de la transaction ? Pourquoi l’enregistrement du changement d’actionnariat a-t-il été retardé de près de cinq mois après la finalisation du rachat ? Plus important encore, cette évolution de la structure de l’actionnariat a-t-elle un lien avec l’attaque ultérieure de la chaîne d’approvisionnement ?
Zones d’ombre et informations manquantes
À ce jour, les enquêteurs n’ont découvert aucune preuve directe reliant le changement d’actionnariat au vol de cryptomonnaies. Plusieurs faits restent toutefois difficiles à ignorer :
Tout d’abord, la précision de l’attaque laisse penser que les pirates connaissaient bien le profil des utilisateurs visés. La plupart des personnes touchées avaient acheté leur appareil par l’intermédiaire de CryptoBilis, ce qui laisse supposer que les attaquants ont pu avoir accès aux données de vente et aux informations des clients du distributeur.
Ensuite, après la révélation de l’affaire, l’ancien actionnaire a indiqué qu’il était lié par un accord de confidentialité et ne pouvait pas discuter publiquement des détails de la transaction avant le 19 octobre. Cette restriction temporelle a précisément couvert la période cruciale de l’enquête qui a suivi la révélation de l’affaire, retardant de fait la divulgation transparente des informations.
En outre, les retards dans l’enregistrement des changements d’actionnariat ne sont pas rares dans les pratiques commerciales d’Asie du Sud-Est. Toutefois, dans le contexte d’un incident de sécurité, ces délais compliquent l’identification des véritables personnes qui contrôlent l’entreprise.
Intervention réglementaire et impact sur le secteur
Les autorités de régulation financière de la Malaisie et de l’Indonésie ont ouvert une enquête, en se concentrant sur la structure de l’actionnariat et les dossiers de conformité de CryptoBilis. De son côté, Ledger a déclaré collaborer avec les forces de l’ordre afin de procéder à un audit complet de la chaîne d’approvisionnement.
Cet incident a sonné l’alarme pour l’ensemble du secteur des portefeuilles matériels. Depuis longtemps, ceux-ci sont considérés comme la « référence absolue » en matière de stockage des cryptomonnaies, leur sécurité reposant sur l’isolation physique et la fiabilité supposée de la chaîne d’approvisionnement. Pourtant, l’affaire CryptoBilis montre que même en l’absence de défaut de conception de l’appareil, des failles au niveau de la distribution peuvent également avoir des conséquences catastrophiques.
Les mystères restent entiers
À mesure que l’enquête progresse, d’autres questions émergent : Jiaming est-il le véritable bénéficiaire effectif ? Les attaquants ont-ils profité du vide de contrôle entre mars et août ? S’agit-il d’un acte criminel isolé ou d’une partie d’une infiltration de plus grande ampleur de la chaîne d’approvisionnement ?
À l’expiration de l’accord de confidentialité, le 19 octobre, l’ancien actionnaire pourrait révéler davantage de détails sur la transaction. Les conclusions de l’enquête des autorités de régulation pourraient également mettre au jour une réalité plus complexe derrière cette affaire. Pour les utilisateurs de cryptomonnaies, cet incident rappelle que, dans le monde des actifs numériques, la confiance demande du temps à se bâtir grâce à la technologie, mais qu’un seul portefeuille matériel altéré peut suffire à la détruire.#Tether冻结Ledger盗窃案相关USDT
