


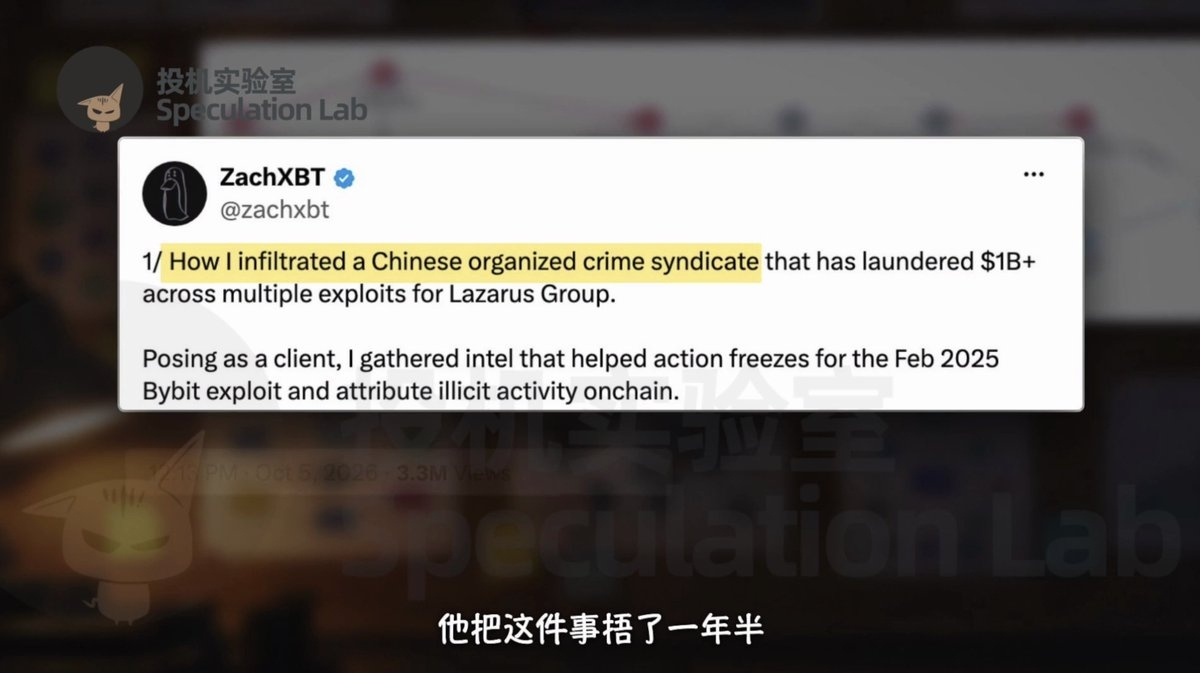
Le détective on-chain ZachXBT a sorti près de 350 000 dollars et s’est fait passer pour un escroc lançant un token pour plumer les investisseurs. Il s’est ainsi infiltré dans un groupe chinois soupçonné de blanchir de l’argent pour des hackers nord-coréens. Tout en faisant des transactions, il recueillait des indices. Après plusieurs semaines sous couverture, il a recoupé les conversations et les mouvements de fonds sur la blockchain. L’enquête n’a été rendue publique que le 5 octobre 2026, soit un an et demi après le début de l’opération. Le plus spectaculaire, c’est que ses interlocuteurs l’ont non seulement pris pour un ami, mais lui ont aussi révélé spontanément où allait l’argent nord-coréen. Ils ont même essayé de le recruter pour gagner de l’argent ensemble.
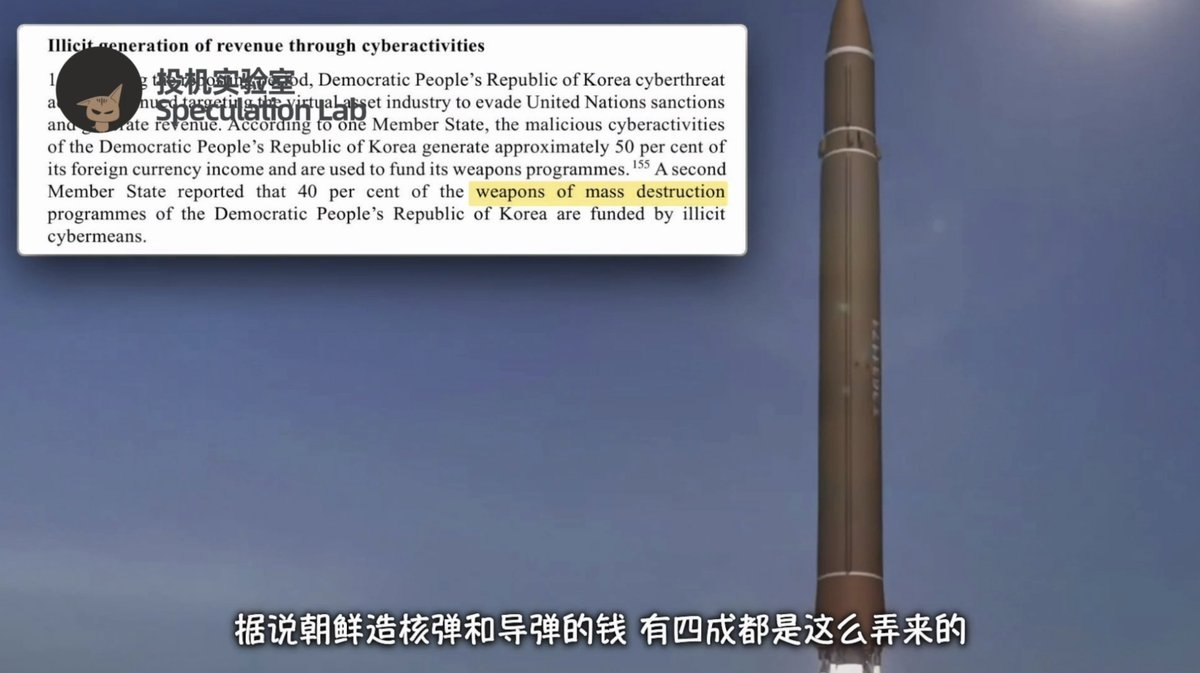
Les hackers nord-coréens évoqués dans la vidéo appartiennent au groupe Lazarus. Les opérations cyber liées à la Corée du Nord sont depuis longtemps considérées par les observateurs extérieurs comme l’une des sources de financement du pays. Quant aux « 40 % du budget », il faut être plus précis : un rapport d’experts de l’ONU publié en 2024 cite un État membre selon lequel environ 40 % des fonds consacrés au programme nord-coréen d’armes de destruction massive proviendraient d’activités cyber illicites. Cela ne signifie pas que chaque vol de cryptomonnaies puisse être directement relié à tel ou tel missile. Mais cela explique pourquoi le piratage d’une plateforme d’échange soulève des enjeux de sécurité qui dépassent de loin le monde des cryptomonnaies.
Comment 1,5 milliard de dollars ont été transférés
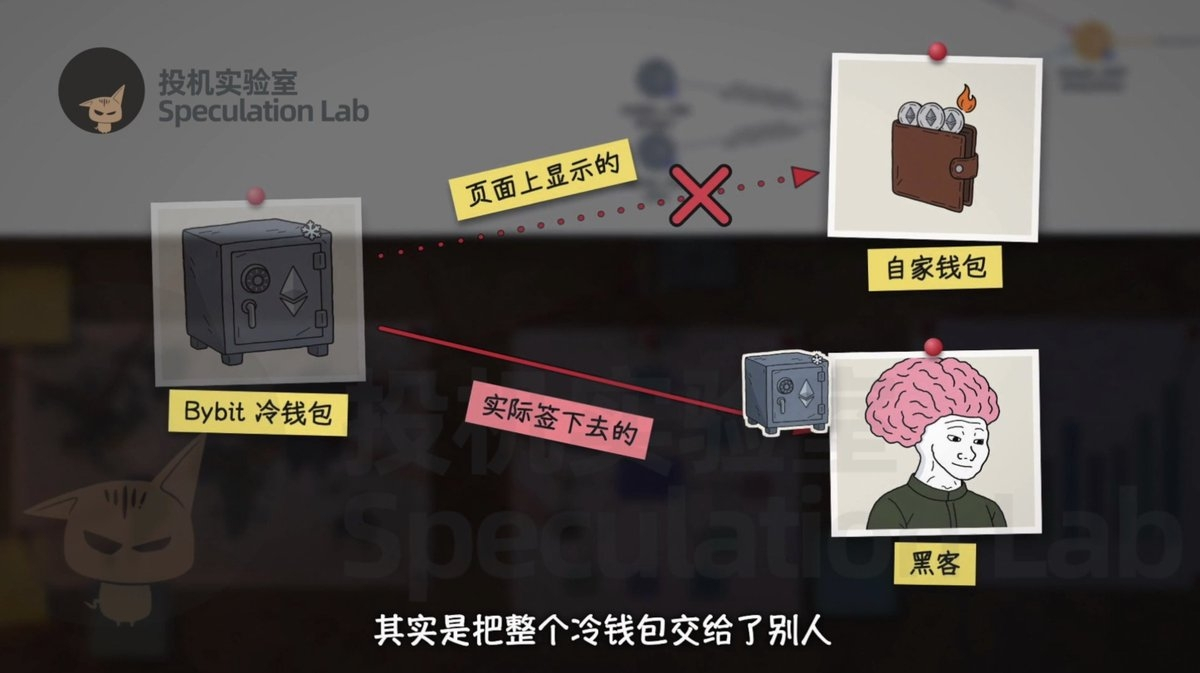
L’histoire commence le soir du 21 février 2025. Les responsables des portefeuilles de Bybit effectuaient leurs opérations habituelles et s’apprêtaient à transférer une partie des éthers d’un portefeuille hors ligne. L’adresse semblait correcte, le site aussi, mais selon le récit de la vidéo, le code avait déjà été altéré. En signant la transaction, les responsables ont en réalité cédé aux attaquants le contrôle du portefeuille hors ligne. En moins de trois minutes, environ 400 000 éthers et d’autres actifs ont été transférés, pour une perte proche de 1,5 milliard de dollars. Une signature qui semblait normale est devenue le point d’entrée d’un vol colossal.
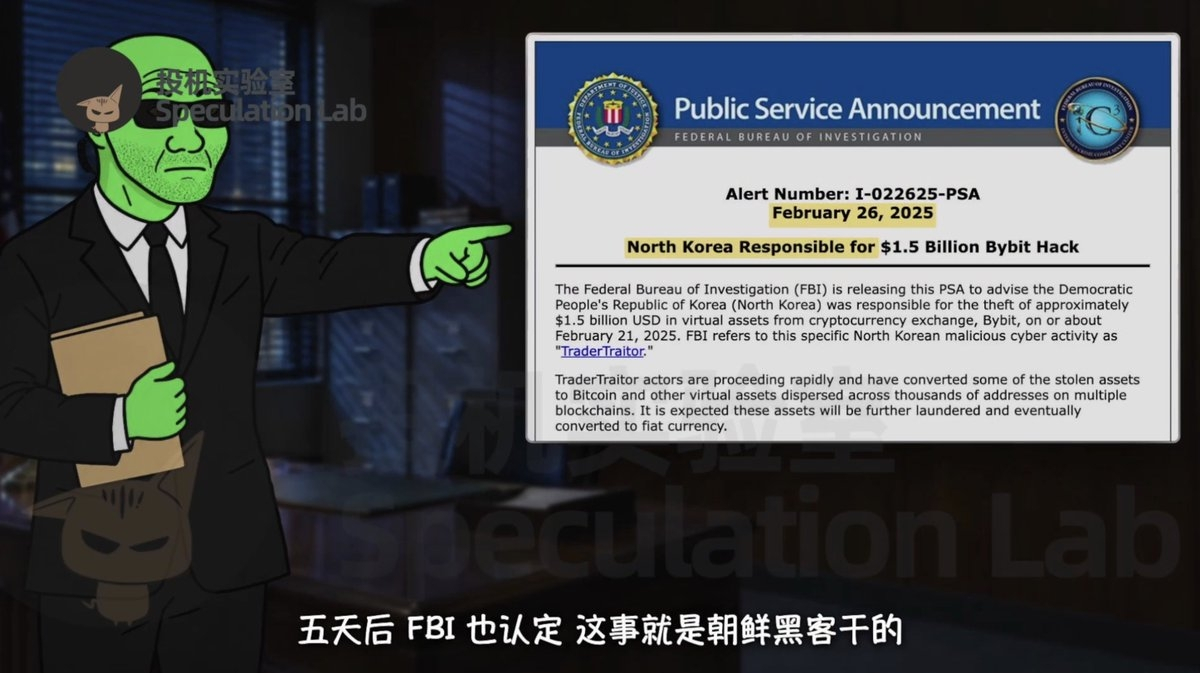
Selon la vidéo, environ une heure après le vol, ZachXBT a publié une alerte sur Telegram, 24 minutes avant que le patron de Bybit ne reconnaisse publiquement les faits. Dans la nuit, il a révélé d’autres indices et estimé que l’attaque était liée à des hackers nord-coréens. Cet enquêteur, suivi par des millions de personnes sur X, avait lui-même été escroqué dans le monde des cryptomonnaies quand il était plus jeune. Il s’est ensuite spécialisé dans le traçage des fonds volés à partir des données de la blockchain. De son côté, le patron de Bybit a passé la nuit en direct, à emprunter et acheter des cryptomonnaies pour combler le déficit. Le 26 février, le FBI a publié un communiqué attribuant ce vol d’environ 1,5 milliard de dollars aux activités TraderTraitor liées à la Corée du Nord.
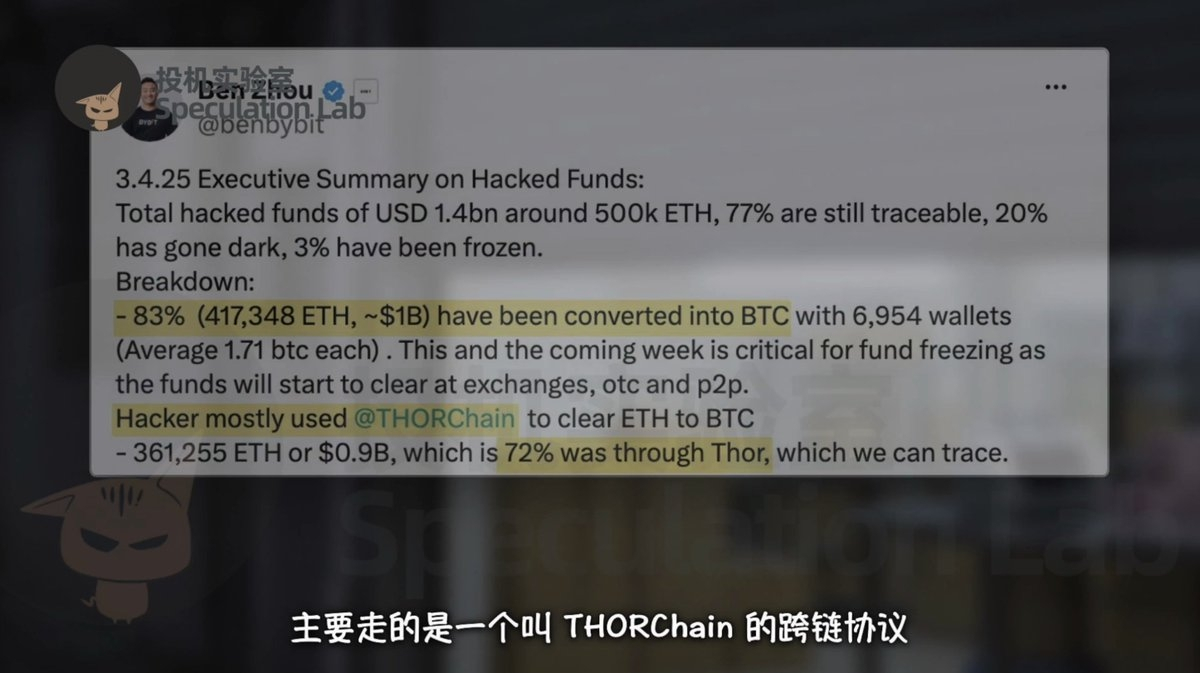
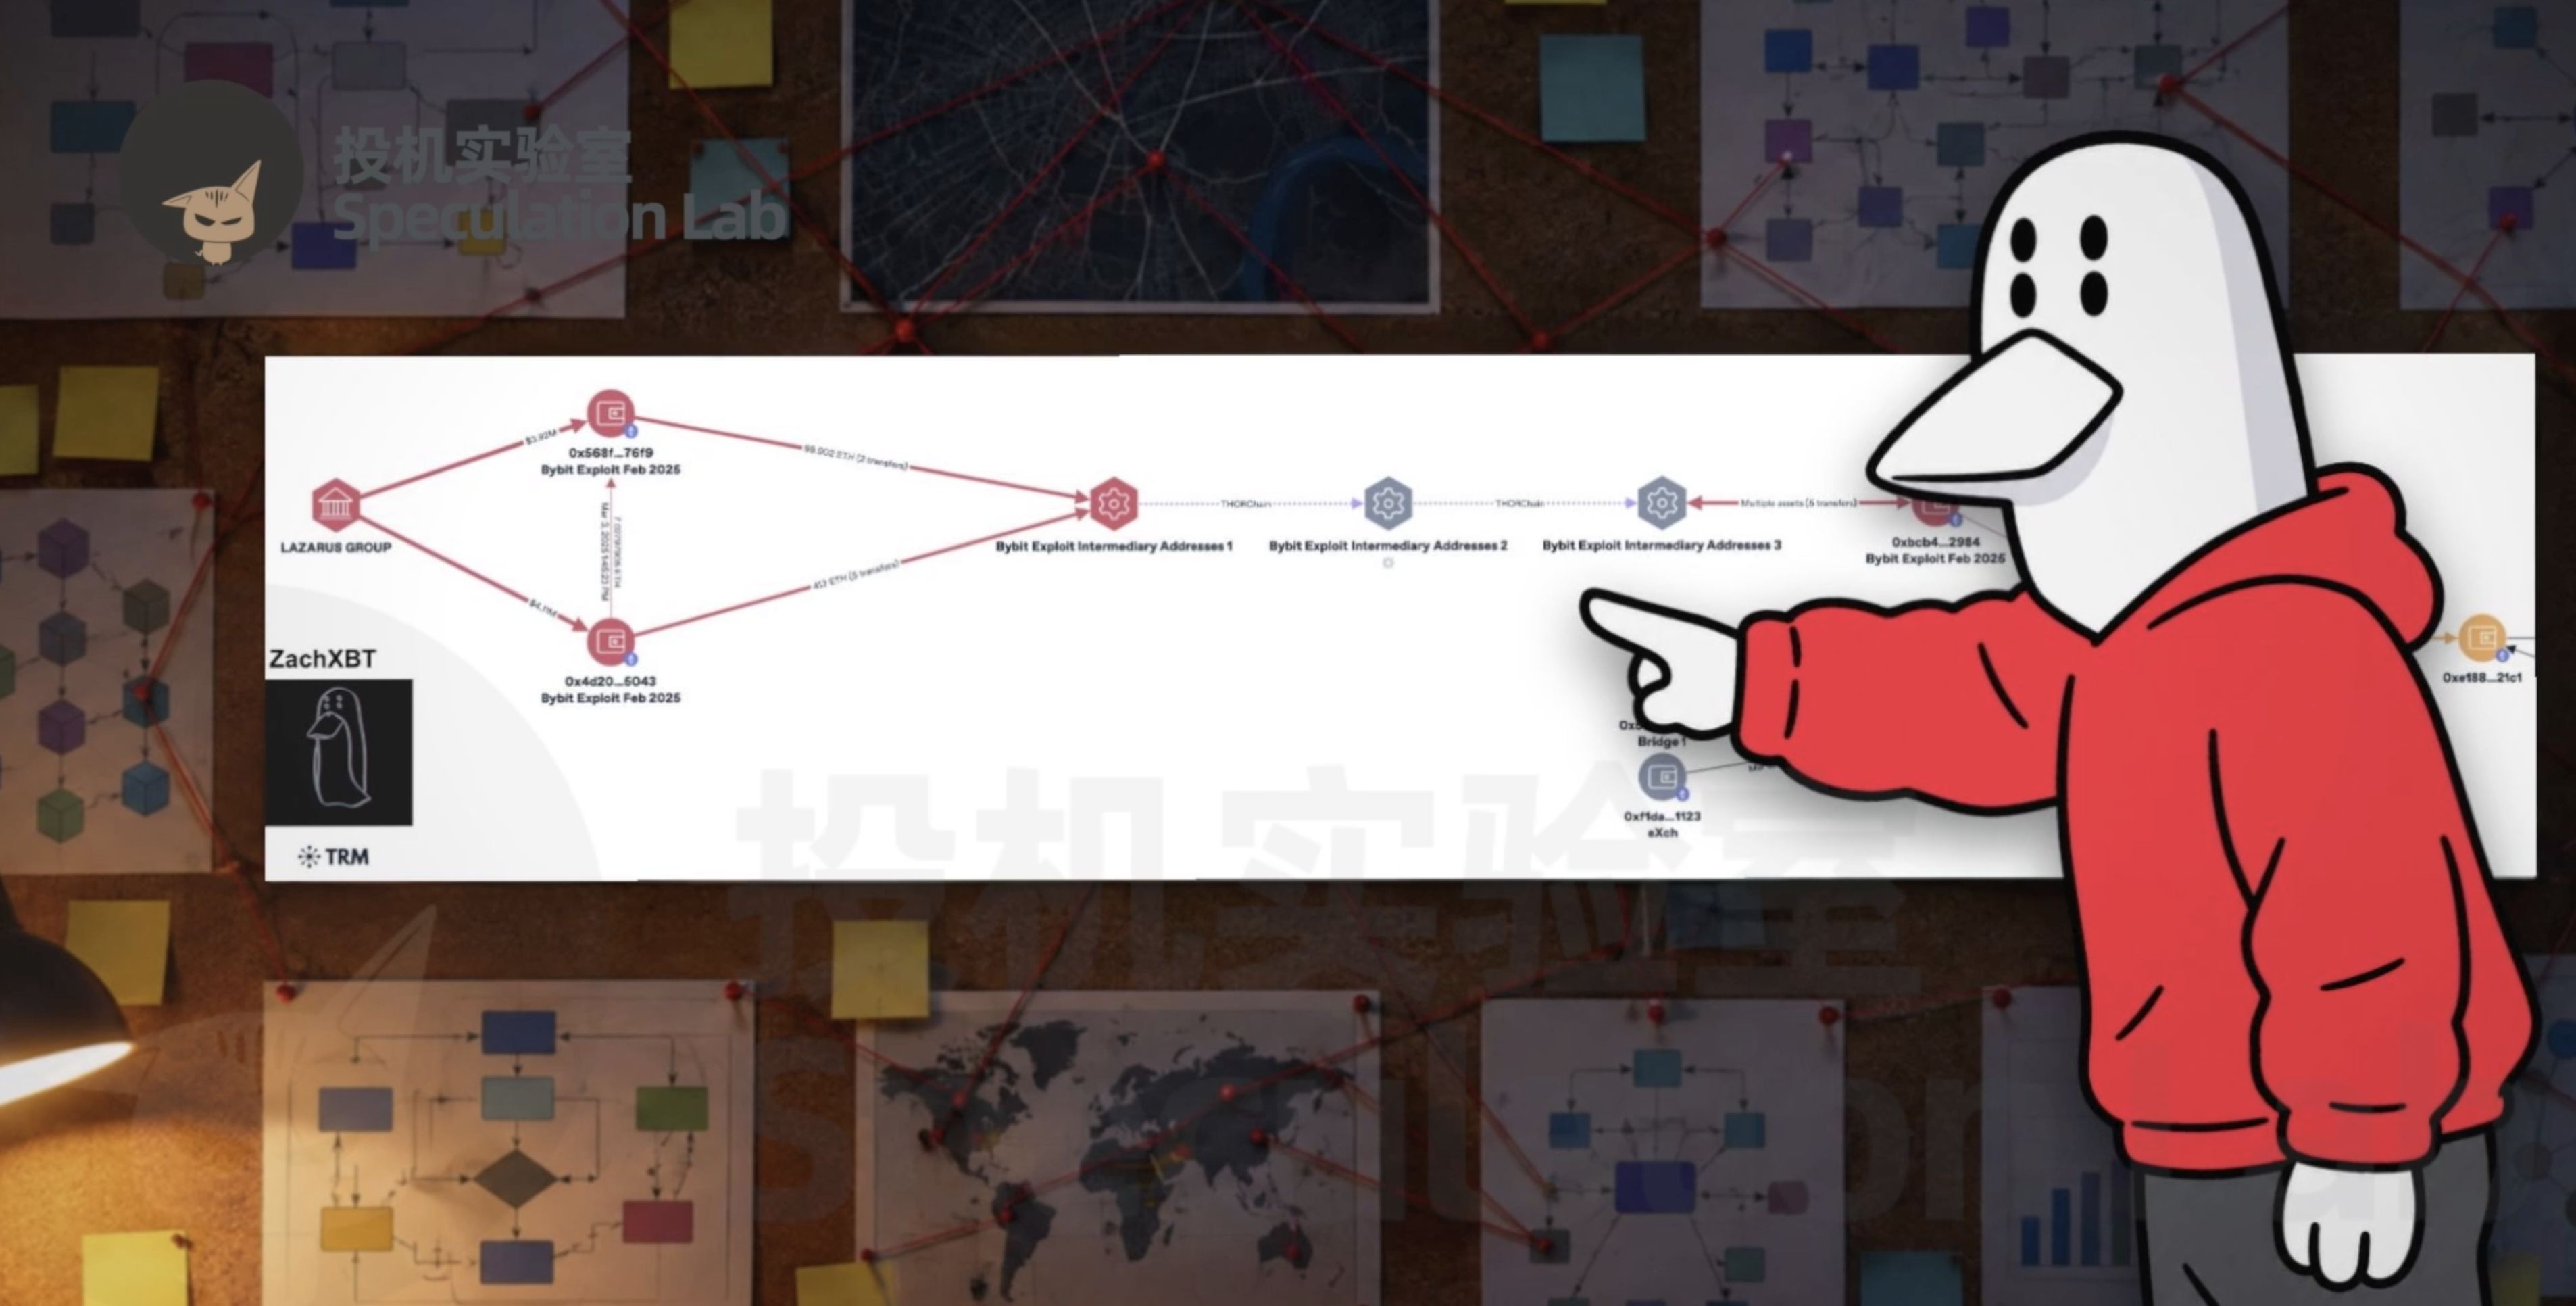
Pouvoir suivre les mouvements des fonds ne signifie pas qu’on puisse les bloquer. Les transferts sur Ethereum sont publics et transparents ; les plateformes d’échange peuvent les tracer et prendre des mesures contre les adresses concernées. Mais selon la vidéo, les fonds en éther volés ont été déplacés en seulement dix jours. La majeure partie a été convertie en bitcoins, principalement par l’intermédiaire du protocole interchaînes THORChain. Celui-ci ne nécessite pas d’inscription à un compte traditionnel, ce qui rend les interceptions très difficiles ; ces conversions ont en outre généré environ 5,5 millions de dollars de frais. Convertir les cryptomonnaies en bitcoins ne résolvait toutefois que le problème du transfert : pour transformer les fonds volés en argent réellement utilisable, il fallait encore que quelqu’un prenne le relais.
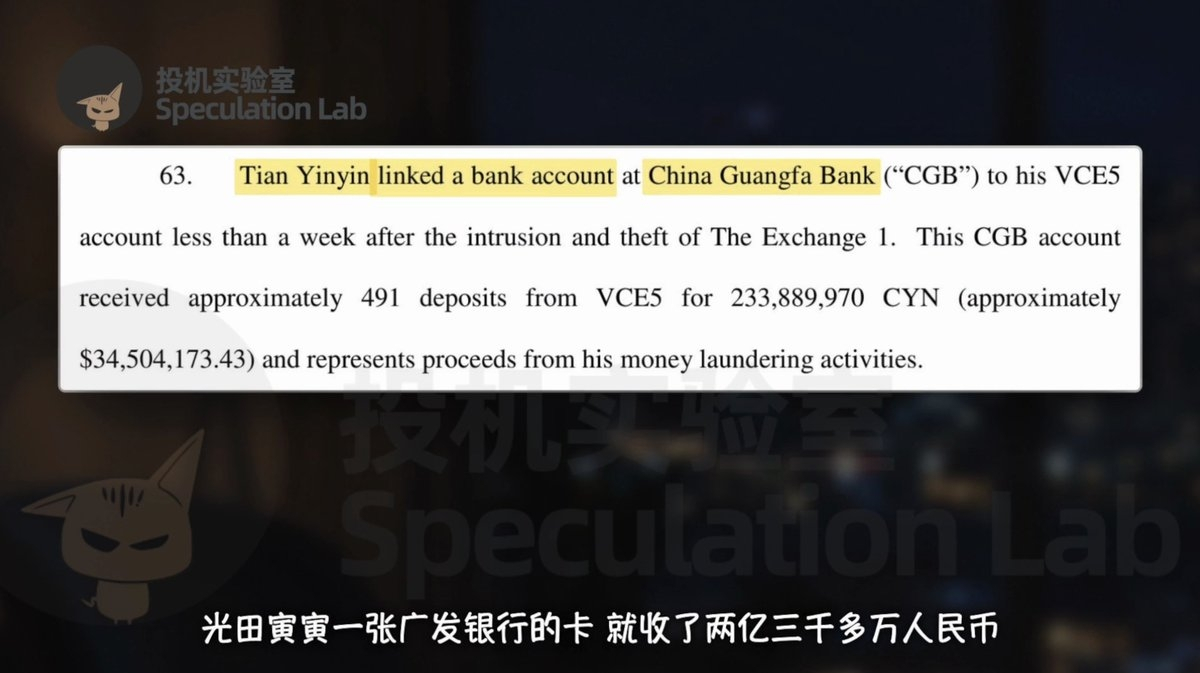
Ce n’était pas la première fois qu’un intermédiaire chinois blanchissait publiquement des fonds volés pour des hackers nord-coréens. En 2020, le ministère américain de la Justice a inculpé Tian Yinyin et Li Jiadong, accusés d’avoir blanchi plus de 100 millions de dollars en actifs numériques pour des hackers liés à la Corée du Nord. Selon les éléments de l’affaire cités dans la vidéo, le produit de la vente des cryptomonnaies avait été versé sur des comptes bancaires chinois ; un compte de la China Guangfa Bank appartenant à Tian Yinyin aurait reçu plus de 200 millions de yuans. Il s’agit des accusations et des éléments de l’affaire de l’époque, qui ne peuvent se substituer aux preuves de l’enquête actuelle. Ils montrent toutefois que le réseau de blanchiment reste un maillon essentiel entre le vol de cryptomonnaies et leur conversion en argent.
Une activité clandestine exposée dans un groupe public de service client
Dans l’affaire Bybit, cette fois, la vidéo affirme que les Nord-Coréens ont confié une grande partie du blanchiment à des groupes externes. Les personnes chargées de prendre le relais ne devaient pas seulement transférer les cryptomonnaies : elles pouvaient aussi devoir avancer des fonds et supporter le risque que l’argent reste bloqué en cours de route. Ainsi, dès qu’un échange tardait à arriver, elles se rendaient dans les groupes publics des protocoles pour relancer le service client, comme de simples utilisateurs. C’est précisément ce contraste qui a retenu l’attention de ZachXBT : les flux financiers pouvaient être fractionnés de façon très complexe, mais les personnes qui les géraient s’impatientaient, se plaignaient et finissaient par communiquer elles-mêmes les numéros de transaction. C’est ainsi que les rouages d’une activité clandestine sont apparus au grand jour dans des groupes publics de service client.
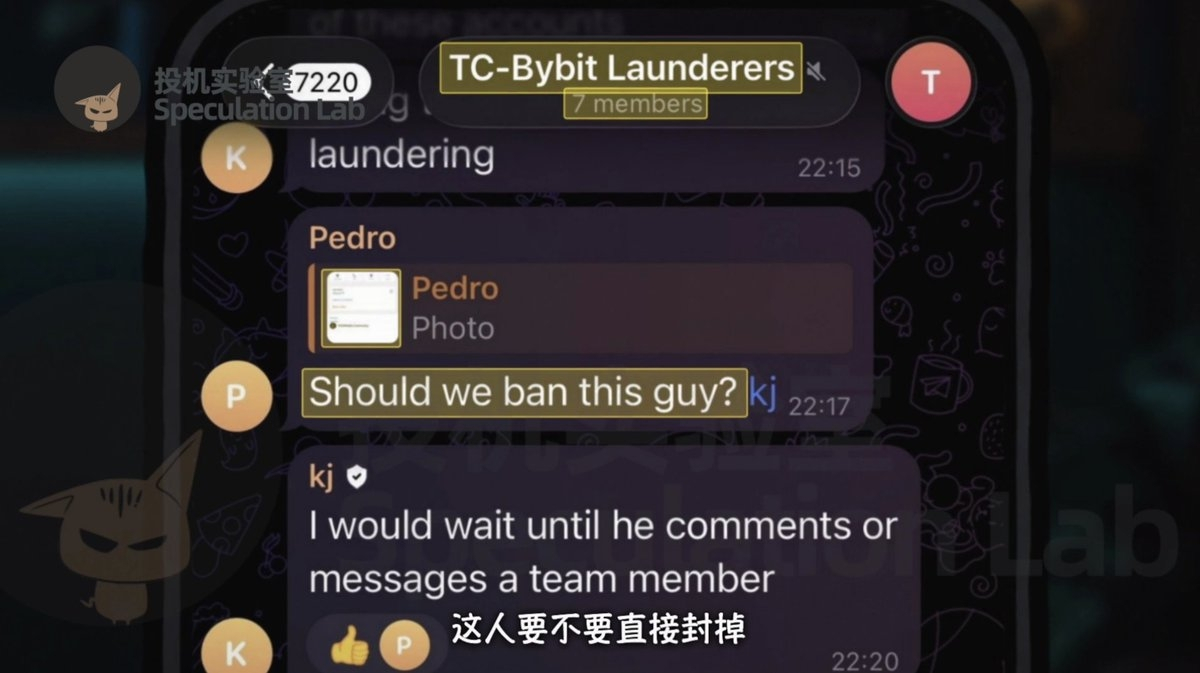
Quelques jours après l’affaire Bybit, ZachXBT a repéré plus de 15 comptes similaires dans des groupes publics sur Telegram et Discord. Il a suivi une à une les demandes d’aide qu’ils publiaient et découvert qu’elles étaient toutes liées aux fonds volés à Bybit. La vidéo mentionne aussi que certains agents du service client échangeaient discrètement des renseignements avec lui et avaient créé un petit groupe appelé « Les blanchisseurs de Bybit ». Quelqu’un a publié une capture d’écran d’un compte en demandant s’il fallait le bloquer directement. ZachXBT lui a demandé d’attendre : que la personne se manifeste d’elle-même, ou revienne solliciter le service client. Garder le compte ouvert pouvait permettre de recueillir des indices sur la prochaine transaction.
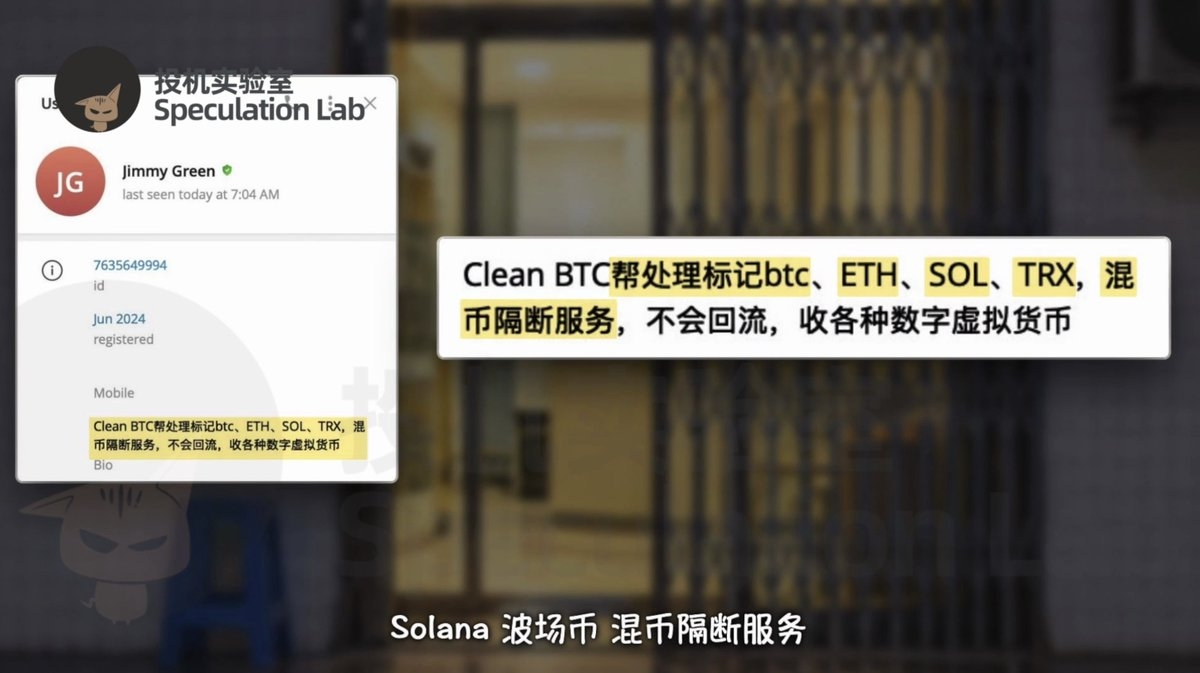
L’un des comptes s’appelait Jimmy Green. Le 25 février, il s’est plaint dans le groupe THORChain, qui comptait des dizaines de milliers de membres, que son échange n’avait pas abouti. Le service client lui a demandé de publier le numéro de transaction, et il l’a fait. En suivant ce numéro, ZachXBT a découvert que plus de quatre éthers étaient bloqués et que le portefeuille qui les avait versés avait reçu 64 éthers le jour même depuis une adresse liée aux hackers de Bybit. En consultant ensuite la description de Jimmy, il a constaté que celui-ci faisait la publicité, en chinois, de services de traitement de bitcoins, d’éthers, de Solana et de TRON signalés, ainsi que de services de cloisonnement des fonds. Son identité restait inconnue, mais sa publicité professionnelle était déjà exposée au grand jour.
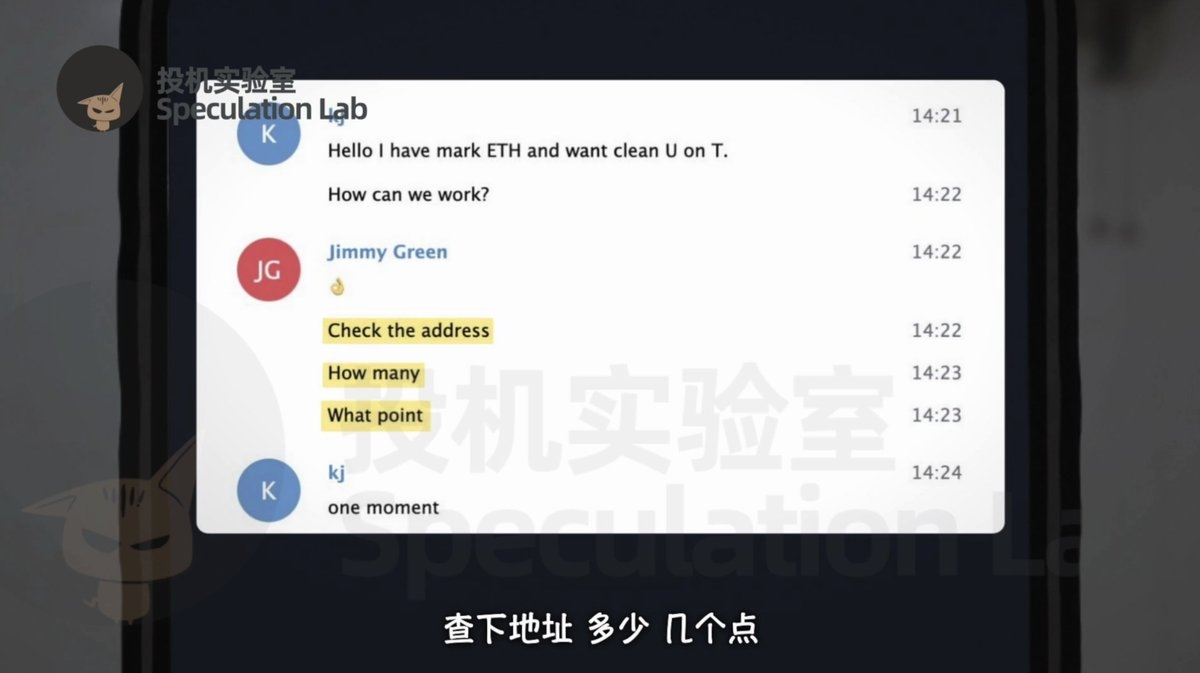
Moins d’une heure après que Jimmy a écrit dans le groupe, ZachXBT lui a envoyé un message privé. Sous le pseudonyme KJ, il a prétendu détenir des éthers signalés et vouloir les échanger contre des « U propres » sur la blockchain TRON. Jimmy lui a répondu très vite à l’aide d’un logiciel de traduction ; il ne s’intéressait qu’aux adresses, aux montants et aux frais. ZachXBT a proposé de commencer par une petite transaction, puis d’augmenter les volumes si tout se passait bien. Ils se sont mis d’accord sur des frais de 5 %. Jimmy a répondu « OK ». Plus tard, quelqu’un lui a demandé si KJ était l’abréviation de Kim Jong-un ; il a plaisanté : « Tu m’as démasqué. » C’est ainsi que l’enquêteur infiltré s’est retrouvé sur la liste des clients de Jimmy.
Chaque transaction échange des pertes contre des renseignements
Le 6 mars, ZachXBT a créé un nouveau portefeuille, y a déposé près de 350 000 USDC et en a envoyé une capture d’écran à Jimmy. Celui-ci lui a transmis un code de paiement. Le premier essai, de seulement 100 dollars, a donné lieu au retour de 100 USDT sur TRON deux minutes plus tard, sans frais. Pour la deuxième transaction, le montant est passé à 10 000 dollars. Après plus de quarante minutes d’attente, 9 500 dollars ont finalement été reçus, soit exactement 5 % de moins. Jimmy a aussi expliqué qu’il était sur le point d’arriver au bureau, a demandé au client de ne pas s’inquiéter et a insisté sur l’importance de l’honnêteté. Grâce à ce discours commercial bien rodé, une transaction soupçonnée de blanchiment ressemblait à un simple service de change.
La troisième transaction portait sur 25 000 dollars. Jimmy a expliqué qu’il faisait déjà nuit dans son pays et qu’il devait appeler quelqu’un ; le démarrage serait donc un peu lent. ZachXBT en a profité pour lui demander s’il travaillait seul ou en équipe. Jimmy a répondu qu’une personne qui opère seule risque facilement de se faire bloquer. Ils se répartissaient donc les tâches, puis, une fois les U reçus, les distribuaient à différents cambistes, c’est-à-dire à des personnes qui échangent des stablecoins contre de l’argent liquide en dehors des plateformes. Le montant finalement reçu était de 23 750 dollars, soit exactement 5 % de moins. Ces réponses ont révélé à l’enquêteur bien plus qu’un simple compte qui prenait des commandes : tout un réseau organisé, avec une répartition des tâches et des acteurs en amont comme en aval.
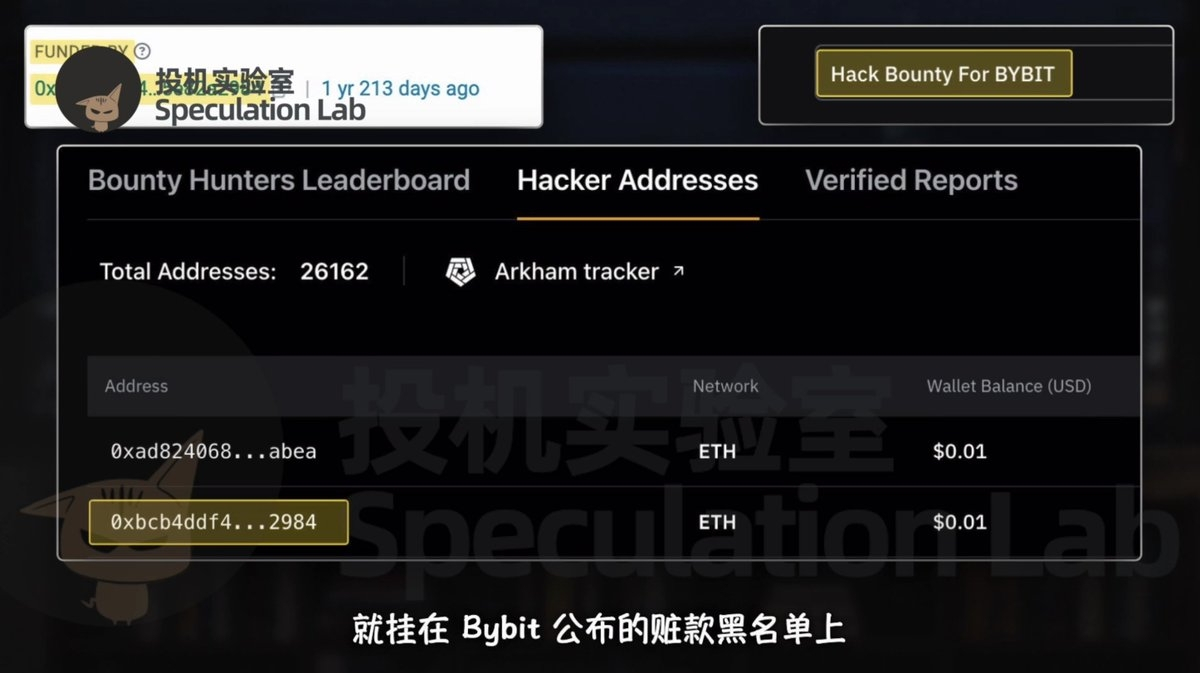
C’est un minuscule frais de minage qui a réellement permis de relier Jimmy aux fonds volés à Bybit. L’adresse de réception communiquée par Jimmy était celle d’un nouveau portefeuille. Dix minutes après avoir reçu l’argent, une autre adresse lui a transféré une petite quantité d’éthers pour payer les frais de la transaction. Or l’adresse qui avait fourni ces frais figurait sur la liste noire des adresses liées aux fonds volés publiée par Bybit. L’interlocuteur, le portefeuille de réception et l’adresse de fonds volés déjà connue formaient ainsi une seule piste. Après avoir effectué les premières transactions, ZachXBT n’a pas continué à échanger les plus de 310 000 dollars restants dans son portefeuille : il a transféré l’argent le jour même.
Pendant les jours qui ont suivi, ZachXBT a à peine répondu à Jimmy. Le 10 mars, celui-ci a commencé à lui envoyer des messages dès le matin, jusqu’à ce qu’il ne reste plus qu’un point d’interrogation. ZachXBT a feint l’agacement et lui a dit d’arrêter de le relancer : s’il avait une commande, il le contacterait. Jimmy s’est empressé de s’expliquer : les cryptomonnaies nord-coréennes étaient à l’arrêt depuis dix jours, l’équipe avait besoin de trouver du travail et elle avait déjà préparé un million de dollars, prête à démarrer à tout moment. Il pensait démarcher un client, mais il a en réalité révélé l’interruption de ses activités, l’origine des fonds en amont et les liquidités dont disposait son équipe. Cette conversation a fourni de nouvelles pistes à l’enquêteur.
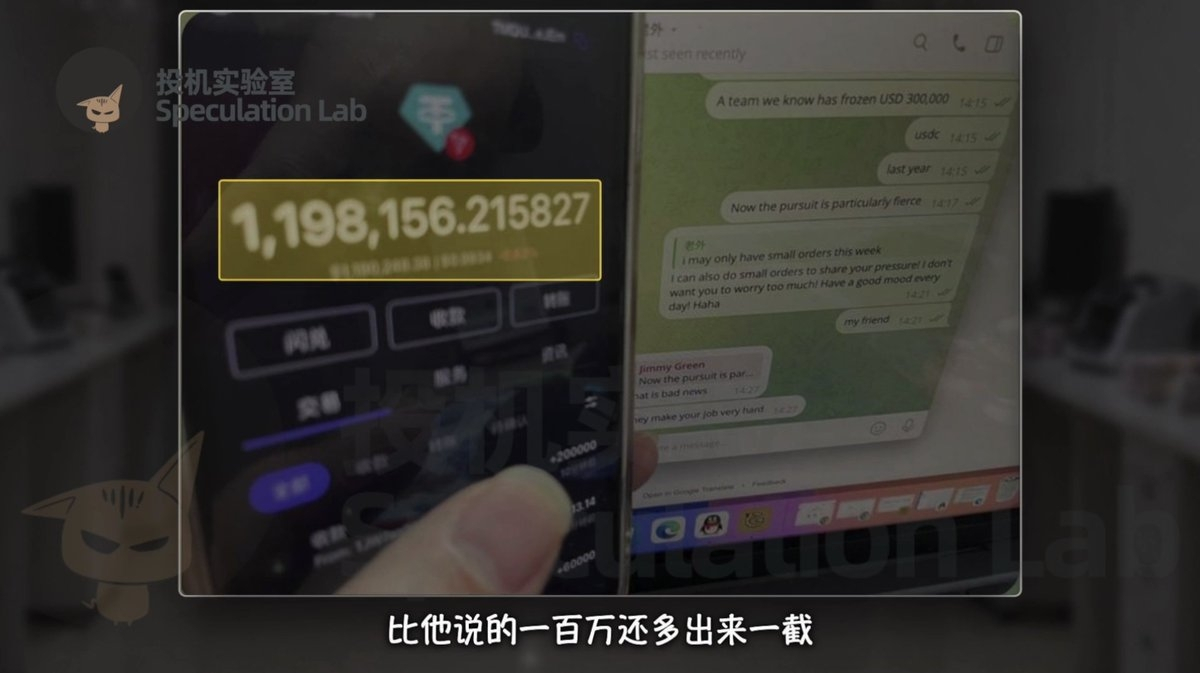
ZachXBT a dit qu’il n’avait que de petites transactions à proposer cette semaine-là, et Jimmy a accepté de les prendre. Il l’a aussi averti que l’USDC comme l’USDT pouvaient être gelés et que les contrôles étaient particulièrement stricts en ce moment. Pour prouver ses capacités, Jimmy lui a envoyé une photo où il tenait un téléphone ; son portefeuille contenait près de 1,2 million de U, soit davantage que le million de dollars annoncé précédemment. Tout en reconnaissant la pression liée au traçage, il a assuré que son équipe savait cloisonner les opérations et empêcher les gels, et que le traitement ne posait pas de difficulté. Le solde, la capacité à prendre des commandes et les prétendues garanties de sécurité étaient à l’origine des arguments commerciaux, mais ZachXBT s’en est servi pour poursuivre ses vérifications.
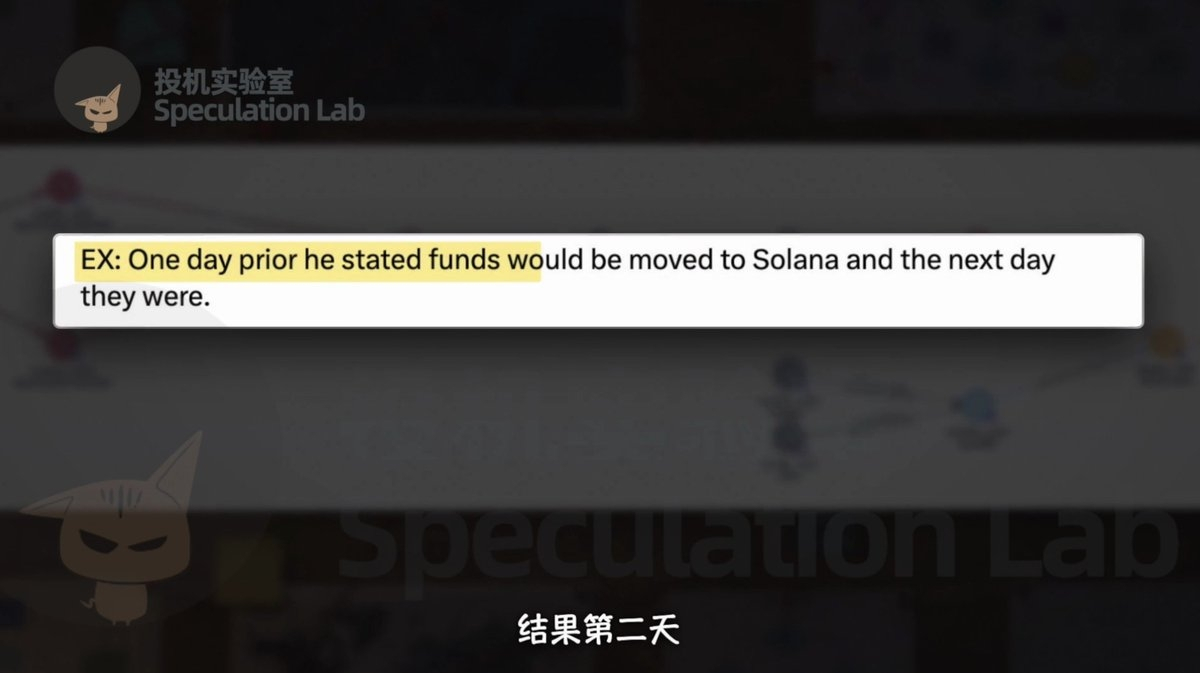
Au cours d’une conversation, Jimmy a dit que les Nord-Coréens reprendraient le travail le lendemain et que les bitcoins seraient renvoyés sur Solana. Il a aussi tenté de recruter ZachXBT, disant qu’il y avait beaucoup de travail et qu’ils pourraient gagner de l’argent ensemble. Il lui a promis que ses U ne seraient pas gelés et qu’il le dédommagerait si cela arrivait. Le lendemain, les fonds volés à Bybit ont effectivement été transférés vers Solana. Pour l’enquêteur, prédire à l’avance les mouvements des fonds avait plus de valeur qu’une simple vantardise. ZachXBT a décidé de continuer les transactions, en assumant une perte de 5 % sur chacune, pour obtenir des renseignements plus approfondis et vérifier ensuite chaque déclaration en la confrontant aux données de la blockchain.
Qui a parlé des cinquante bitcoins de Boss Jin ?
Le 12 mars, ZachXBT a effectué une nouvelle transaction de 50 000 dollars. Il a demandé à Jimmy s’il était occupé. Celui-ci a répondu qu’il traitait des bitcoins nord-coréens et a affirmé que « Kim Jong-un vient d’en libérer 50 », dont son équipe n’en recevait que 30. Jimmy a ajouté que ses fournisseurs, craignant que les U soient gelés, commençaient à tester le bitcoin et se montraient plus prudents lorsqu’ils libéraient des fonds. Il faut ici distinguer les choses : les 50 bitcoins correspondent à la quantité que Jimmy disait avoir été mise en circulation ; cela ne signifie pas que ce montant ait été confirmé comme gelé. Le fait que Kim Jong-un soit régulièrement mentionné dans la conversation ne prouve pas non plus qu’il ait personnellement ordonné ou effectué chaque transaction.
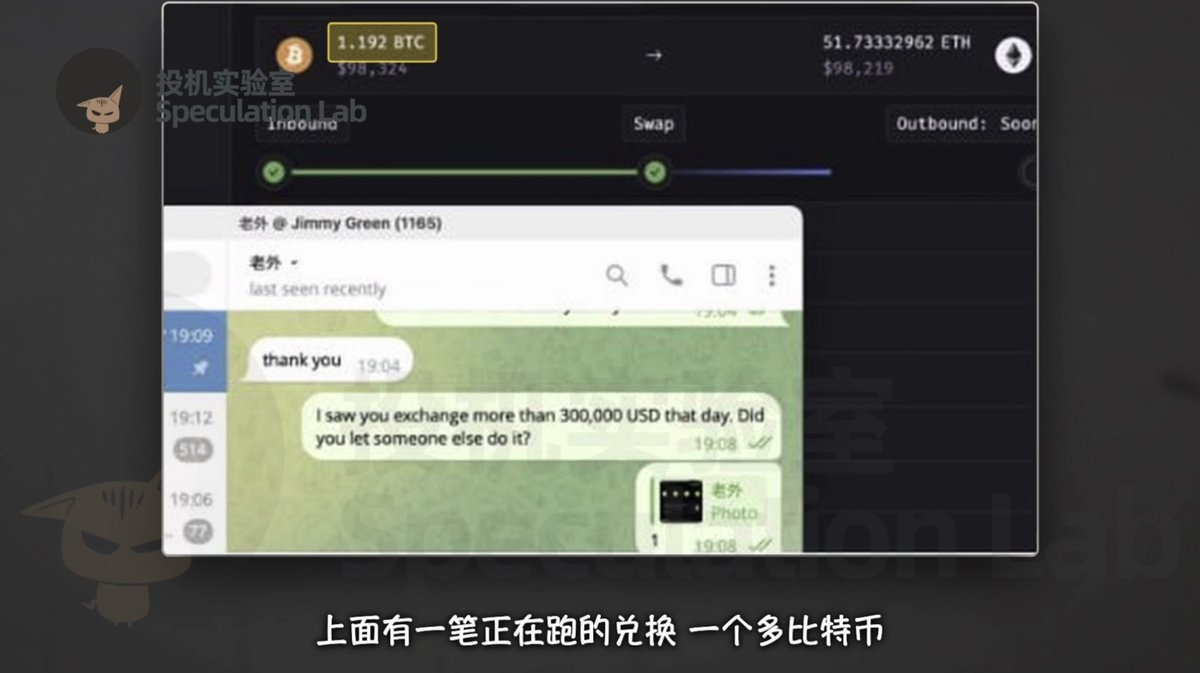
Jimmy enquêtait aussi sur ses « clients ». Ayant découvert que ZachXBT avait transféré plus de 300 000 dollars, il lui a demandé s’il avait fait appel à quelqu’un d’autre, puis l’a averti qu’il y avait beaucoup d’escrocs et qu’il ne fallait pas essayer n’importe quoi, au risque de se faire voler son argent. Jimmy lui a ensuite envoyé une capture d’écran de son ordinateur, où apparaissait une transaction échangeant un peu plus d’un bitcoin contre plus de 50 éthers. Dans la fenêtre de discussion, il l’appelait « mon ami », mais l’avait enregistré sous le nom « l’étranger ». ZachXBT a fait correspondre l’heure et le montant de la capture avec les données de THORChain, puis a remonté la piste de l’origine des bitcoins, qui l’a de nouveau conduit à Bybit.
Fournir des sous-titres (facultatif)
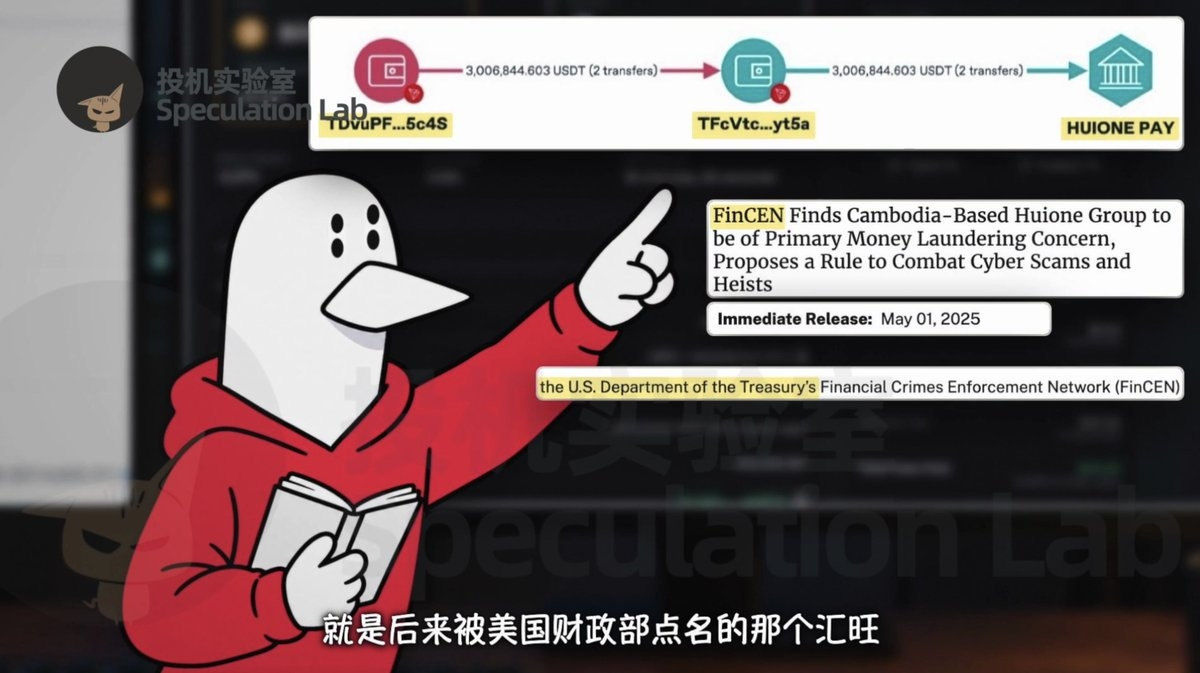
Leurs échanges ont peu à peu pris le ton de conversations entre amis. Jimmy lui demandait s’il avait mangé et s’il savait jouer au mah-jong, et lui envoyait des photos de deux grandes marmites de plats. Un week-end, il a dit qu’un ami lui avait confié le traitement de 3 millions de dollars issus d’une escroquerie. Le taux étant bas, il n’avait d’abord pas voulu accepter, mais son ami le lui avait demandé, alors il avait travaillé toute la nuit. Selon la vidéo, ces fonds ont ensuite été transférés en deux fois : d’abord 100 000 dollars, puis 2,9 millions. ZachXBT les a suivis et a découvert qu’ils avaient abouti dans des portefeuilles liés à Huione au Cambodge. Les discussions banales sur les repas, entremêlées aux mouvements de sommes colossales, ont progressivement révélé le réseau professionnel de cet intermédiaire.
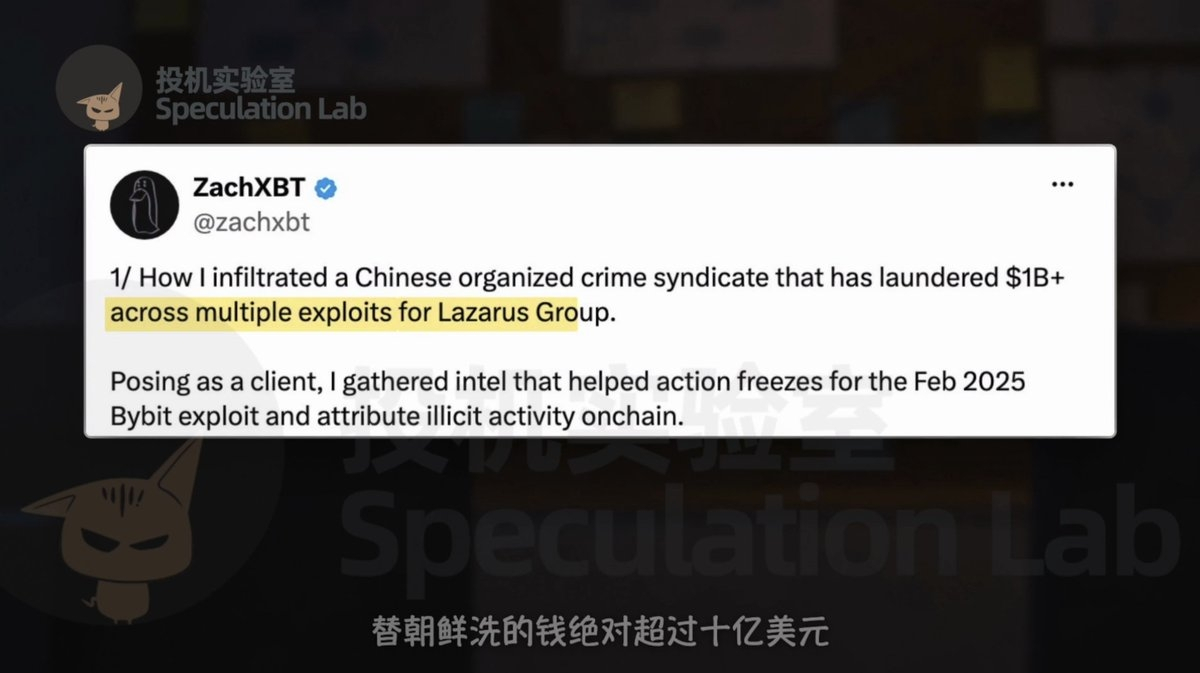
La déclaration la plus extravagante de Jimmy était que son équipe avait traité la majeure partie des 1,5 milliard de dollars d’éthers volés à Bybit. Pour savoir dans quelle mesure il exagérait, on ne peut pas se contenter de ses propres paroles. La vidéo rapporte l’évaluation plus prudente de ZachXBT : le récit de Jimmy correspondait aux schémas qu’il avait observés sur la blockchain ; en additionnant plusieurs attaques, il estimait que ce groupe avait peut-être traité plus d’un milliard de dollars pour le compte de Lazarus. Les vantardises des membres du groupe, les estimations de l’enquêteur et les transactions concrètes pouvant être vérifiées n’ont pas le même poids comme preuves ; il faut les distinguer.
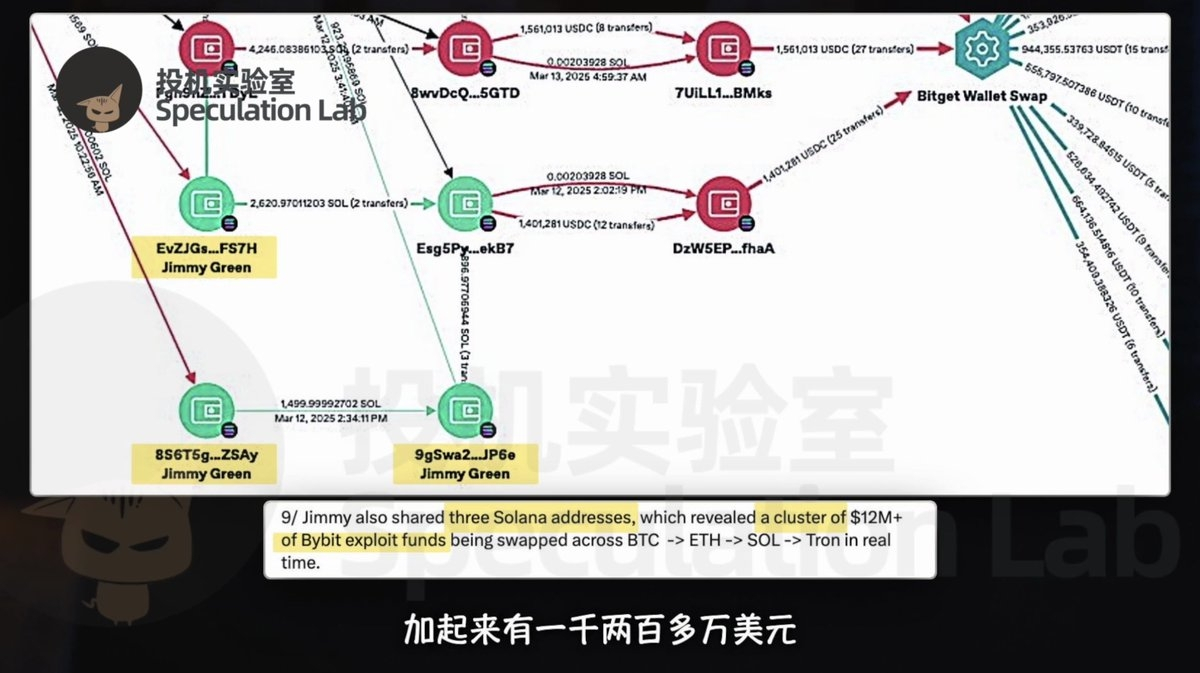
Trois adresses ont révélé plus de 12 millions de dollars
Jimmy lui a également envoyé trois adresses Solana, en disant qu’il était en train de s’en occuper ce soir-là et qu’il convertissait les cryptomonnaies de cette blockchain en TRON. En remontant la piste de ces adresses, ZachXBT a découvert toute une série de fonds volés liés à Bybit en circulation, pour un total de plus de 12 millions de dollars. Jusque-là, l’enquêteur s’était surtout servi de leurs conversations pour soutirer des informations. À présent, les adresses précises transformaient ces récits en flux financiers vérifiables. Les allers-retours entre différentes blockchains compliquaient certes le traçage, mais dès lors qu’un opérateur fournissait de lui-même un point d’entrée, les adresses jusque-là dispersées pouvaient être reliées entre elles.
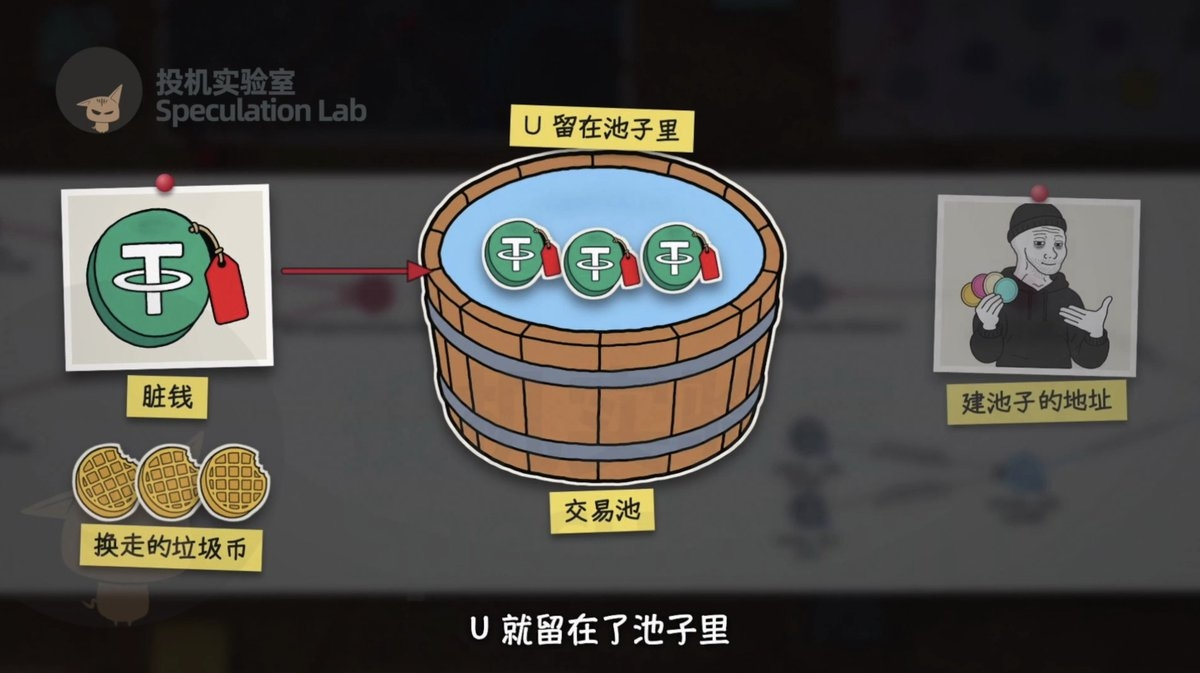
La vidéo décrit également une méthode qui consiste à masquer l’origine des fonds grâce à des pools de liquidité de jetons. Le groupe émettait plusieurs jetons que presque personne n’échangeait — WAFF, FIZZ, BUTTER et SQUIRT — puis se servait des pools pour présenter les fonds volés comme des transactions et des revenus de liquidité apparemment normaux. En apparence, l’argent semblait provenir des gains d’un pool ; mais en retraçant les adresses en amont et en aval, son origine pouvait toujours être révélée. ZachXBT a transmis aux enquêteurs les adresses qu’il avait découvertes. L’élément de preuve important n’est pas seulement l’outil utilisé, mais aussi la possibilité d’établir un lien entre les fonds ayant circulé avant et après ces opérations et des actifs volés déjà identifiés.
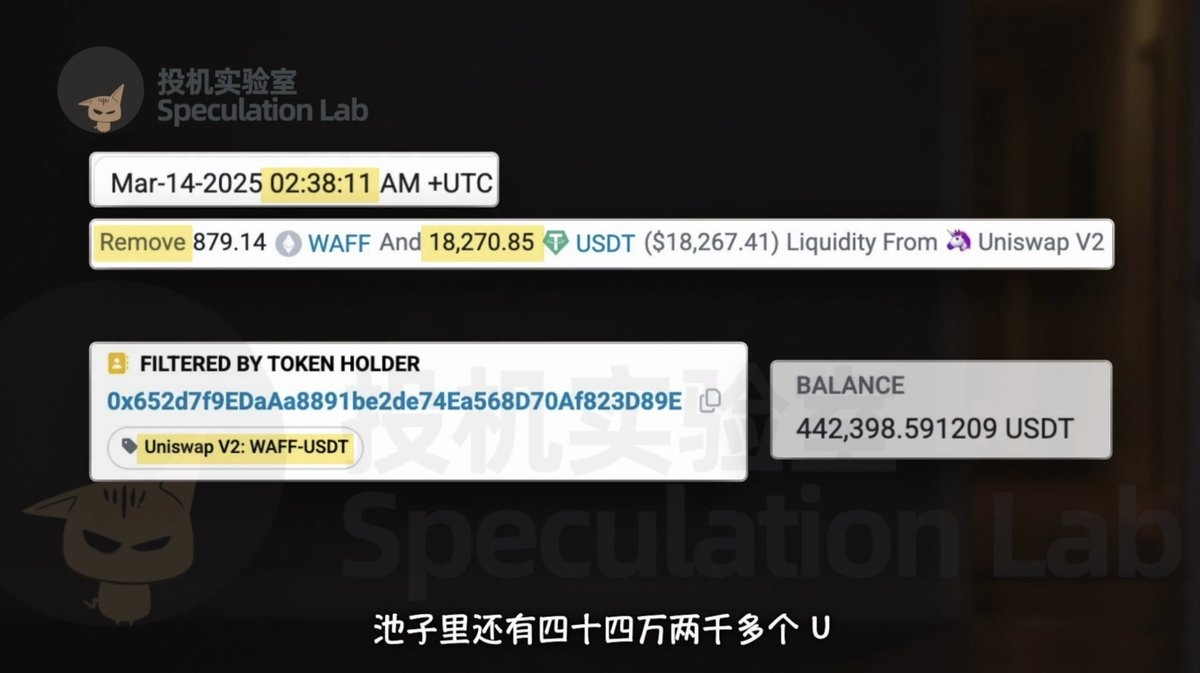
Jimmy s’était auparavant vanté qu’ils surveillaient les risques à l’avance et pouvaient prévenir la veille d’un incident. Il avait même prétendu travailler avec des personnes chez Tether. Pourtant, le 14 mars, Tether, l’émetteur de l’USDT, a gelé le pool lié à WAFF. L’adresse qui avait créé le pool venait de retirer environ 18 000 dollars une demi-heure plus tôt ; les quelque 442 000 U restants étaient bloqués à l’intérieur. Selon la vidéo, ZachXBT a pu établir que les pertes en frais s’élevaient à plus de 4 000 dollars, tandis que son enquête a contribué au gel d’un montant bien plus important. Cela ne prouve pas que Jimmy avait réellement des contacts en interne ; cela montre plutôt que sa promesse de « protection contre le gel » n’a pas permis de protéger les fonds concernés.
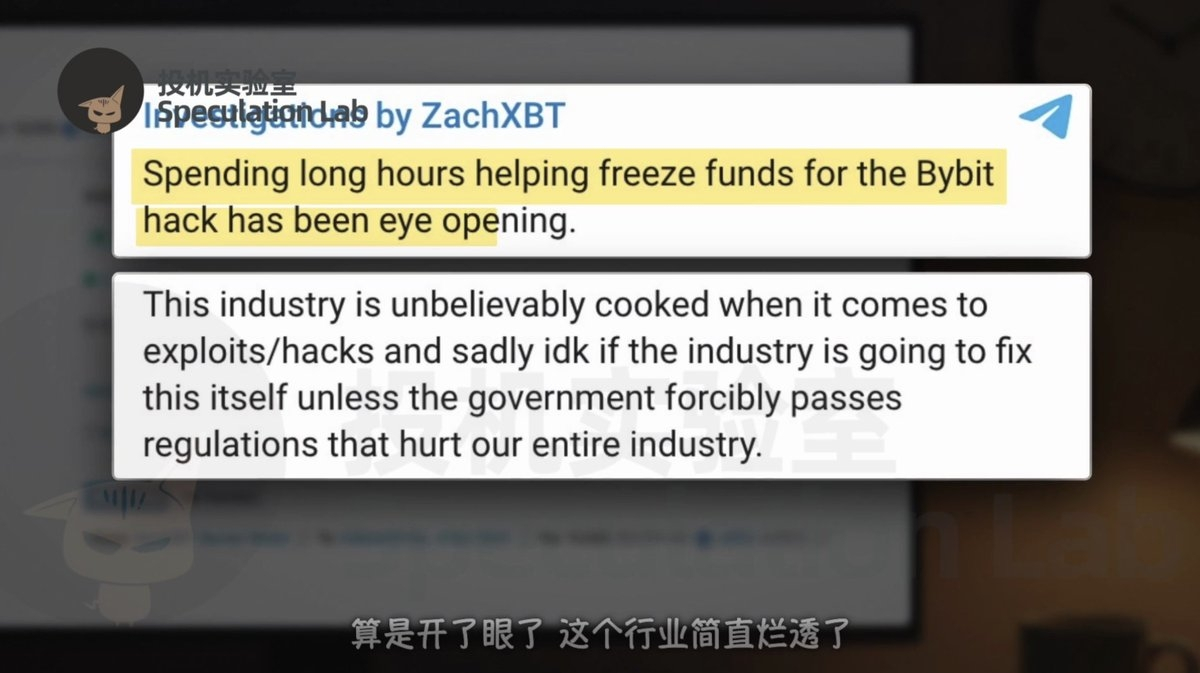
ZachXBT a transmis ces éléments au FBI, mais ne les a pas immédiatement rendus publics. Le 18 mars, quatre jours après le gel du pool, il s’est plaint sur sa chaîne, disant qu’il aidait chaque jour à geler des fonds liés à Bybit et qu’il découvrait le mauvais côté du secteur. À l’époque, le public ignorait encore avec qui il discutait et que ces renseignements lui avaient coûté son propre argent. Pour un enquêteur qui publie en ligne, il est facile de rédiger un message ; mais quand les informations concernent une enquête en cours, la date de leur divulgation ne dépend plus de lui seul. C’est pourquoi cette histoire est restée longtemps dans l’ombre.
Un an et demi plus tard, les mêmes relances réapparaissent
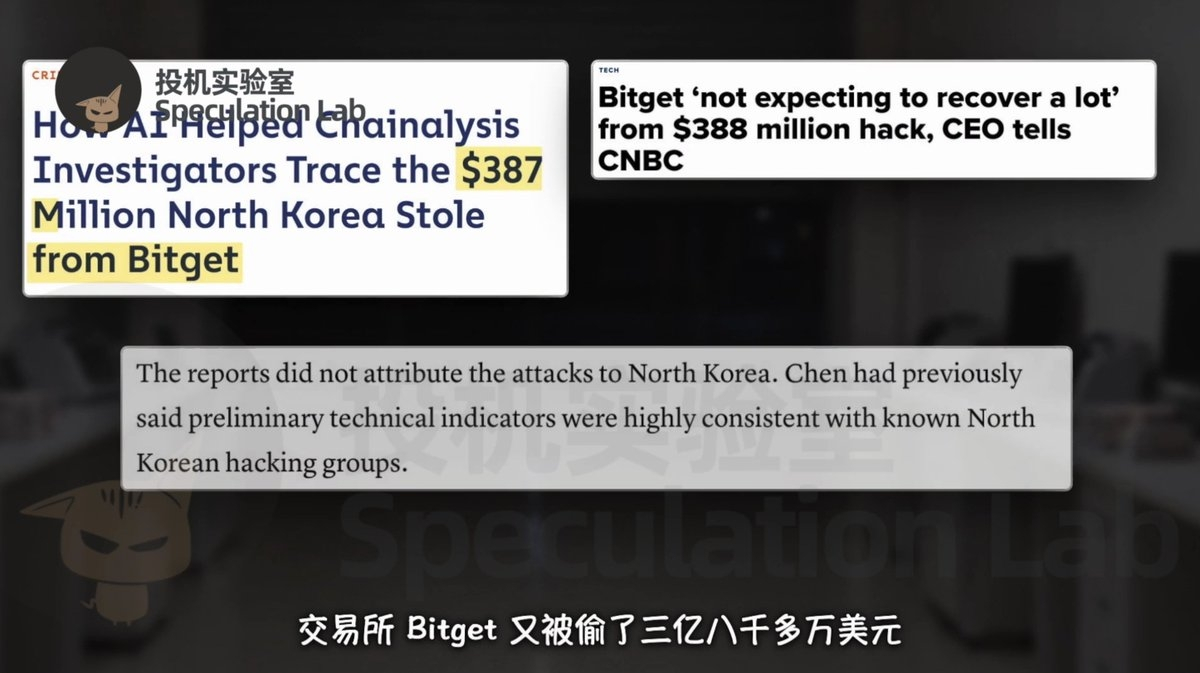
Le gel de 442 000 dollars n’a constitué qu’une percée ponctuelle. Selon les chiffres d’août 2026 cités dans la vidéo, le montant total des fonds récupérés et gelés dans l’affaire Bybit était inférieur à 80 millions de dollars, soit environ 5 % des 1,5 milliard dérobés. La majeure partie des pertes reste difficile à récupérer, et les nouvelles attaques ne se sont pas arrêtées. En septembre 2026, Bitget a été victime d’un nouvel incident de sécurité, avec environ 388 millions de dollars en jeu. Des analyses publiques ont attribué l’attaque à des hackers liés à la Corée du Nord ; ZachXBT a observé que les personnes chargées de traiter les fonds volés s’étaient de nouveau rendues dans des groupes publics pour relancer le service client. L’affaire avait changé, mais le réflexe des opérateurs, pressés de contacter le service client, était presque identique.
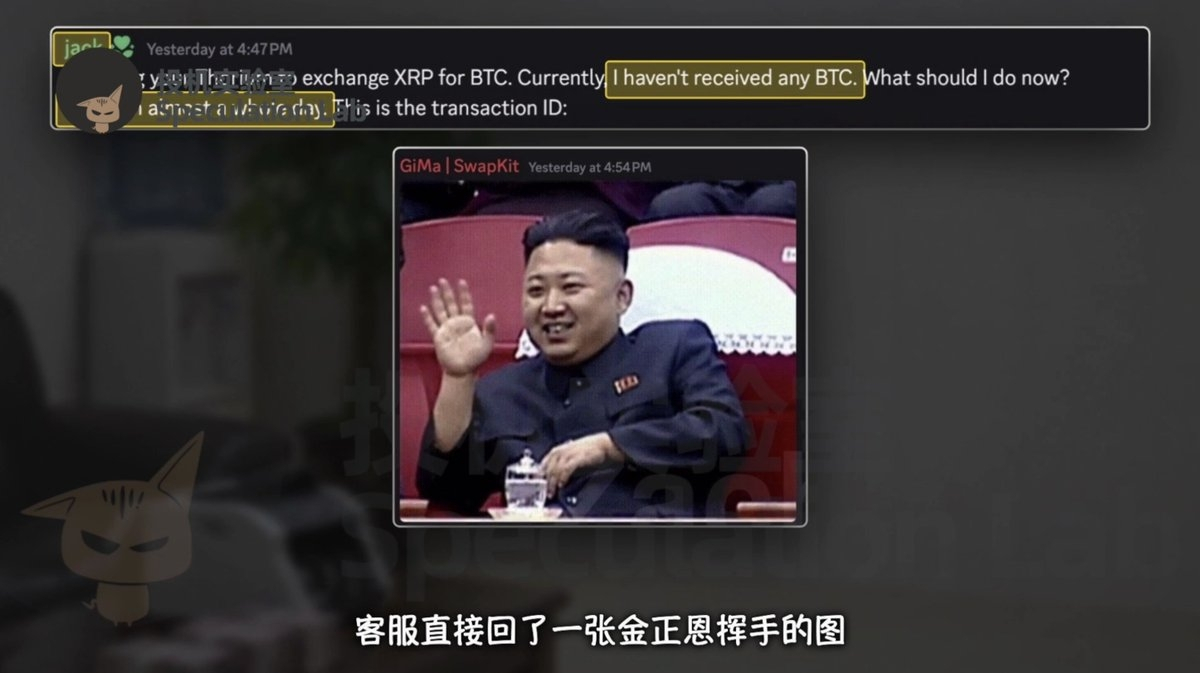
La vidéo montre un compte nommé jack, qui explique qu’il attend depuis presque une journée que les bitcoins échangés arrivent et qu’il est très inquiet : s’il perd l’argent, il aura de graves ennuis. Le service client lui répond par une image de Kim Jong-un faisant coucou et lui demande : « Kim Jong-un va-t-il se fâcher ? », avant de lui suggérer de changer de métier. Quelqu’un d’autre demande de l’aide au service client, et un autre compte s’appelle tout simplement « help me ». Plus étonnant encore, au vu de son nom, l’agent qui a envoyé l’image serait la même personne qui avait demandé à Jimmy de fournir un numéro de transfert un an et demi plus tôt. Derrière ces échanges de groupe qui prêtent à rire, on retrouve la peur des opérateurs de voir leurs fonds mal tourner, ainsi que ces scènes répétées où leurs demandes d’aide publiques finissent par révéler des indices.
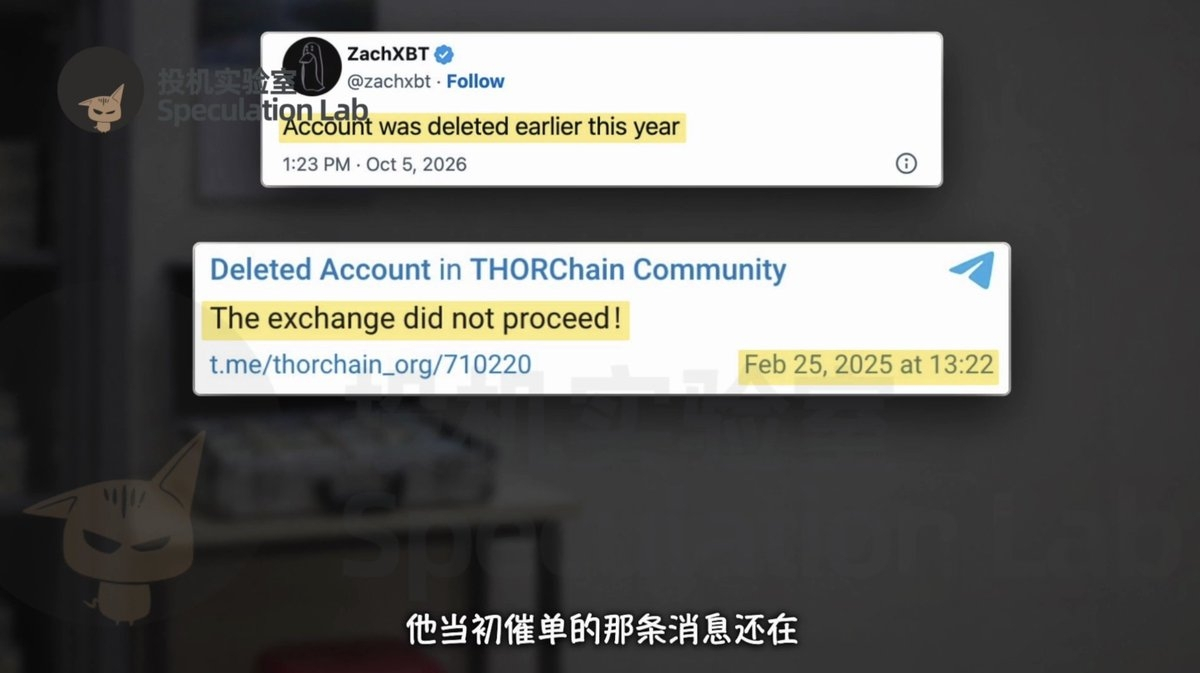
Le 5 octobre 2026, ZachXBT a enfin rendu publique son enquête sur Jimmy. Il a expliqué avoir attendu un an et demi parce que l’affaire était liée à une enquête en cours et qu’il ne pouvait pas en parler. Il avait avancé lui-même près de 350 000 dollars, mais cela ne signifie pas qu’il ait tout perdu : les transactions qu’il a réellement effectuées lui ont coûté environ 5 % chacune, avec en plus le risque que l’autre partie disparaisse avec l’argent. Selon la vidéo, personne ne l’a rémunéré pour cette enquête ; il dépend principalement du soutien de fondations et de dons. Des internautes lui ont conseillé d’engager des gardes du corps. Il a répondu qu’une protection 24 heures sur 24 dépassait un peu son budget. Traquer ces pistes lui a coûté non seulement du temps, mais l’a aussi exposé à des risques financiers et physiques.
Plus tard, le compte Telegram de Jimmy a été supprimé. Les messages où il relançait le service client dans le groupe THORChain étaient toujours là, mais son nom était devenu « Deleted Account ». ZachXBT n’a pas expliqué comment ils avaient perdu contact, si Jimmy avait eu des soupçons, quelle était sa véritable identité ni s’il avait été arrêté. La disparition du compte peut facilement donner l’impression que l’histoire est terminée, mais les informations publiques ne permettent pas de conclure cela. Ce que l’on peut voir, ce sont des captures d’écran de conversations, des mouvements de fonds et quelques résultats de gels. Ce qui reste invisible, c’est ce qu’est devenu cet intermédiaire et la suite que connaîtra l’enquête.
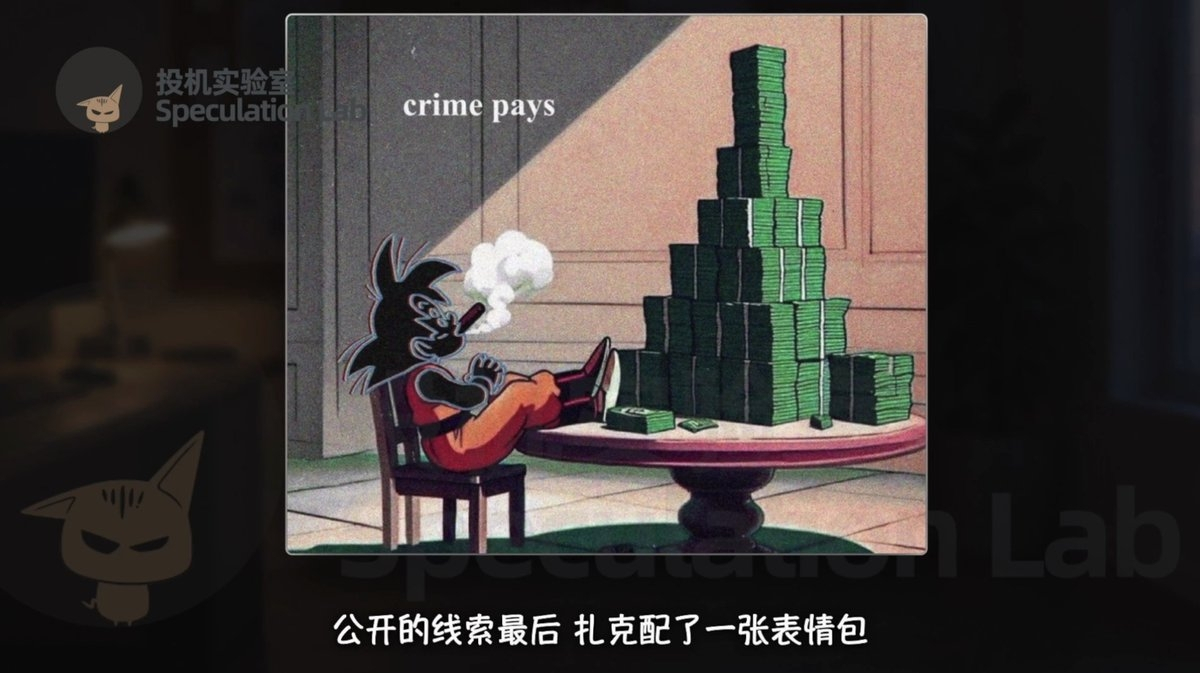
Pour conclure ses révélations publiques, ZachXBT a publié un mème : un personnage de dessin animé, les pieds posés sur son bureau, fume un cigare devant un tas de billets, avec la légende « crime pays » — le crime paie. Cela ressemble davantage à une amère ironie : les vols de sommes colossales peuvent se produire rapidement, mais les pertes sont longues et dangereuses à récupérer. Dans le secteur des cryptomonnaies, on est très proche de l’argent, et les enquêteurs peuvent ainsi se retrouver au contact de puissants hackers, d’organisations de blanchiment et d’acteurs étatiques. Cette opération d’infiltration n’a pas permis de récupérer tous les fonds volés, mais elle a révélé au public les rouages du réseau et des pistes cruciales. Ceux qui ont pris des risques pour cela méritent d’être reconnus.