

Imaginez : vos cryptoactifs sont bien là, la blockchain fonctionne, le prix n’a presque pas changé, mais impossible de transférer vos fonds. L’un des signataires est indisponible, un deuxième service a suspendu ses opérations et le service client vous demande de patienter. Dans une telle situation, la qualité de la conservation se mesure de façon très concrète : qui est habilité à agir, quelles preuves vous appartiennent et combien de temps il faudra pour rétablir l’accès.
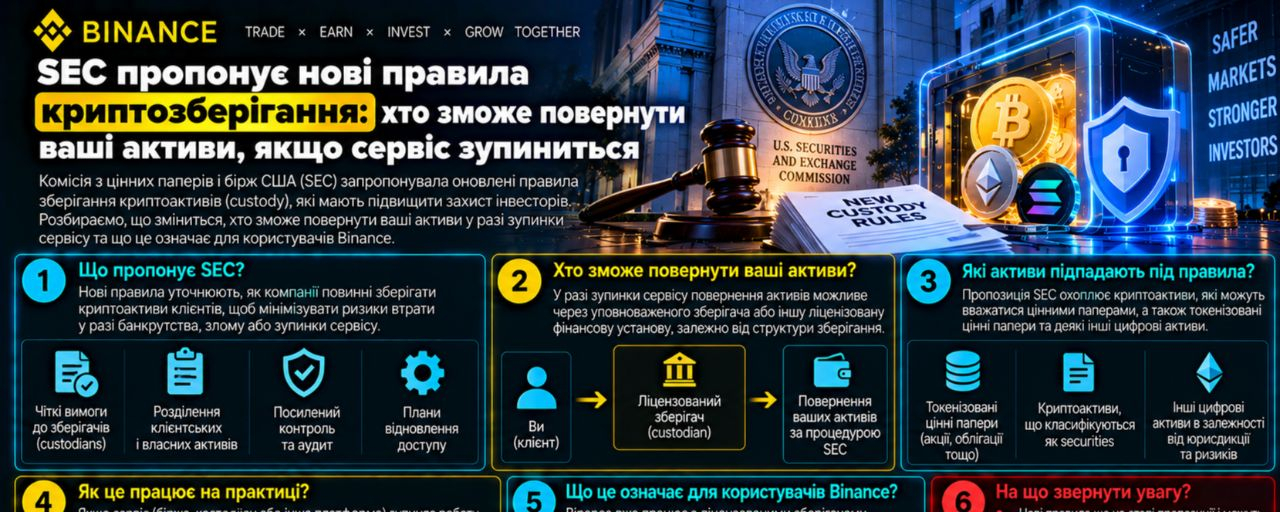
C’est précisément sous cet angle pratique que je propose de lire la nouvelle du 1er octobre 2026. La SEC, la Securities and Exchange Commission des États-Unis, a proposé des règles spécifiques sur la conservation des cryptoactifs destinées aux conseillers en investissement enregistrés et aux fonds réglementés. La proposition prévoit notamment la conservation par les conseillers eux-mêmes dans certaines circonstances et la possibilité de recourir à des sociétés fiduciaires constituées en vertu du droit des États. Il s’agit d’une description du cadre proposé, et non de l’annonce de son entrée en vigueur.
Les commentaires peuvent être soumis pendant les 60 jours suivant la publication du projet dans le Federal Register. Le délai court précisément à partir de cette publication ; il est donc incorrect d’ajouter mécaniquement 60 jours à la date du communiqué de presse. Le communiqué vérifié ne permet pas de conclure qu’un fonds quelconque a déjà obtenu une autorisation illimitée de conserver lui-même n’importe quel jeton. Les conditions concrètes d’application nécessitent une analyse distincte du texte du projet et de la décision finale à venir.
Pourquoi est-ce important au-delà du calendrier réglementaire américain ? Dans la déclaration qui accompagne la proposition, le président de la SEC, Paul Atkins, décrit un problème pratique : les capacités des dépositaires peuvent prendre plusieurs mois de retard sur l’apparition de nouveaux cryptoactifs. Il s’agit de la position d’un responsable sur les raisons de la proposition. J’en tire la conclusion suivante : l’accès institutionnel à un actif dépend aussi de la capacité à organiser sa conservation, sa comptabilisation et le contrôle des opérations. La demande d’achat ne suffit pas.
Cela soulève une question utile pour l’utilisateur ordinaire de Binance Square. Si un gestionnaire professionnel doit comprendre qui contrôle les actifs et selon quelles procédures ils sont restitués, il vaut la peine de poser les mêmes questions pour son propre portefeuille. L’échelle peut être mille fois différente, mais une clause contractuelle négligée ou un point de défaillance unique ne perd pas de son importance parce que le solde est modeste.
Je divise la conservation en trois tâches. Premièrement, autoriser techniquement l’opération correcte et empêcher celle qui n’est pas autorisée. Deuxièmement, établir par des documents à qui appartiennent les actifs et qui a le droit de donner des instructions. Troisièmement, veiller à ce que ces instructions soient exécutées au moment voulu. Il s’agit de mon cadre d’analyse. Son intérêt est qu’une solution solide pour une tâche ne garantit pas automatiquement une solution solide pour les deux autres.
Par exemple, un système de signatures complexe peut bien protéger contre les actions d’un seul employé. Mais il n’explique pas comment votre part est comptabilisée sur une adresse commune. Une comptabilité distincte peut clairement faire apparaître cette part, mais elle ne garantit pas à elle seule que le service fonctionnera la nuit. Et un bouton de retrait rapide ne dit rien du droit de l’opérateur d’utiliser les actifs dans d’autres opérations. Il faut vérifier l’ensemble des caractéristiques.
Commençons par préciser le terme lui-même. Dans son bulletin éducatif, Investor.gov explique la conservation à travers le mode d’accès aux cryptoactifs : un portefeuille gère les clés, tandis que les actifs eux-mêmes sont comptabilisés sur le réseau. En cas de conservation autonome, l’utilisateur est responsable des clés ; en cas de conservation par un tiers, l’accès est géré par le prestataire. « Chaud » ou « froid » décrit une autre caractéristique ; les deux types peuvent donc exister dans différents modèles de conservation. Il s’agit d’un contenu éducatif publié par des employés de la SEC le 12 décembre 2025, qui n’a pas force de nouvelle règle.
Examinons l’aspect technique à travers la multisignature. La documentation de Safe décrit un seuil de confirmations : pour une opération ordinaire, un nombre défini de signatures des propriétaires du compte est requis. Elle explique également que les modules connectés peuvent exécuter des opérations par un autre mécanisme, en contournant la vérification habituelle des signatures. L’évaluation de la configuration doit donc aussi tenir compte des modules et des autorisations supplémentaires. La simple mention « 2 sur 3 » ne décrit pas entièrement le contrôle.
Exemple hypothétique : une organisation utilise un système ordinaire « 2 sur 3 », sans voie d’exécution supplémentaire. Trois signataires indépendants — A, B et C. Trois paires peuvent autoriser une opération : A+B, A+C et B+C. L’indisponibilité d’un signataire laisse une paire opérationnelle. L’indisponibilité de deux signataires signifie que le seuil ne peut plus être atteint. Il s’agit d’une propriété du système défini, et non d’une estimation statistique de sa fiabilité.
Modifions maintenant une condition. Deux clés se trouvent sur des appareils dont l’accès peut être rétabli au moyen d’un même compte. Formellement, il y a toujours trois signatures, mais dans notre modèle, la compromission de ce compte pourrait mettre en danger deux clés à la fois. Ou bien les deux employés requis se trouvent au même endroit, sans connexion. Le nombre de clés ne dit pas à quel point les causes de leur perte ou de leur indisponibilité sont indépendantes.
Relever le seuil a aussi un coût. Avec un système « 3 sur 3 », l’indisponibilité de n’importe lequel des trois participants bloque une opération ordinaire. Cela peut correspondre à une certaine politique de contrôle, mais exige une autre organisation du travail. Le choix du seuil est un compromis entre la protection contre une action indésirable et la capacité à en réaliser une nécessaire. Pour un portefeuille personnel, une complexité que le propriétaire ne peut pas gérer avec assurance devient elle-même une source de risque.
Les aspects documentaires sont tout aussi importants. La directive NYDFS en vigueur sur la page consultée, datée du 30 septembre 2025, a remplacé la version précédente de 2023. Pour les dépositaires qu’elle couvre, elle décrit la séparation des actifs des clients et des actifs de l’entreprise, ainsi qu’une comptabilité distincte. Parmi les structures possibles figurent aussi des portefeuilles clients communs assortis d’une comptabilité appropriée. Ainsi, le fait que plusieurs clients partagent une même adresse ne prouve pas, à lui seul, que leurs actifs sont mélangés avec ceux de l’entreprise. Cette directive s’applique aux établissements concernés placés sous la supervision du NYDFS ; elle ne définit pas de règles universelles pour toutes les plateformes du monde.
Ma conclusion pratique : il faut établir le lien entre l’enregistrement sur le réseau, la comptabilité interne et le contrat. À titre hypothétique, si l’adresse client contient 100 unités d’un actif et que le total des soldes clients s’élève à 100, les chiffres concordent. Mais cette seule concordance n’explique pas tous les droits des parties, les restrictions de transfert ni l’existence d’autres obligations. Chaque affirmation doit être étayée par une preuve correspondante.
Même une simple comparaison doit porter sur un seul et même moment. Supposons qu’un retrait de 5 unités figure déjà dans la comptabilité interne, tandis qu’un relevé de l’adresse, établi plus tôt, en indique 100. La comparaison avec le nouveau total client de 95 révèle un écart de 5. Dans notre exemple, il s’explique par le moment où le relevé a été effectué. Avant de conclure à un excédent ou à un déficit, il faut harmoniser les dates comptables et vérifier l’opération en cours d’exécution.
Vient ensuite la disponibilité dans le temps. Pour le détenteur d’une position à long terme, un retard peut être gênant ; pour une personne qui doit effectuer un paiement demain, il peut compromettre le respect de ses obligations. Je propose d’évaluer non pas la « vitesse de la plateforme » dans l’abstrait, mais son propre délai : à quel moment l’actif est nécessaire, sur quel réseau et sous quelle forme. Le transfert d’un jeton, sa vente et la réception de fonds utilisables pour payer sont des étapes distinctes.
Modèle hypothétique de disponibilité : le portefeuille a une valeur indicative de 20 000 dollars. Sur ce montant, 16 000 sont détenus auprès du service A et 4 000 dans le canal B, indépendant et vérifié. Des paiements de 3 000 dollars doivent être effectués au cours des deux prochains jours. Si la valeur des actifs reste inchangée et que B est accessible, sa réserve couvre le besoin et laisse une marge de 1 000 dollars avant frais. La couverture est de 4 000 / 3 000 = 1,33 fois.
Si B ne dispose que de 2 000 dollars, le déficit s’élève à 1 000 dollars, même si le portefeuille total peut toujours valoir 20 000 dollars. Si les actifs détenus en B perdent 10 % de leur valeur, les 4 000 initiaux tombent à 3 600 et la marge au-dessus du paiement est réduite à 600. Il s’agit d’un test de résistance hypothétique, et non d’une prévision de baisse ou d’un conseil de détenir une part précise d’un actif donné. Il montre pourquoi la réserve destinée à un paiement défini doit aussi être évaluée dans la devise de ce paiement.
L’indépendance du canal B est ici une condition essentielle. Si les deux applications utilisent le même dépositaire final ou le même mode d’authentification, une seule cause peut les rendre indisponibles. Deux logos offrent alors moins de diversification qu’il n’y paraît. À l’inverse, ajouter un troisième service signifie aussi un mot de passe supplémentaire, un ensemble de règles et un itinéraire de transfert de plus. Il convient de mettre en balance les avantages de la répartition et la capacité à la gérer.
On peut le voir dans un autre exemple hypothétique. Un déposant a placé 12 000 dollars par l’intermédiaire du service A et 8 000 par celui du service B. D’après les documents, les deux confient la conservation à l’établissement C. Si C cesse complètement de traiter les retraits, les 20 000 dollars en dépendent dans le scénario donné. La répartition de 60 % et 40 % entre les interfaces n’a pas limité ce risque précis à 60 % du portefeuille. Il ne s’agit pas d’une affirmation sur la structure d’une plateforme d’échange nommément désignée.
Combien coûte une telle organisation de l’accès ? Examinons une comparaison hypothétique de deux modèles sur un an. Dans le premier, les frais annuels de conservation s’élèvent à 0,30 % d’un montant de référence inchangé de 20 000 dollars, soit 60 dollars. Douze transferts à 5 dollars ajoutent 60 dollars. Le total est de 120 dollars, soit 0,60 % du montant initial. Tous les tarifs sont fictifs et servent uniquement au calcul ; ils ne sont ceux ni de Binance ni d’un autre prestataire réel.
Dans le deuxième modèle, l’utilisateur organise lui-même la conservation : le matériel et les supports de sauvegarde coûtent 180 dollars, et les mêmes douze transferts coûtent 60 dollars. La première année revient à 240 dollars. Sur trois ans, si rien n’est remplacé et que les prix ne changent pas, cela représente 180 + 3 × 60 = 360 dollars. Le premier modèle coûtera lui aussi 3 × 120 = 360 dollars sur trois ans. Le temps personnel, les impôts et les pertes éventuelles ne sont pas pris en compte ici.
Il est intéressant de constater que l’égalité disparaît lorsque le montant change. Avec un portefeuille inchangé de 100 000 dollars, le premier modèle coûte 300 + 60 = 360 dollars par an, soit 1 080 dollars sur trois ans. Dans nos hypothèses, le deuxième reste à 360 dollars sur trois ans. La différence est de 720 dollars. Ce résultat ne compare toutefois que les coûts : il ne prouve ni une qualité de service identique, ni une sécurité équivalente, ni la supériorité de la conservation autonome pour chaque personne.
Je n’ajoute pas à ce tableau une « probabilité de piratage de 1 % » inventée. Sans données, un tel chiffre ne ferait que masquer l’inconnu sous l’apparence d’un calcul précis. On peut plutôt vérifier des scénarios concrets : perte d’un appareil, indisponibilité temporaire de l’utilisateur principal, service qui ne répond pas, modification du réseau de retrait. Pour chaque cas, il est utile de savoir qui doit agir ensuite et dans quel délai. Ces informations sont vérifiables même sans modèle de probabilités.
Je commencerais la vérification pratique par une page de notes personnelles, sans clés secrètes. Elle indiquerait la dénomination légale de la contrepartie, le produit, le réseau, le type d’accès, la méthode de récupération, les délais de retrait et l’emplacement du contrat. Je noterais séparément qui peut modifier les autorisations ou approuver un transfert. Ces notes ne doivent contenir aucun secret permettant de voler les fonds. Elles doivent aider à comprendre la structure lorsque l’interface habituelle est indisponible.
La deuxième étape consiste à effectuer une petite opération de contrôle vers une adresse personnelle vérifiée. Elle permet de relever les frais réels et le délai d’un transfert donné. Sa portée est limitée : un retrait réussi aujourd’hui confirme que cet itinéraire fonctionne aujourd’hui. Il ne prouve pas la solvabilité du prestataire et ne garantit pas l’exécution d’une demande importante en période de tension. C’est cette limite qu’il convient de conserver dans ses propres conclusions.
La troisième étape consiste à tester la procédure d’urgence sans risquer les fonds principaux. Pour une conservation autonome, il peut s’agir d’un portefeuille d’entraînement avec une petite somme ; pour un service tiers, il peut s’agir de vérifier les documents et les autorisations nécessaires au rétablissement de l’accès. J’évaluerais la réussite en vérifiant si la procédure est compréhensible pour une autre personne autorisée, et pas seulement pour celle qui a tout configuré. Un plan confus que personne n’a testé laisse de nombreuses inconnues.
Il est utile de suivre l’actualité de la SEC à travers trois scénarios hypothétiques pour les six prochains mois. Ce sont des scénarios d’évolution de la conservation proposés par l’auteur, sans prévision des cours du BTC ou de l’ETH. Ils aident à distinguer le processus réglementaire de l’apparition effective de services pratiques et vérifiés.
Scénario de base : les discussions et la préparation des procédures se poursuivent, tandis que les modèles accessibles aux clients évoluent progressivement. Ses signes sont la mise au point des documents, des listes d’actifs limitées et un déploiement par étapes. Il perd de sa pertinence si un déploiement rapide et généralisé de nouveaux modèles a lieu, ou si le processus s’interrompt largement. La répétition d’un titre positif ne suffit pas, à elle seule, à confirmer une mise en œuvre.
Scénario haussier pour la qualité de l’infrastructure : les règles définitives et les solutions pratiques élargissent le choix, et les prestataires présentent des autorisations compréhensibles, des procédures de récupération testées et des coûts totaux concurrentiels. Sa réalisation suppose que des services accessibles disposent de procédures documentées. Le scénario est invalidé si les avantages restent cantonnés aux présentations ou si un tarif plus bas s’accompagne d’un contrôle opaque des actifs.
Scénario baissier : le choix formel s’élargit, mais des dépendances techniques communes et des procédures faibles entraînent des interruptions d’accès répétées. Des incidents documentés, des retards et des procédures de retour non exécutées en seraient des signes. Des vérifications indépendantes et une exécution stable des opérations dans des conditions de tension l’infirmeraient. Ces trois scénarios sont hypothétiques ; aucun ne détermine une évolution inévitable du cours des cryptoactifs.
La principale conclusion que je tire de la proposition d’octobre de la SEC est qu’il faut évaluer la qualité de la conservation des cryptoactifs en fonction des opérations qui restent possibles en cas de panne. Qui signera le transfert ? Qu’est-ce qui prouve votre part ? Qui rétablira l’accès ? D’où viendront les fonds nécessaires aux paiements si l’itinéraire principal ne fonctionne pas ? Les réponses constituent une base pratique pour décider où placer ses actifs.
Avant de reconstituer mon portefeuille, je consacrerais du temps à une vérification précise : décrire le processus de récupération des fonds et y repérer tout point de défaillance unique. Si ce processus ne peut pas être expliqué en quelques étapes simples, c’est déjà un résultat utile de l’analyse. Il indique quelles informations obtenir avant d’augmenter le montant.
Ce contenu est fourni à des fins d’information et d’éducation et ne constitue pas une recommandation d’investissement personnalisée. Les exemples chiffrés sont hypothétiques ; les droits et les procédures dépendent du produit et de la juridiction concernés.
#Криптоактиви #ЗберіганняАктивів #SEC #УправлінняРизиком #BinanceSquare