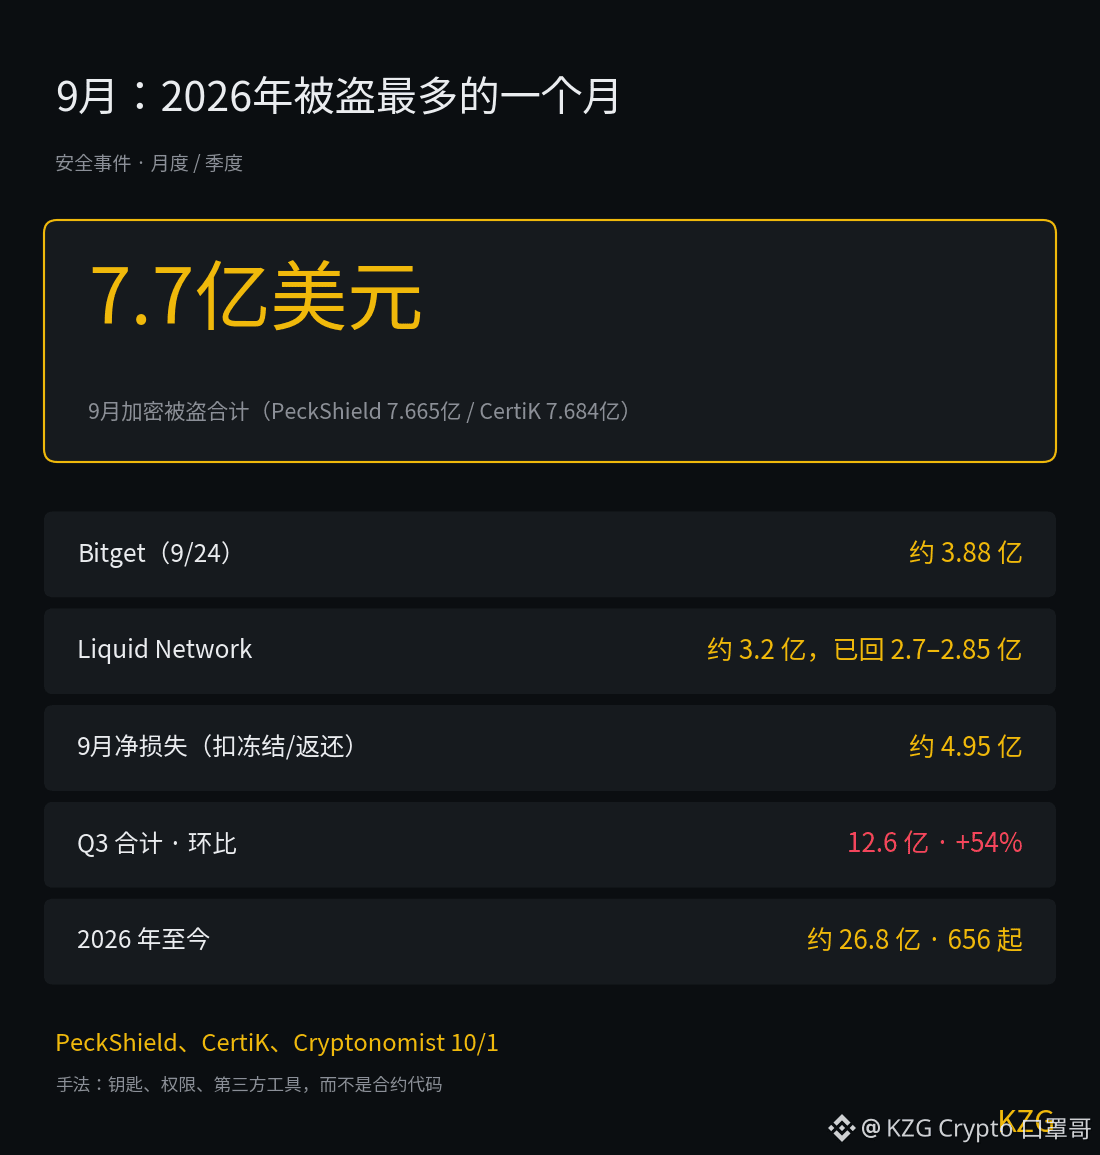
En septembre 2026, c’est le mois où il y a eu le plus de vols : environ 770 millions de dollars.
Les deux sociétés de sécurité s’accordent globalement : PeckShield enregistre 55 incidents, pour 766,5 millions ; CertiK en enregistre 97, pour 768,4 millions.
Quelques chiffres :
· Les deux premières opérations représentent près de 90 % : Bitget environ 388 millions (9/24, des fonds ont été transférés depuis des hot wallets et warm wallets), Liquid Network environ 320 millions
· Des fonds ont été récupérés : Liquid Network a déjà récupéré environ 270 à 285 millions (selon les deux bilans) ; CertiK comptabilise en septembre un total gel + remboursements d’environ 273 millions, ce qui donne, après déduction, une perte nette d’environ 495 millions
· Sur l’ensemble du T3 : 1,26 milliard de dollars, 247 incidents, soit 54 % de plus que le T2 (819 millions) (selon CertiK)
· Depuis le début de l’année : environ 2,68 milliards de dollars, 656 incidents ; rien que septembre représente 28 % de l’année
Le plus important à retenir, c’est que la méthode a changé.
Cette fois, selon la description de CertiK, l’attaque contre Bitget : l’attaquant exploite une faille dans un produit de sécurité tiers pour obtenir des identifiants, puis fabrique de faux ordres de retrait. Les deux gros dossiers de cette année, KelpDAO et Drift, relèvent aussi de problèmes de clés privées et de permissions : ce n’est pas le code du contrat qui a été percé.
Autrement dit, « l’audit du contrat a été fait » ne veut de plus en plus dire que c’est sûr ; les véritables points faibles se trouvent dans les clés, les permissions et les outils tiers.
Côté utilisateurs : d’après le rapport de Cryptonomist, Bitget a couvert cette perte grâce à son fonds de protection des utilisateurs de plus de 460 millions de dollars.
Parmi les trois points — clés, permissions, outils tiers — lequel vous semble le plus difficile à protéger ?