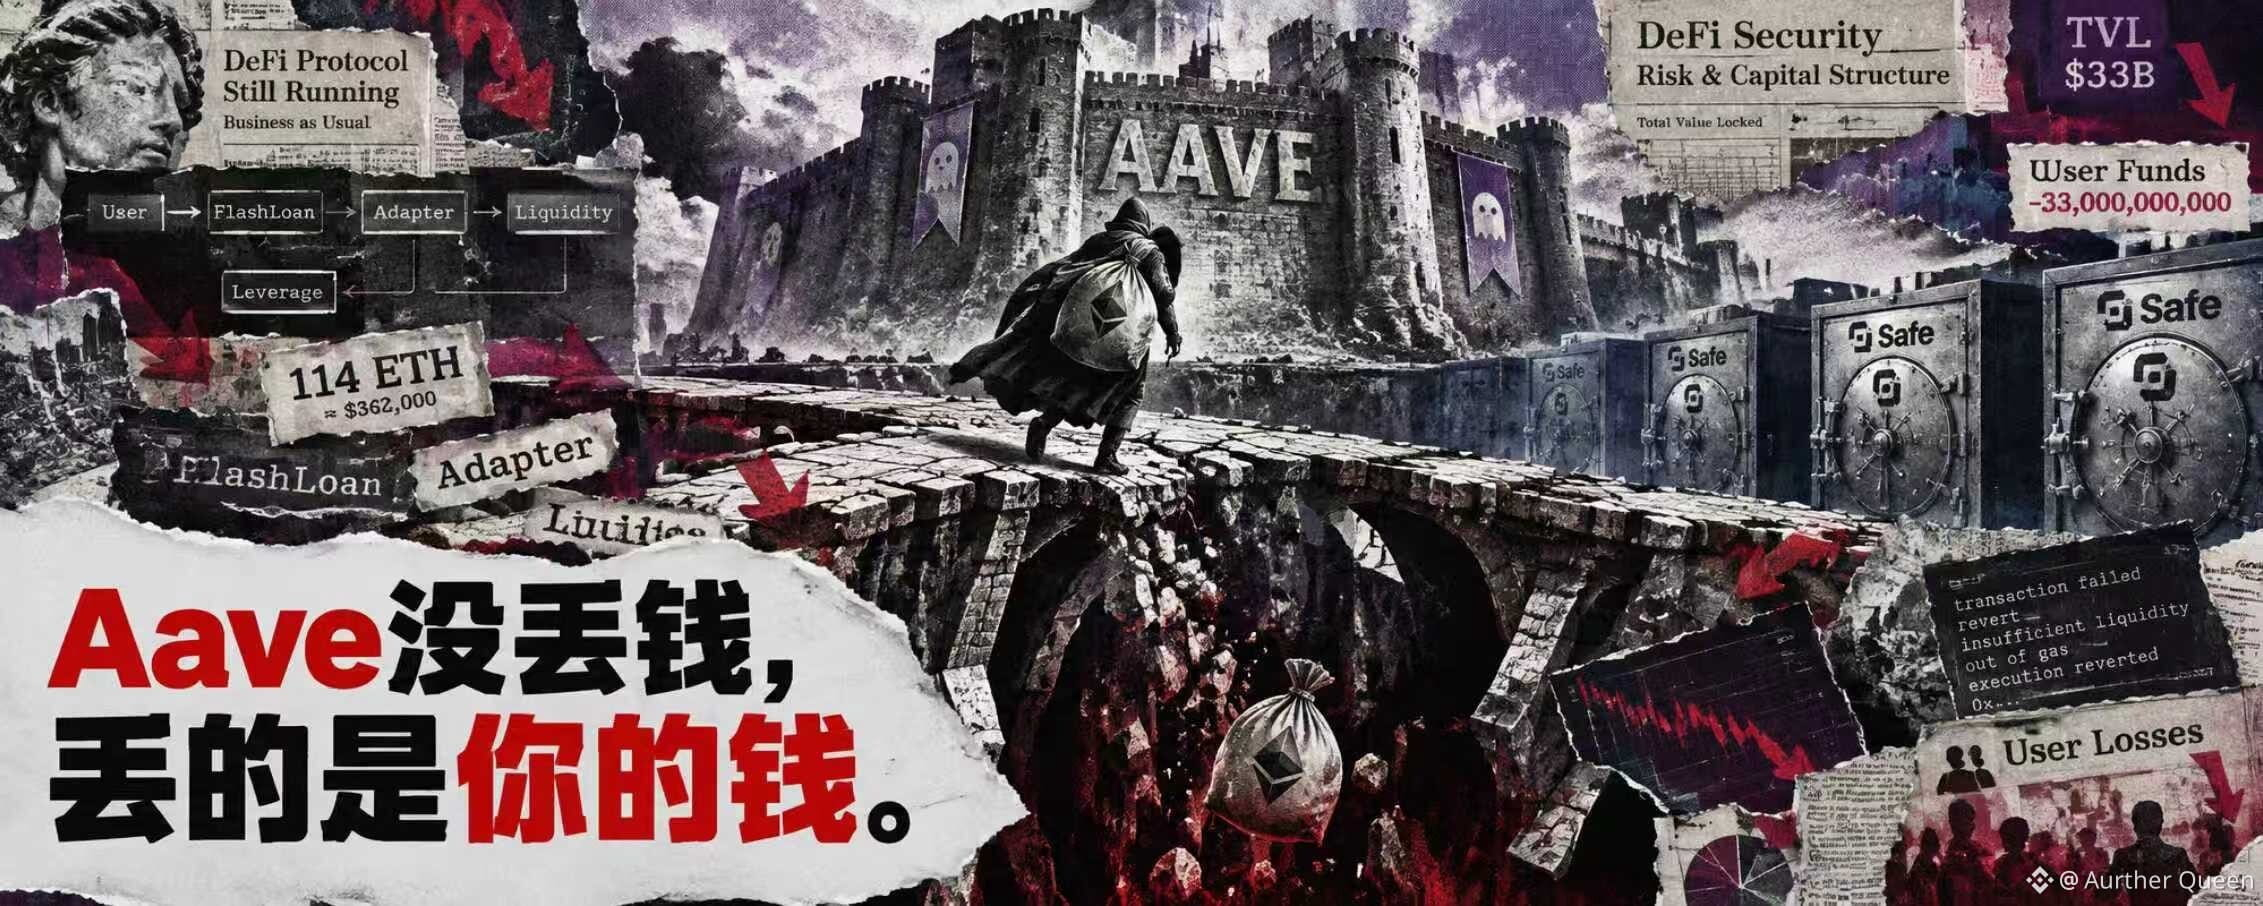
Le hacker a frappé à nouveau.
Cette fois, la cible était un outil tiers construit sur Aave.
Après enquête : le problème venait d’un outil de type plugin dont le contrôle d’accès était bidon. Le hacker a pénétré sans vergogne dans deux portefeuilles et a empoché les fonds destinés à la garantie.
114 ETH, des centaines de milliers de dollars, partis.
Et Aave, alors ?
Rien ne s’est passé.
Les gens ont été quelque peu soulagés : heureusement, la plateforme principale est saine.
Soulagés de quoi ?
« La plateforme principale est saine » veut dire :
L’argent a disparu, mais ce n’est pas mon problème.
Publier une déclaration, tracer une ligne, et c’est tout.
Personne ne vous indemnise, personne ne compense votre perte.
Si vous perdez de l’argent dans une banque, au moins il y a une certaine responsabilité.
Maintenant, qu’il y en ait ou pas, c’est discutable, haha.
Perdre de l’argent sur Aave ?
Vous aurez peut-être un tweet.
Ça empire.
Ils ont des centaines de milliards d’actifs verrouillés, et ils restent toujours en tête des classements.
Mais ces chiffres montrent leur force, pas votre sécurité.
Le plus exaspérant, c’est qu’une fois que quelque chose arrive, quelqu’un dit :
Qui vous a empêché de lire le code vous-même ?
Quand vous prenez l’avion, devez-vous savoir comment réparer le moteur ?
Quand vous déposez de l’argent dans une banque, devez-vous comprendre la gestion des risques ?
Mais sur Aave, si vous perdez de l’argent, la première chose à faire est de vous reprocher de ne pas avoir lu le code.
D’un côté, ils crient pour que tout le monde vienne,
de l’autre, ils exigent que tout le monde soit capable de lire du code.
C’est tout simplement se défausser de ses responsabilités.
Donc, la vraie une ici n’est pas que le hacker a volé des centaines de milliers.
C’est que l’argent a été perdu et que personne n’en assume la responsabilité.
Une dernière question.
Osez-vous encore placer vos actifs ?
Si vous le faites, vous devez comprendre le code, non ?"