Incroyable, Aave aussi s’est fait pirater ?
C’était du clickbait :
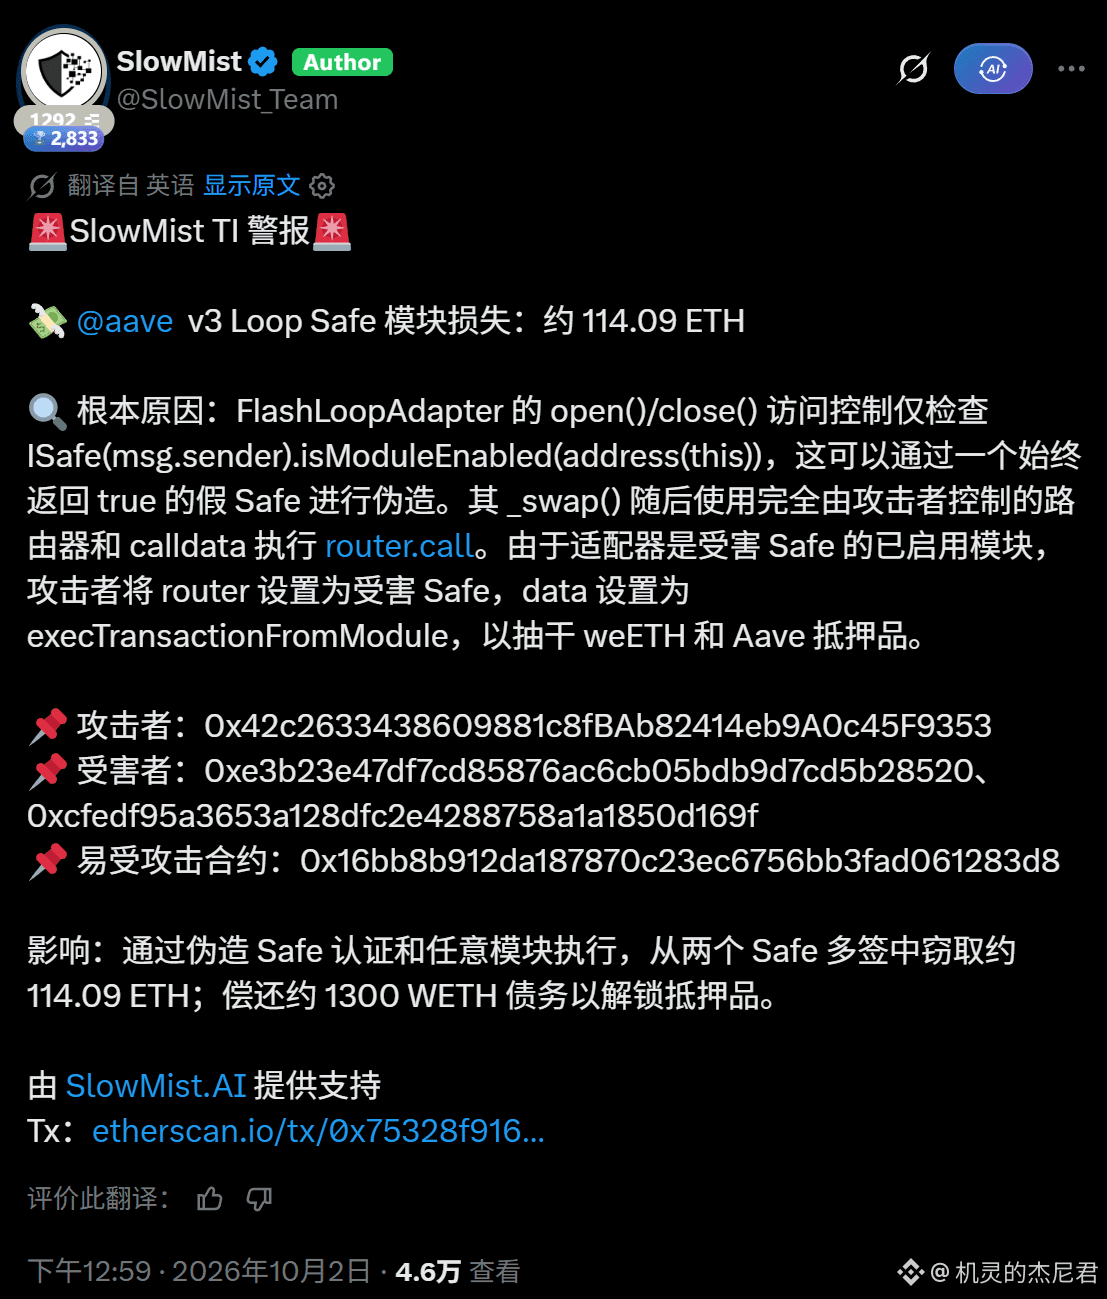
il s’agirait d’un vol visant le plugin tiers de prêt/ emprunt en boucle FlashLoopAdapter,
Deux Safe multisigs ont été vidés, soit environ 114 $ETH,
un montant d’environ 300 000 $.
Le pool d’Aave en lui-même n’a pas été touché.
Le bug est simple et brutal :
le plugin ne vérifie qu’une seule chose : « est-ce que vous m’avez activé ? »,
et un pirate a créé un faux Safe qui répond toujours « oui ».
À l’heure actuelle, les portefeuilles multisig ne sont plus sûrs ?🤡