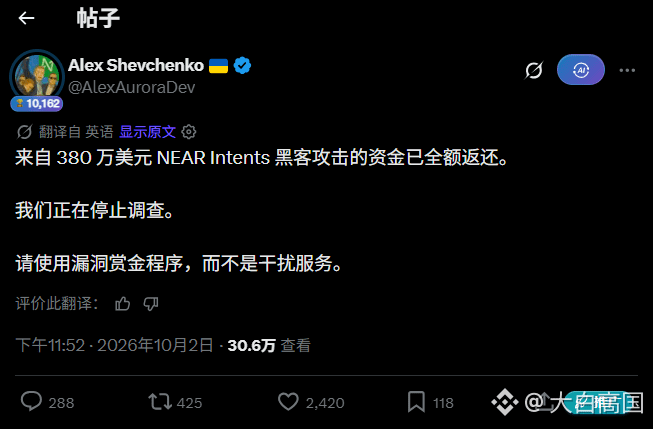
Le hacker se rend : NEAR s’est fait voler 3,8 millions de dollars, mais tout a été entièrement récupéré
1⃣ Chronologie :
L’attaque survient → l’équipe lance publiquement : « nous avons identifié l’auteur de l’attaque » → dernier avertissement sous 48 heures : renvoyer l’argent sur les adresses BTC, BNB/ETH, SOL désignées, la fenêtre expire → 3,8 millions de dollars, et le délai n’est pas dépassé : remboursement anticipé intégral, sans un cent de manque.
2⃣ Fait surprenant : le hacker n’a pas osé réclamer de « fee »
Dans le monde crypto, le scénario habituel des vols est le « bug bounty pour les chapeaux blancs » : le hacker garde 10 % comme « frais de travail », et rend les 90 % restant, chacun garde la face. Cette fois, pas d’option : publication « nous avons déjà trouvé qui vous êtes » + compte à rebours de 48 heures ; si le délai n’est pas écoulé, alors 3,8 millions de dollars sont entièrement remboursés.
Lors du retour de fonds, le hacker a laissé un message sur la chaîne BNB ; l’étiquette de l’adresse s’appelle « Near Intents Exploiter 1 ». Le message indique que l’argent a été rendu — avec un mélange d’arrogance et de retenue.
Est-ce l’œuvre d’un proche ou d’un initié ? Pour l’instant, c’est inconnu.
3⃣ Comparaison avec Bitget :
3,88 milliards de dollars auraient été volés, attribués aux hackers nord-coréens, et maintenant il s’agirait de blanchiment inter-chaînes. À l’échelle d’un État, l’exposition ne fait pas peur ; mais pour un individu ou un petit groupe, la dissuasion liée à « l’identité déjà identifiée » est la plus forte : sinon, il faut finir en prison.
La sécurité la plus solide dans la crypto n’est pas le rapport d’audit, c’est la lumière du jour.
Le code peut comporter des failles, mais chaque transfert on-chain est exposé au soleil. L’argent volé ne peut pas être dépensé, et en plus le hacker n’ose pas réclamer une prime : alors, qu’est-ce que ça vaut, de jouer le voleur ?
Cette fois, le hacker s’est vraiment rendu.