


Après que des hackers nord-coréens présumés ont exploité la plateforme d’échange crypto Bitget pour 387,5 millions de dollars la semaine dernière, les enquêteurs ont pu rapidement signaler et retracer les adresses des destinataires.
Le PDG de Bitget, Gracy Chen, a ensuite exigé de manière controversée que la plateforme d’échanges décentralisés inter-chaînes THORChain « refuse le service à ces adresses ».
THORChain a répondu :
« THORChain est décentralisée et accessible sans autorisation, comme Bitcoin, Ethereum et la chaîne BNB. Quelle responsabilité Bitcoin, Ethereum et la chaîne BNB devraient-elles assumer lorsqu’il s’agit de fonds volés connus ? »
Le mouvement a été controversé, d’autant plus que le protocole a été arrêté immédiatement en mai, lorsque 10,7 millions de dollars de ses propres fonds ont été exploités. Pour compliquer les choses, THORChain a retiré sa clé administrateur et n’a pas de moyen facile de censurer des adresses, même s’ils le voulaient.
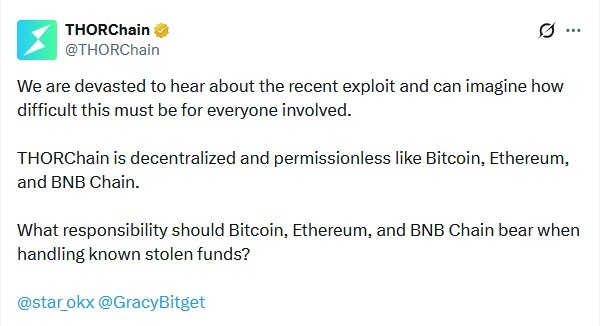
Source : THORChain
Cette controverse exacte s’est déjà posée auparavant, puisque THORChain a été utilisé pour faire transiter environ 1,2 milliard de dollars des fonds dérobés lors du piratage de 1,46 milliard de dollars subi par Bybit. Il se trouve que la clé administrateur de THORChain avait été retirée seulement 11 jours plus tôt.
Les Intents de NEAR ont adopté l’approche inverse à celle de THORChain. Son programme automatisé SHIELD a bloqué les adresses liées au piratage de l’échange de 50 millions de dollars sur la plateforme, et a même refusé la prime de 5 % que Bitget proposait pour le faire.
Désormais, les Intents de NEAR font l’objet de critiques de la part des maximalistes de la décentralisation, qui leur reprochent de ne pas l’être suffisamment.
Pour discuter des questions juridiques liées à cette affaire, Magazine s’est entretenu avec Yuriy Brisov de D&A Partners. Voici une version éditée de la conversation.
Magazine : Bitget a demandé à THORChain de bloquer les fonds liés au piratage, et la réponse a été qu’il s’agit d’un système décentralisé et sans permission. Est-ce une défense juridique ? Ont-ils l’obligation de bloquer ces adresses ?
Brisov : Tout dépend du niveau de décentralisation. Donc, quand ils font ça — quand ils bloquent certaines adresses — ils montrent que leurs nœuds ne sont pas réellement décentralisés. C’est bien pour la communauté, quand ils peuvent utiliser cette capacité pour empêcher certaines activités malveillantes. Mais, en même temps, ils s’exposent à toute autre demande en justice. Leur seule protection, c’est : « nous sommes décentralisés ».
Dans l’affaire Uniswap, ils ont dit : « nous sommes vraiment décentralisés et nous ne pouvons rien faire ». [Des investisseurs ont poursuivi Uniswap après avoir acheté des jetons de scam et de rugpull, mais un juge a rejeté l’affaire en mars — NDLR.]
Et c’est la meilleure défense possible pour n’importe quel protocole DeFi. S’ils montrent qu’ils peuvent bloquer, contrôler, ou d’une manière quelconque intervenir — même dans une tentative de bonne foi pour empêcher une fraude — ils s’exposent quand même à ce type de demandes. Autrement dit, si vous avez du contrôle, alors ce contrôle ne devrait peut-être pas être limité aux seuls cas de fraude évidente. Vous devriez sous-entendre [du contrôle sur] les questions de diligence raisonnable. Vous devriez appliquer des mesures de protection en matière de KYC et de lutte contre le blanchiment (AML).
Magazine : Les Intents de NEAR ont bloqué ces adresses, et Bitget les en a remerciés. Cela signifie-t-il que NEAR a montré que ses Intents ne sont pas décentralisés et qu’il devra donc intervenir dans beaucoup d’autres situations ?
Si vous montrez que vous avez le contrôle sur des actifs, alors vous vous exposez potentiellement à toutes les demandes possibles concernant des schémas de pump-and-dump, la volatilité, ou toute autre demande potentielle de la part d’investisseurs qui auraient, d’une manière ou d’une autre, subi un préjudice. Et ils peuvent désormais dire que vous avez le contrôle. Pourquoi l’utilisez-vous dans un cas et ne l’utilisez-vous pas dans un autre ? Pourquoi ne vérifiez-vous pas tous vos émetteurs de jetons sur votre plateforme ? Pourquoi ne fournissent-ils pas des formulaires KYC comme sur n’importe quelle bourse centralisée ?
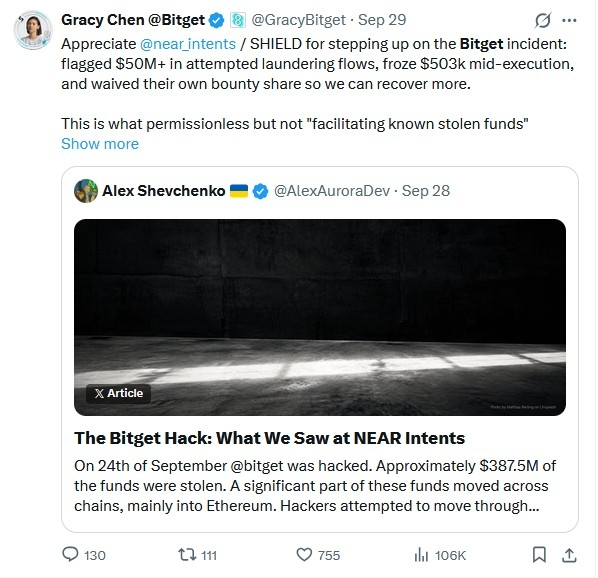
Source : Gracy Chen
Magazine : THORChain soutient que l’arrêt du protocole en mai, initialement déclenché par un système automatisé, et qu’ils n’ont pas la capacité de bloquer certaines adresses. Si c’est le cas, est-ce une défense ?
Brisov : Peut-être. Nous ne savons pas encore, car ce n’a pas encore été contesté. Mais tout degré de contrôle rend n’importe quel projet DeFi plus faible face à tout demandeur potentiel.
Magazine : D’un autre côté, le protocole pourrait mettre à jour le logiciel s’il le souhaitait pour bloquer certaines adresses. Un projet pourrait-il avoir des ennuis judiciaires s’il fait preuve de négligence ou d’imprudence en n’imposant pas quelque chose comme ça ?
Tout dépend de la manière dont c’est fait du point de vue technique. Imaginons qu’il existe un oracle capable de détecter n’importe quelle adresse IP nord-coréenne et de la bloquer automatiquement, et qu’il n’y a personne qui s’assoit et appuie sur un bouton — « il y a un hacker nord-coréen, bloquons-le ». Dans ce cas, c’est acceptable.
S’il existe une équipe qui supervise la situation et qui dit : « D’accord, nous pouvons voir qu’il s’agit d’une activité illicite, nous bloquons ces adresses, nous appuyons manuellement sur le bouton. » Du point de vue juridique, même si c’est un bon acte et que cela profite à la communauté, cela rend tout de même le projet moins entièrement décentralisé du point de vue légal, et cela vous prive de la protection que des réglementations comme MiCA [les lois européennes sur les Marchés de Crypto-Actifs] ou la compréhension générale fournie par la SEC et la CFTC offrent, à savoir que si vous êtes entièrement décentralisé, vous ne pouvez pas être tenu responsable des actions des participants dans votre écosystème.
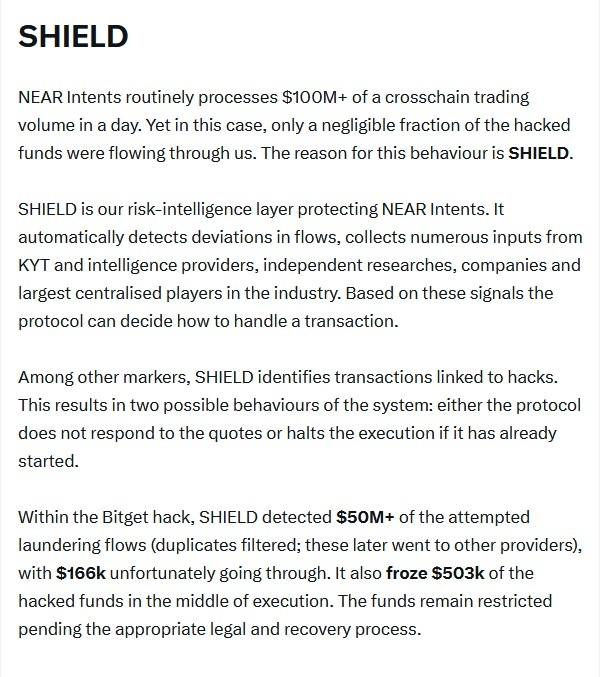
Source : Alex Shevchenko
Magazine : La technologie de NEAR s’appelle SHIELD : c’est un processus automatisé qui identifie les adresses associées à des piratages connus sur des blockchains publiques, puis les bloque automatiquement pour accéder aux Intents. Cela signifie-t-il qu’on a davantage tendance à la considérer comme décentralisée ?
Brisov : Certainement. Ils montrent qu’ils sont de bonne foi et qu’ils essaient d’[ajouter] des mesures de protection dans leurs protocoles. Il n’y a pas d’équipe de conformité, des personnes qui s’assoient là et contrôlent l’exploitation manuellement. C’est une solution intelligente, et c’est ce que nous recommandons à toutes les entreprises DeFi.
Magazine : En février 2025, THORChain a retiré la clé administrateur qui leur permettrait d’apporter ce genre de changements unilatéraux. En l’absence de clé administrateur et compte tenu du fait qu’ils ont une centaine de validateurs, cela signifie-t-il qu’ils sont suffisamment décentralisés ?
Brisov : Plutôt que non, mais nous ne pouvons pas l’affirmer avec certitude. Je dirais oui.
Magazine : THORChain n’est pas un mixeur. Vous pouvez prendre des fonds Bitget volés et les échanger sur THORChain, mais une fois que cela ressort de l’autre côté, cela restera encore de manière transparence lié aux pirates de Bitget. Comment cela s’inscrit-il dans la définition du blanchiment d’argent ? Ou est-ce plutôt la réception de biens volés ?
Brisov : Je ne vois pas comment ils pourraient être tenus responsables de blanchiment d’argent, car même Tornado Cash, qui avait été conçu, dans une certaine mesure, pour blanchir de l’argent [a évité les sanctions américaines, les contrats intelligents immuables n’étant pas une propriété sanctionnable au sens du blanchiment d’argent — NDLR].
Le droit américain considère une chose comme étant soit une propriété, soit pas une propriété. Et le blanchiment d’argent consiste à déplacer illégalement une propriété par des voies légales. Vous tirez des produits d’une activité illicite, et c’est une propriété, puis vous la faites passer par certains canaux et vous essayez de la rendre légale. Mais les contrats intelligents ne sont pas une propriété du tout. Vous ne les contrôlez pas. Vous ne les possédez pas. C’est ainsi que Tornado Cash a gagné son procès devant le tribunal au sujet des sanctions de l’OFAC. Ils ont simplement prouvé qu’ils n’ont aucun contrôle sur leurs contrats intelligents.
Magazine : Le piratage de Bybit a eu lieu il y a 18 mois. Cela signifie-t-il que personne n’engagera d’action en justice contre THORChain, ou est-ce que ces affaires mettent simplement longtemps ?
Brisov : Cela pourrait arriver à l’avenir, c’est certain. Après l’affaire Bybit, ils se sont sérieusement exposés à d’éventuelles actions en justice.
Magazine : Grandes questions : Satoshi possède-t-il réellement 1,1 million de bitcoins ?