🤖 KIMI : COMMENT CONTOURNER LA PROTECTION
FAIT
En juillet 2026, le britannique Mindgard a découvert une méthode permettant de contourner la protection des modèles Kimi K2.6 et K3 Swarm de Moonshot. Après un jailbreak, ils commençaient à répondre à des demandes qui devaient être bloquées, notamment concernant les armes biologiques et les meurtres.
Mindgard a informé Moonshot le 27 juillet. Un matériel public est apparu le 12 septembre. Moonshot a déclaré à la BBC qu’elle discutait les résultats avec des chercheurs et qu’elle se félicitait des tests indépendants.
MÉCANISME
Le jailbreak n’est pas une « astuce » : c’est une tentative de contourner les garde-fous (guardrails), c’est-à-dire les règles qui limitent le comportement du modèle.
Ici, la différence est cruciale :
« le modèle ne sait pas » ≠ « le modèle sait, mais ne devrait pas le divulguer ».
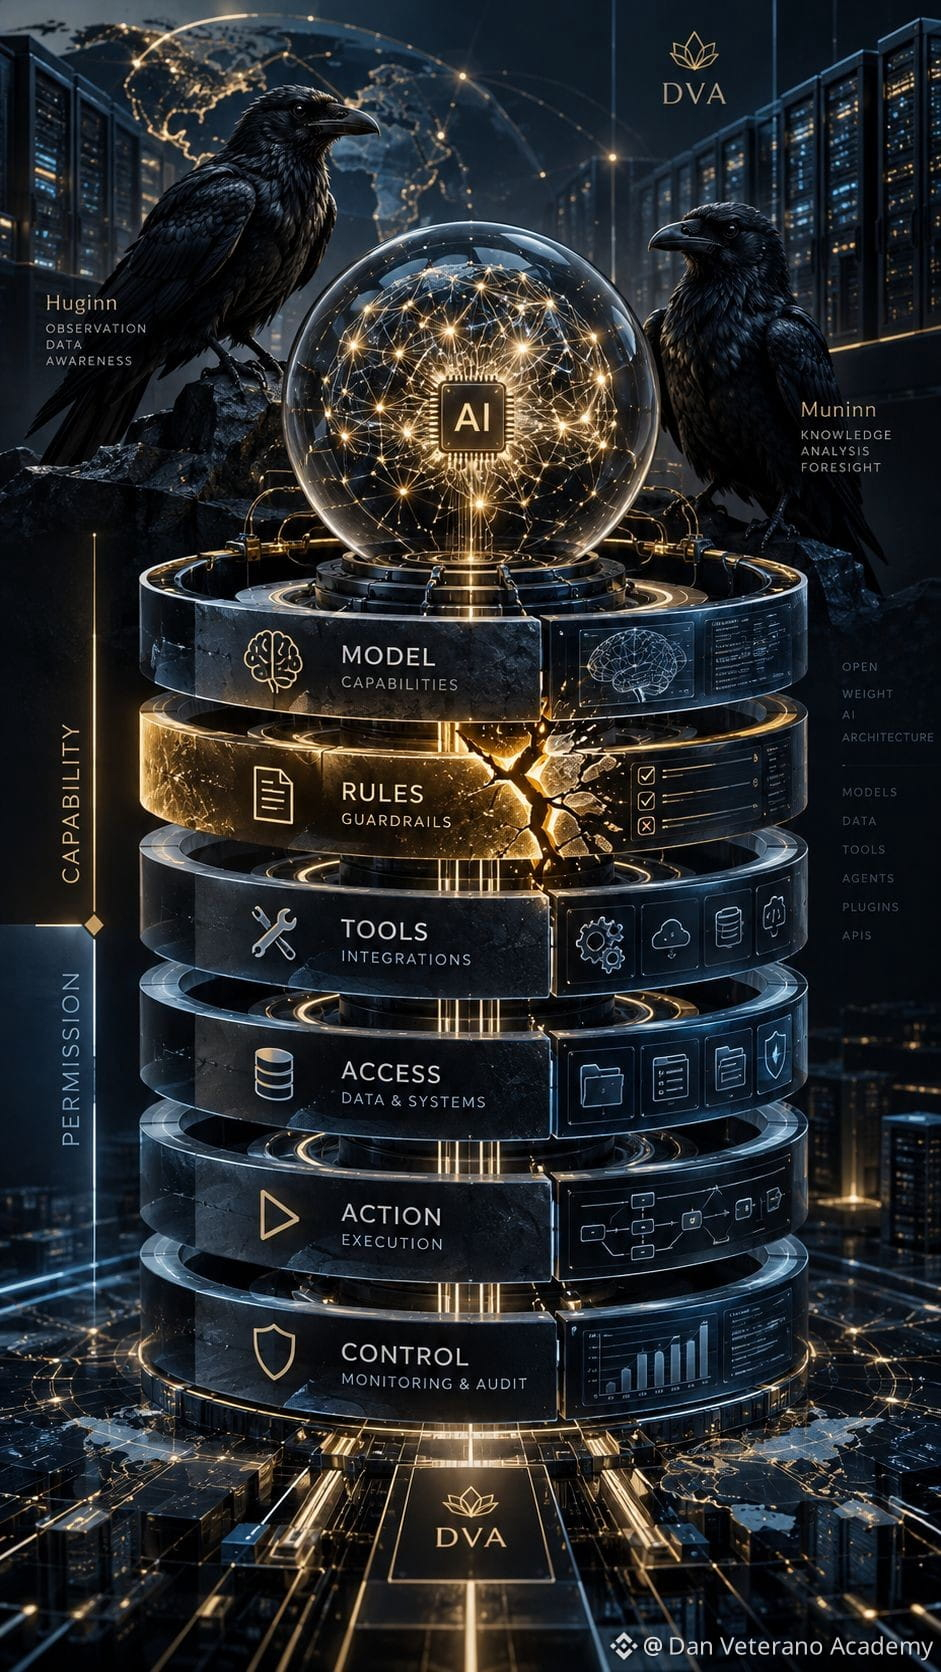
C’est pourquoi il faut envisager la sécurité comme une chaîne :
MODÈLE RÈGLES OUTILS ACCÈS ACTIONS CONTRÔLE
CONSÉQUENCE
Pour les modèles open-weight, le problème est plus complexe : on peut les exécuter indépendamment de l’environnement de développement initial.
Et si un agent IA a accès au code, aux fichiers, au navigateur ou à une API, le risque passe de « ce qu’il dira » à « ce qu’il pourra faire ».
CONCLUSION DVA
Un comportement sûr ≠ un modèle sûr.
La question centrale du futur de l’IA :
QUI CONTRÔLE LA LIMITE ENTRE LA POSSIBILITÉ ET L’AUTORISATION ?
#AI #KimiAI #CyberSecurity #DVA #BTC