📰 Le 24 septembre, des virements anormaux ont été observés sur une partie des portefeuilles chauds et tièdes de Bitget. La plateforme a d’abord divulgué une perte d’environ 351,6 millions de dollars, puis a confirmé que le volume d’actifs transférés avait été révisé à 387,5 millions de dollars.
🔥 TRM Labs a constaté que le parcours de “blanchiment” des fonds partiellement volés recoupe les attaques liées à la Corée du Nord observées auparavant (par Bybit, AFX Bridge, etc.). Elliptic estime également que cet incident présente un lien « hautement probable » avec des hackers liés à la Corée du Nord, et que les investigations pointent de nouveau vers le groupe Lazarus.
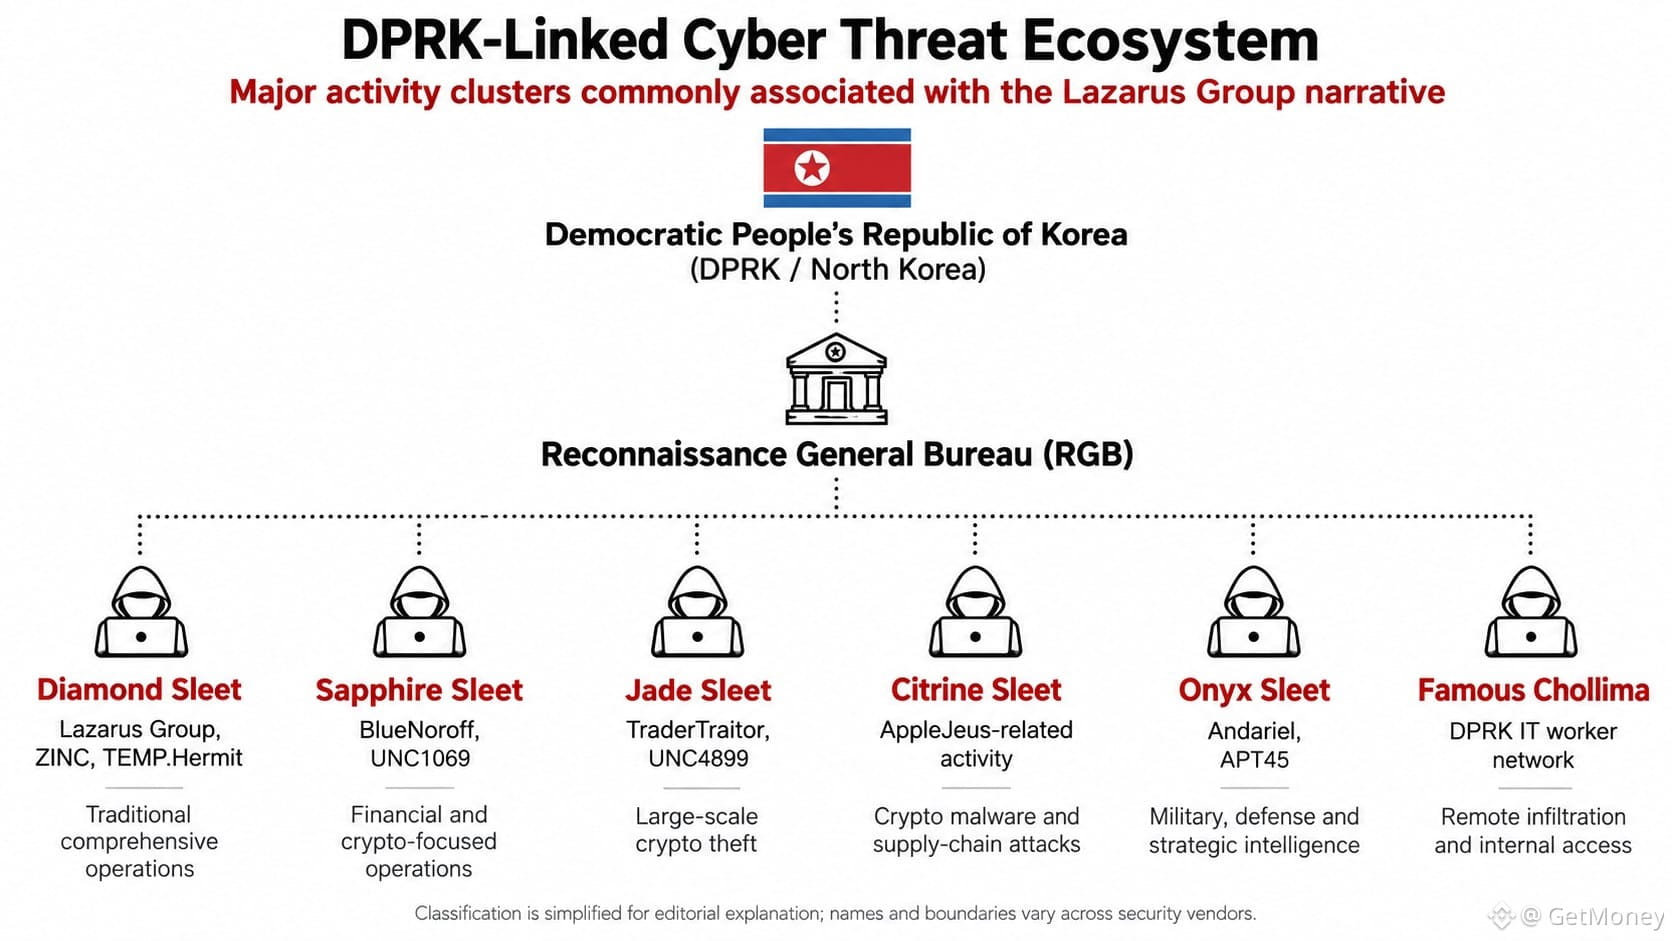
Honnêtement, Lazarus ne ressemble pas vraiment à une organisation unique aux frontières clairement définies : c’est plutôt un terme que le monde extérieur utilise pour désigner l’ensemble des systèmes d’attaques informatiques d’envergure nationale attribuées à la Corée du Nord. En 2019, le Trésor américain a explicitement nommé Lazarus, BlueNoroff et Andariel, en indiquant qu’ils sont tous placés sous le contrôle du Bureau de reconnaissance de la Corée du Nord (RGB).
💡 Dans ce système, différentes entités utilisent des noms différents : BlueNoroff surveille de longue date les institutions financières et les actifs crypto, TraderTraitor vise les bourses, les prestataires de custody et les grandes cibles crypto, Citrine Sleet se concentre sur les malwares et les attaques de la chaîne d’approvisionnement, et Famous Chollima s’infiltre via de fausses identités dans les entreprises tech et crypto.
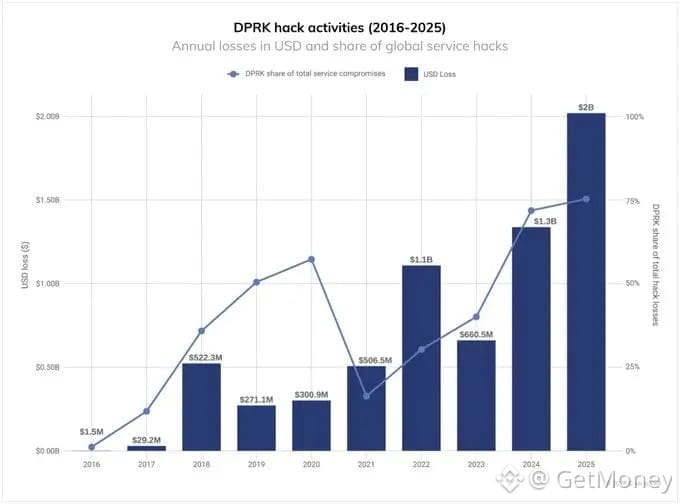
👀 De Ronin Bridge, Harmony, Atomic Wallet, à Stake, WazirX, DMM Bitcoin, puis à l’affaire Bybit en 2025 : si l’on inclut également l’incident Bitget, très fortement suspecté d’être l’œuvre de cette même faction présumée nord-coréenne, l’ampleur des vols liés s’approche déjà de 7,8 milliards de dollars. Ce chiffre n’est plus un simple accident de sécurité propre à une plateforme unique.
🤔 Quand le même dispositif d’attaque change sans cesse de nom et de point d’entrée, comment les bourses et les équipes de projet peuvent-elles déterminer avec certitude à quel groupe elles ont affaire ?
#Lazarus #Bitget #加密安全 #Sécurité sur la chaîne