#bitgethotwalletbreachtiedtothirdpartysecurityflaw
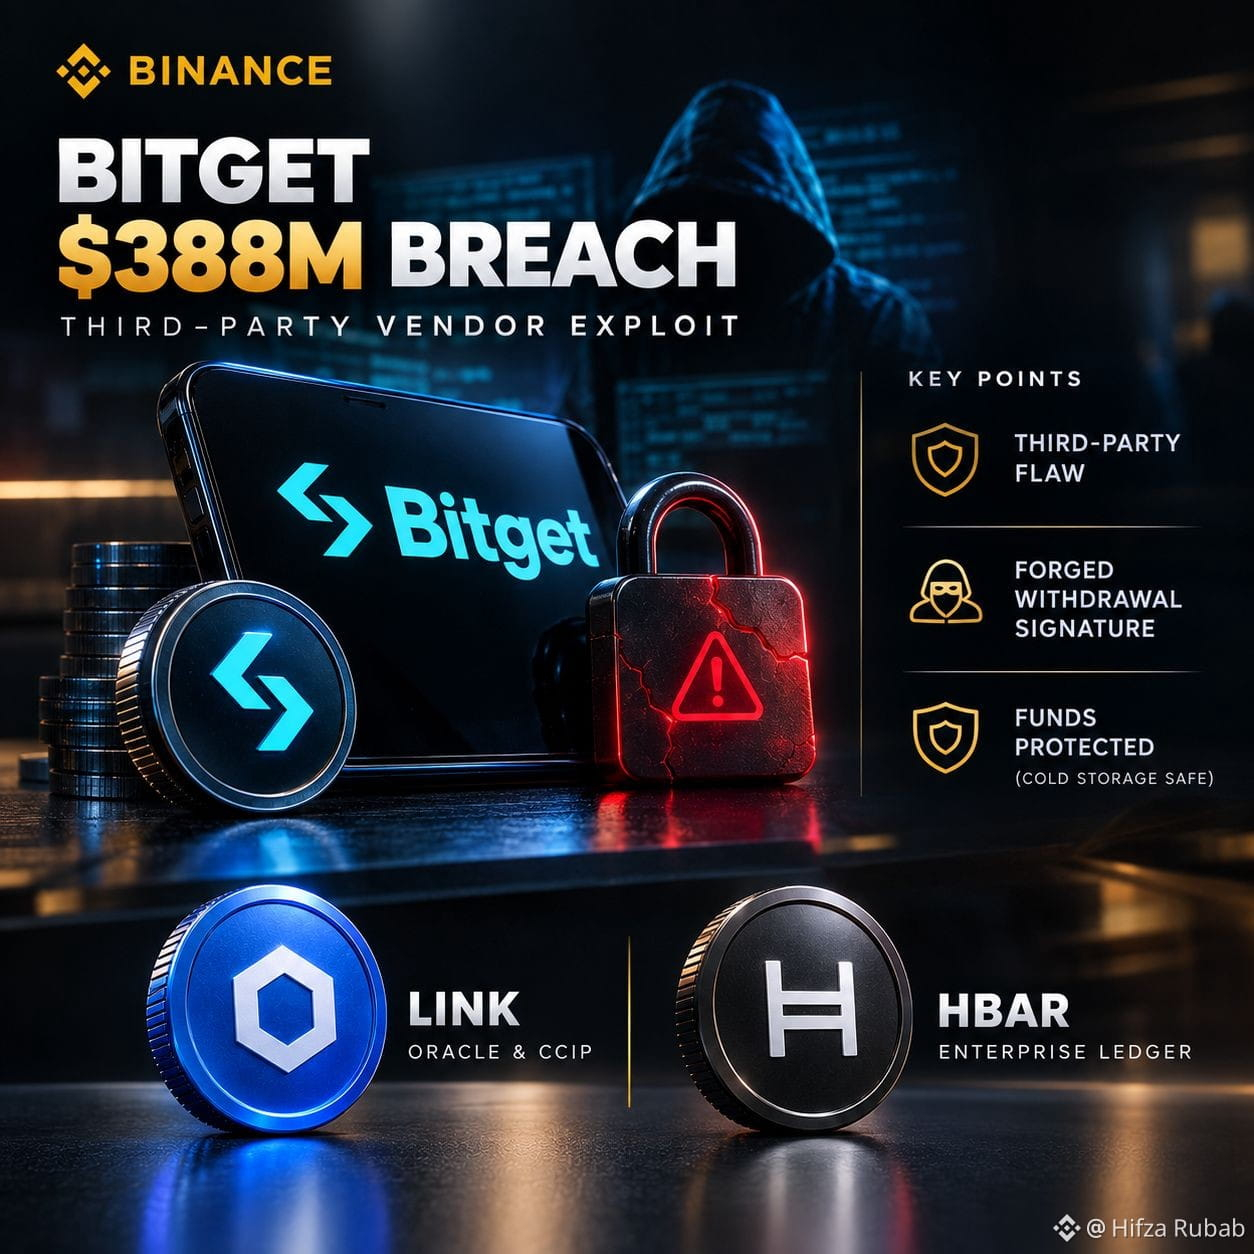
🚨 BRÈCHE DE PORTEFEUILLE CHAUD BITGET À 388 M$ : EXPLOIT PAR UN FOURNISSEUR TIERS ! 🛡️💥
Bitget a confirmé un grave incident de sécurité impliquant ~388 M$ de transferts non autorisés depuis des portefeuilles chauds et tièdes opérationnels. Toutefois, les fonds des utilisateurs restent entièrement garantis, et le stockage à froid n’a été aucunement impacté ! 🏦⚡
💡 Points clés techniques & enseignements :
🔹 Failles côté tiers : Les clés privées n’ont pas été compromises. Les attaquants ont exploité une vulnérabilité critique dans un outil logiciel de sécurité tiers pour obtenir des identifiants internes de haut niveau.
🔹 Signature de retrait falsifiée : En possession des identifiants volés, l’attaquant a envoyé des commandes de retrait contrefaites qui contournent les contrôles de risque automatisés.
🔹 Couverture de protection totale : Le fonds de protection de 464 M$ de la bourse couvre tous les actifs perdus, et les retraits sont en cours de restauration par phases.
🎯 2 pièces « Sécurité & Interopérabilité » à surveiller :
🌐 $LINK (Chainlink) — Réseau d’oracles décentralisés standard de l’industrie et cadre CCIP, qui alimente des contrôles de sécurité automatisés multi-signatures sur Web3 ! ⚡🚀
🪐 $HBAR (Hedera) — Protocole de registre distribué de niveau entreprise, conçu pour des audits transparents, en temps réel, de la chaîne d’approvisionnement et de la sécurité des fournisseurs ! 🛡️📈
Comment les grandes plateformes d’échange crypto devraient-elles gérer les audits de sécurité des fournisseurs pour prévenir les exploits de tiers ? Partagez vos idées ci-dessous ! 👇✨
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
#JapanMOFStudyGroupOnTokenizedGovtBonds
#QNTRises287%
#TrumpRejectsAIRulesForVoluntaryAudits