SlowMist révèle une analyse technique du vol de 388 M$ sur Bitget 🔍🚨
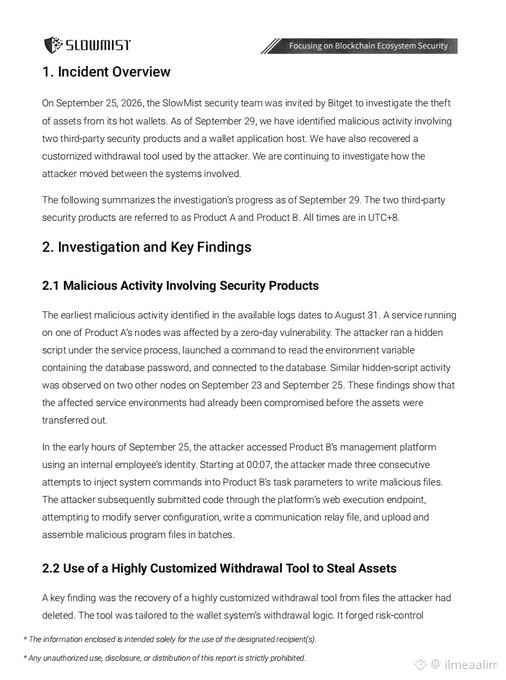
SlowMist a publié son autopsie forensique de l’incident Bitget du 25 septembre 2026, détaillant comment des attaquants ont vidé environ 388 M$ depuis des portefeuilles « hot » sans toucher aux clés privées ni au stockage à froid 💻🛡️
Les conclusions de l’enquête révèlent une compromission en plusieurs étapes :
🔹 Le 31 août 2026, les attaquants ont exploité une faille zero-day dans un logiciel tiers pour récupérer les mots de passe de la base de données.
🔹 Le 25 septembre 2026, ils se sont connectés à une console de sécurité en utilisant des identifiants d’employés dérobés afin de téléverser un malware.
🔹 Les attaquants ont exécuté un outil personnalisé qui a falsifié des contrôles de risque pour déclencher des demandes de transfert valides.
🔹 Les transferts on-chain ont duré environ 2 heures et 52 minutes sur plusieurs chaînes avant d’être interrompus.
🔹 Plus tard, les tentatives de modification des enregistrements de base de données et de forcer des retraits Bitcoin ont échoué avec des erreurs.
Bitget a déjà repris des retraits progressifs à partir du 28 septembre 2026, avec des soldes clients couverts à 100 % par son Fonds de Protection de 464 M$+.
Stockez-vous des cryptos sur des plateformes d’échange ou sur des portefeuilles à froid ? 👇
#Bitget #SlowMist #CryptoSecurity #HotWallet