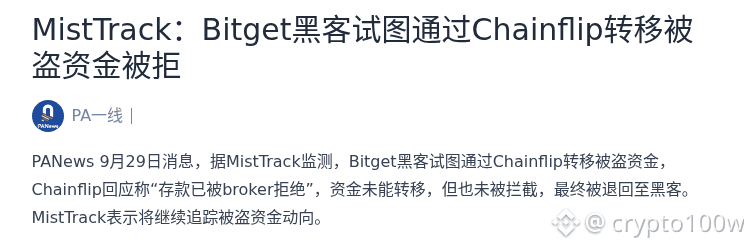
Des pirates de Bitget ont tenté d’emprunter Chainflip comme passerelle, mais un courtier (broker) leur a refusé l’accès.
PANews, 29 septembre — Selon le suivi de MistTrack, les fonds dérobés n’ont pas pu finaliser leur transfert inter-chaînes. Ils n’ont pas non plus été directement interceptés par le protocole. Finalement, l’argent a été renvoyé à l’adresse du pirate. Pour les plateformes d’échange et l’infrastructure inter-chaînes, la mauvaise nouvelle est que des fonds suspects continuent de circuler ; la bonne nouvelle, c’est que cette fois, ils n’ont pas réussi à blanchir l’argent.
La suite à regarder concerne deux points : d’abord, si MistTrack continuera à suivre ces fonds ; ensuite, si Bitget divulguera des informations plus complètes sur les mesures de traitement. Chainflip pourrait aussi préciser davantage ses limites de contrôle des risques (risk management) face aux flux de fonds suspects. Vous vous intéressez davantage à la question de savoir si les fonds ont été interceptés, ou plutôt à savoir si, par la suite, ils trouveront un autre itinéraire pour se disperser à nouveau ?
Image 1 : Le transfert des fonds par le pirate de Bitget rejeté par Chainflip · Capture partielle de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a0eb20-432d-7160-b5c5-029357f9620c