L’exploitation de Bitget de 387,5 M$ : qui a aidé les hackers et qui les a bloqués ? 🚨🔍
Les attaquants ont puisé environ 387,5 M$ sur 8 chaînes en usurpant des signatures internes. Les coffres-forts à froid sont restés intacts, avec les soldes des utilisateurs couverts par le fonds de protection de Bitget de 464 M$. 🛡️💼
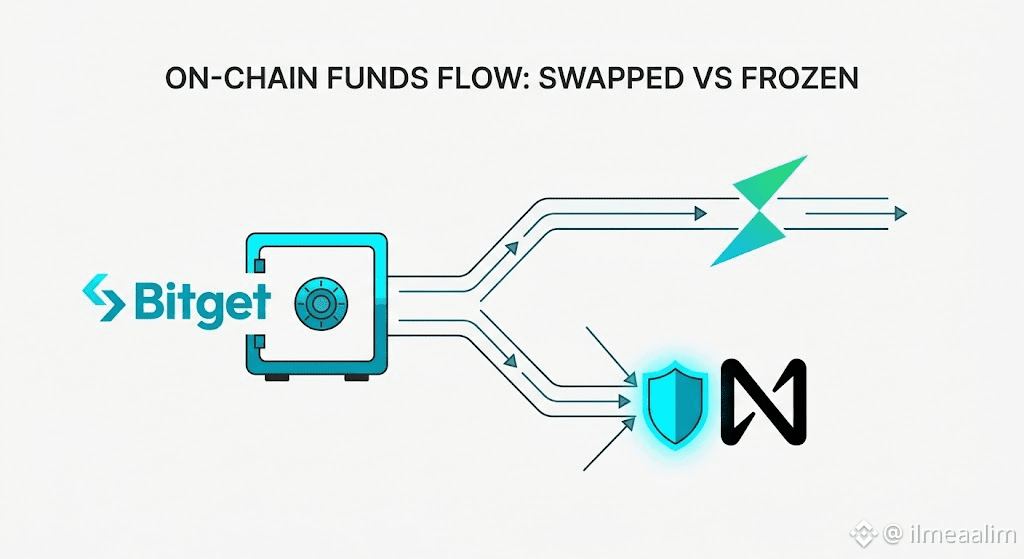
Retracer l’argent dérobé révèle un affrontement net entre les échanges sans permission et la défense on-chain : ⛓️👀
🔹 Plus de 6,3 M$ en $ETH a été échangé contre 75,2 $BTC sur THORChain en 27 transactions. THORChain a refusé la demande de liste noire de Bitget, en invoquant sa conception sans permission.
🔹 Le Bitcoin échangé a été immédiatement redirigé vers Wasabi Wallet pour un mélange CoinJoin (regroupement des transferts afin de rompre l’historique des transactions).
Les défenseurs ont également intercepté des parcours de transfert critiques : 🛑⚡
🔸 Le système SHIELD des Intents NEAR a bloqué plus de 50 M$ de volume de blanchiment, en gelant avec succès 503 000 $ au milieu de l’exécution.
🔸 Les émetteurs centralisés de stablecoins, Tether et Circle, ont gelé environ 318 000 $ sur des adresses étiquetées.
Environ 821 000 $ sont gelés au total, mais les monnaies natives continuent de circuler on-chain. 📊🔐
Gardez-vous vos fonds sur Bitget ou les retirez-vous ? 👇
#CryptoSecurity #Bitget #DeFi #Blockchain