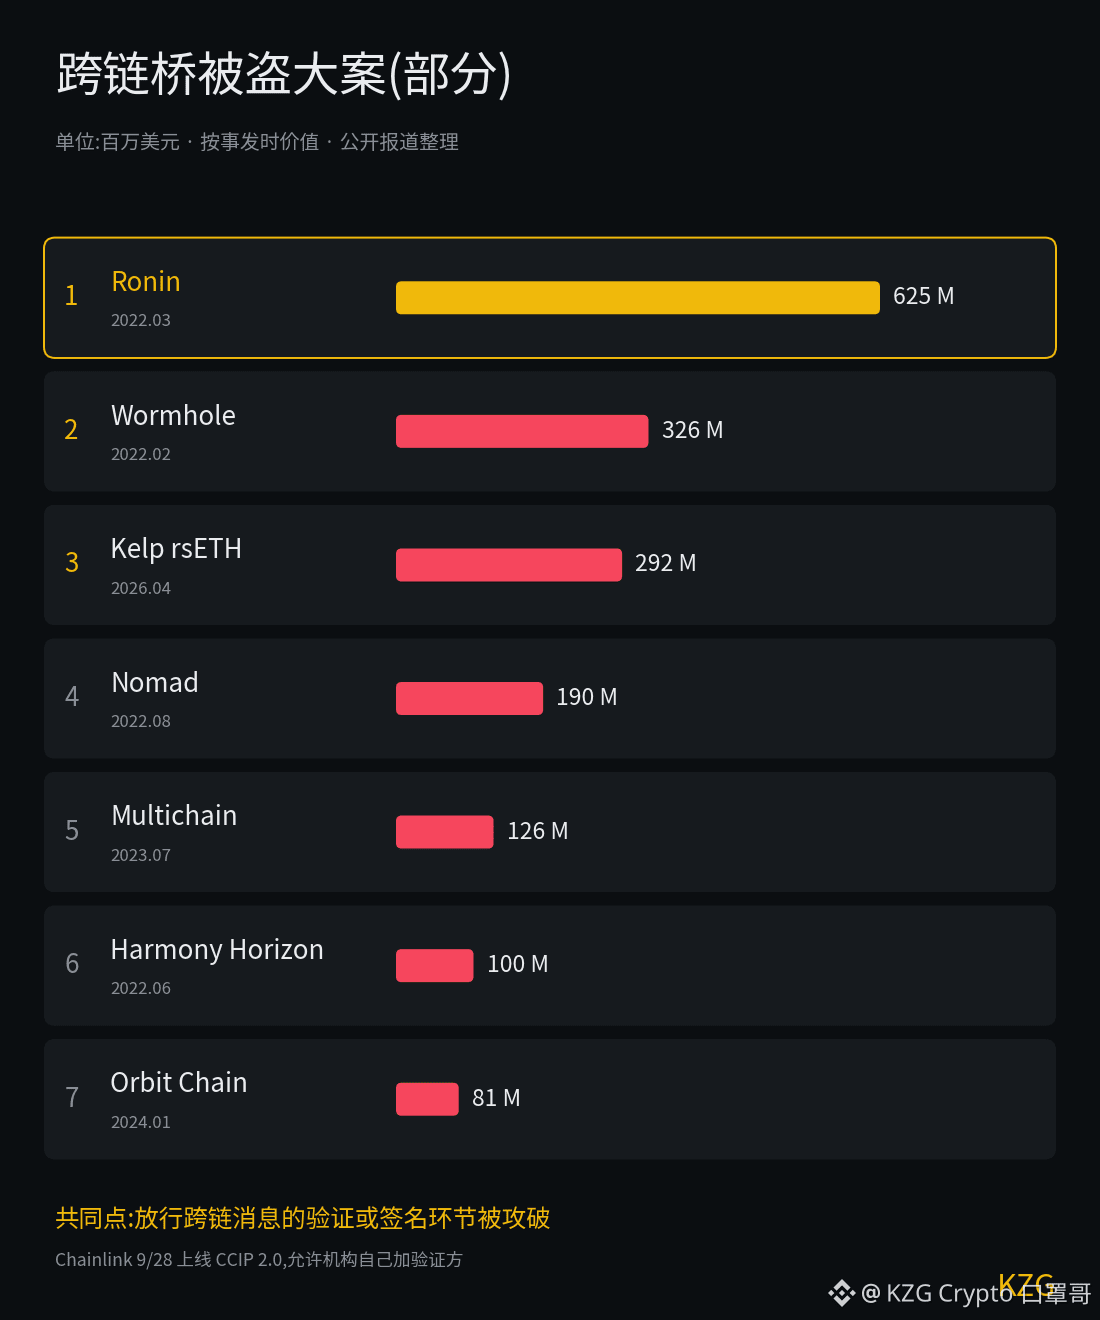
Les ponts inter-chaînes font partie des infrastructures les plus fréquemment ciblées dans le monde crypto lors de vols. J’ai classé plusieurs grands dossiers par montant.
Ronin 625 millions de dollars arrive en première position, Wormhole 326 millions en deuxième, et Kelp rsETH (avril de cette année) 292 millions en troisième.
Ces affaires ont un point commun : la maillon chargé d’autoriser les messages inter-chaînes a été compromis — clés privées volées, failles dans la vérification des signatures, ou validateurs insuffisants.
Le CCIP 2.0 mis en ligne hier par Chainlink a pour idée de faire ajouter, par les institutions elles-mêmes, une couche de vérification supplémentaire.
Les chiffres indiqués sur l’image correspondent à la valeur au moment de l’incident et proviennent de rapports publics ; il est conseillé de conserver l’image pour référence.
$LINK $ETH ajouter un validateur de plus peut-il empêcher la prochaine attaque de niveau 200 millions de dollars ?