🍪 Hygiène du navigateur : protéger les sessions actives contre le vol de cookies
Se fier uniquement à l’authentification multifacteur ne suffit pas si les sessions actives du navigateur restent vulnérables à des logiciels malveillants de détournement de session conçus pour voler des cookies de session et des jetons d’autorisation.
💡 Atténuer le détournement de session & le vol de jetons
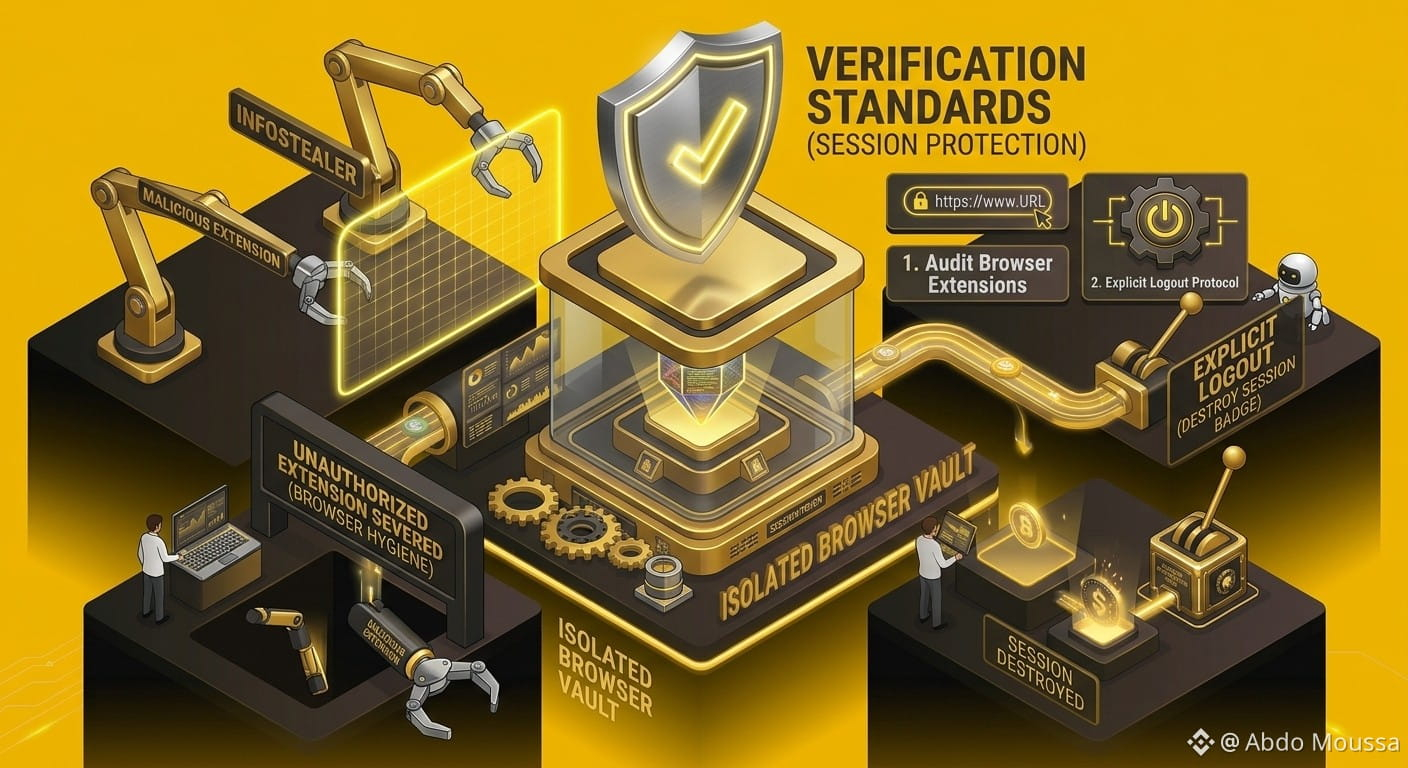
Comprendre les voleurs de cookies : des logiciels malveillants spécialisés (InfoStealers) ciblent les bases de données locales du navigateur pour exporter les cookies de session actifs, permettant aux attaquants de cloner une session authentifiée sur une machine distante.
Déconnexions explicites : cliquez toujours sur le bouton « Se déconnecter » explicite plutôt que de fermer simplement l’onglet du navigateur lorsque vous terminez des activités financières sensibles.
Vérifiez les extensions de navigateur : inspectez régulièrement et supprimez les extensions tierces inutiles ou non vérifiées qui disposent de larges autorisations de lecture web.
Isoler les environnements de trading : dédiez un profil de navigateur propre, sans extensions, ou un appareil isolé exclusivement pour exécuter des transactions d’actifs numériques.
⚠️ Avertissement sécurité & à caractère éducatif
Maintenir une hygiène stricte de l’environnement du navigateur empêche le clonage non autorisé de sessions et la récupération de identifiants. Cette publication est préparée strictement à des fins éducatives et de sensibilisation à la sécurité.
https://www.binance.com/en/academy/articles/what-are-cookies
Nettoyez le cache de votre navigateur, déconnectez-vous des sessions sensibles et faites toujours votre propre recherche (DYOR) 💡
#Binance #Security #AccountSecurity #dyor
Se fier uniquement à l’authentification multifacteur ne suffit pas si les sessions actives du navigateur restent vulnérables à des logiciels malveillants de détournement de session conçus pour voler des cookies de session et des jetons d’autorisation.
💡 Atténuer le détournement de session & le vol de jetons
Comprendre les voleurs de cookies : des logiciels malveillants spécialisés (InfoStealers) ciblent les bases de données locales du navigateur pour exporter les cookies de session actifs, permettant aux attaquants de cloner une session authentifiée sur une machine distante.
Déconnexions explicites : cliquez toujours sur le bouton « Se déconnecter » explicite plutôt que de fermer simplement l’onglet du navigateur lorsque vous terminez des activités financières sensibles.
Vérifiez les extensions de navigateur : inspectez régulièrement et supprimez les extensions tierces inutiles ou non vérifiées qui disposent de larges autorisations de lecture web.
Isoler les environnements de trading : dédiez un profil de navigateur propre, sans extensions, ou un appareil isolé exclusivement pour exécuter des transactions d’actifs numériques.
⚠️ Avertissement sécurité & à caractère éducatif
Maintenir une hygiène stricte de l’environnement du navigateur empêche le clonage non autorisé de sessions et la récupération de identifiants. Cette publication est préparée strictement à des fins éducatives et de sensibilisation à la sécurité.
https://www.binance.com/en/academy/articles/what-are-cookies
Nettoyez le cache de votre navigateur, déconnectez-vous des sessions sensibles et faites toujours votre propre recherche (DYOR) 💡
#Binance #Security #AccountSecurity #dyor